Подраздел Виртуальные сети
В данном подразделе имеется кнопка «Создать», позволяющая создать новую виртуальную сеть.
Вкладка «Общие»
На вкладке «Общие» имеются следующие поля:
— Название – имя сети в поле;
— Описание.
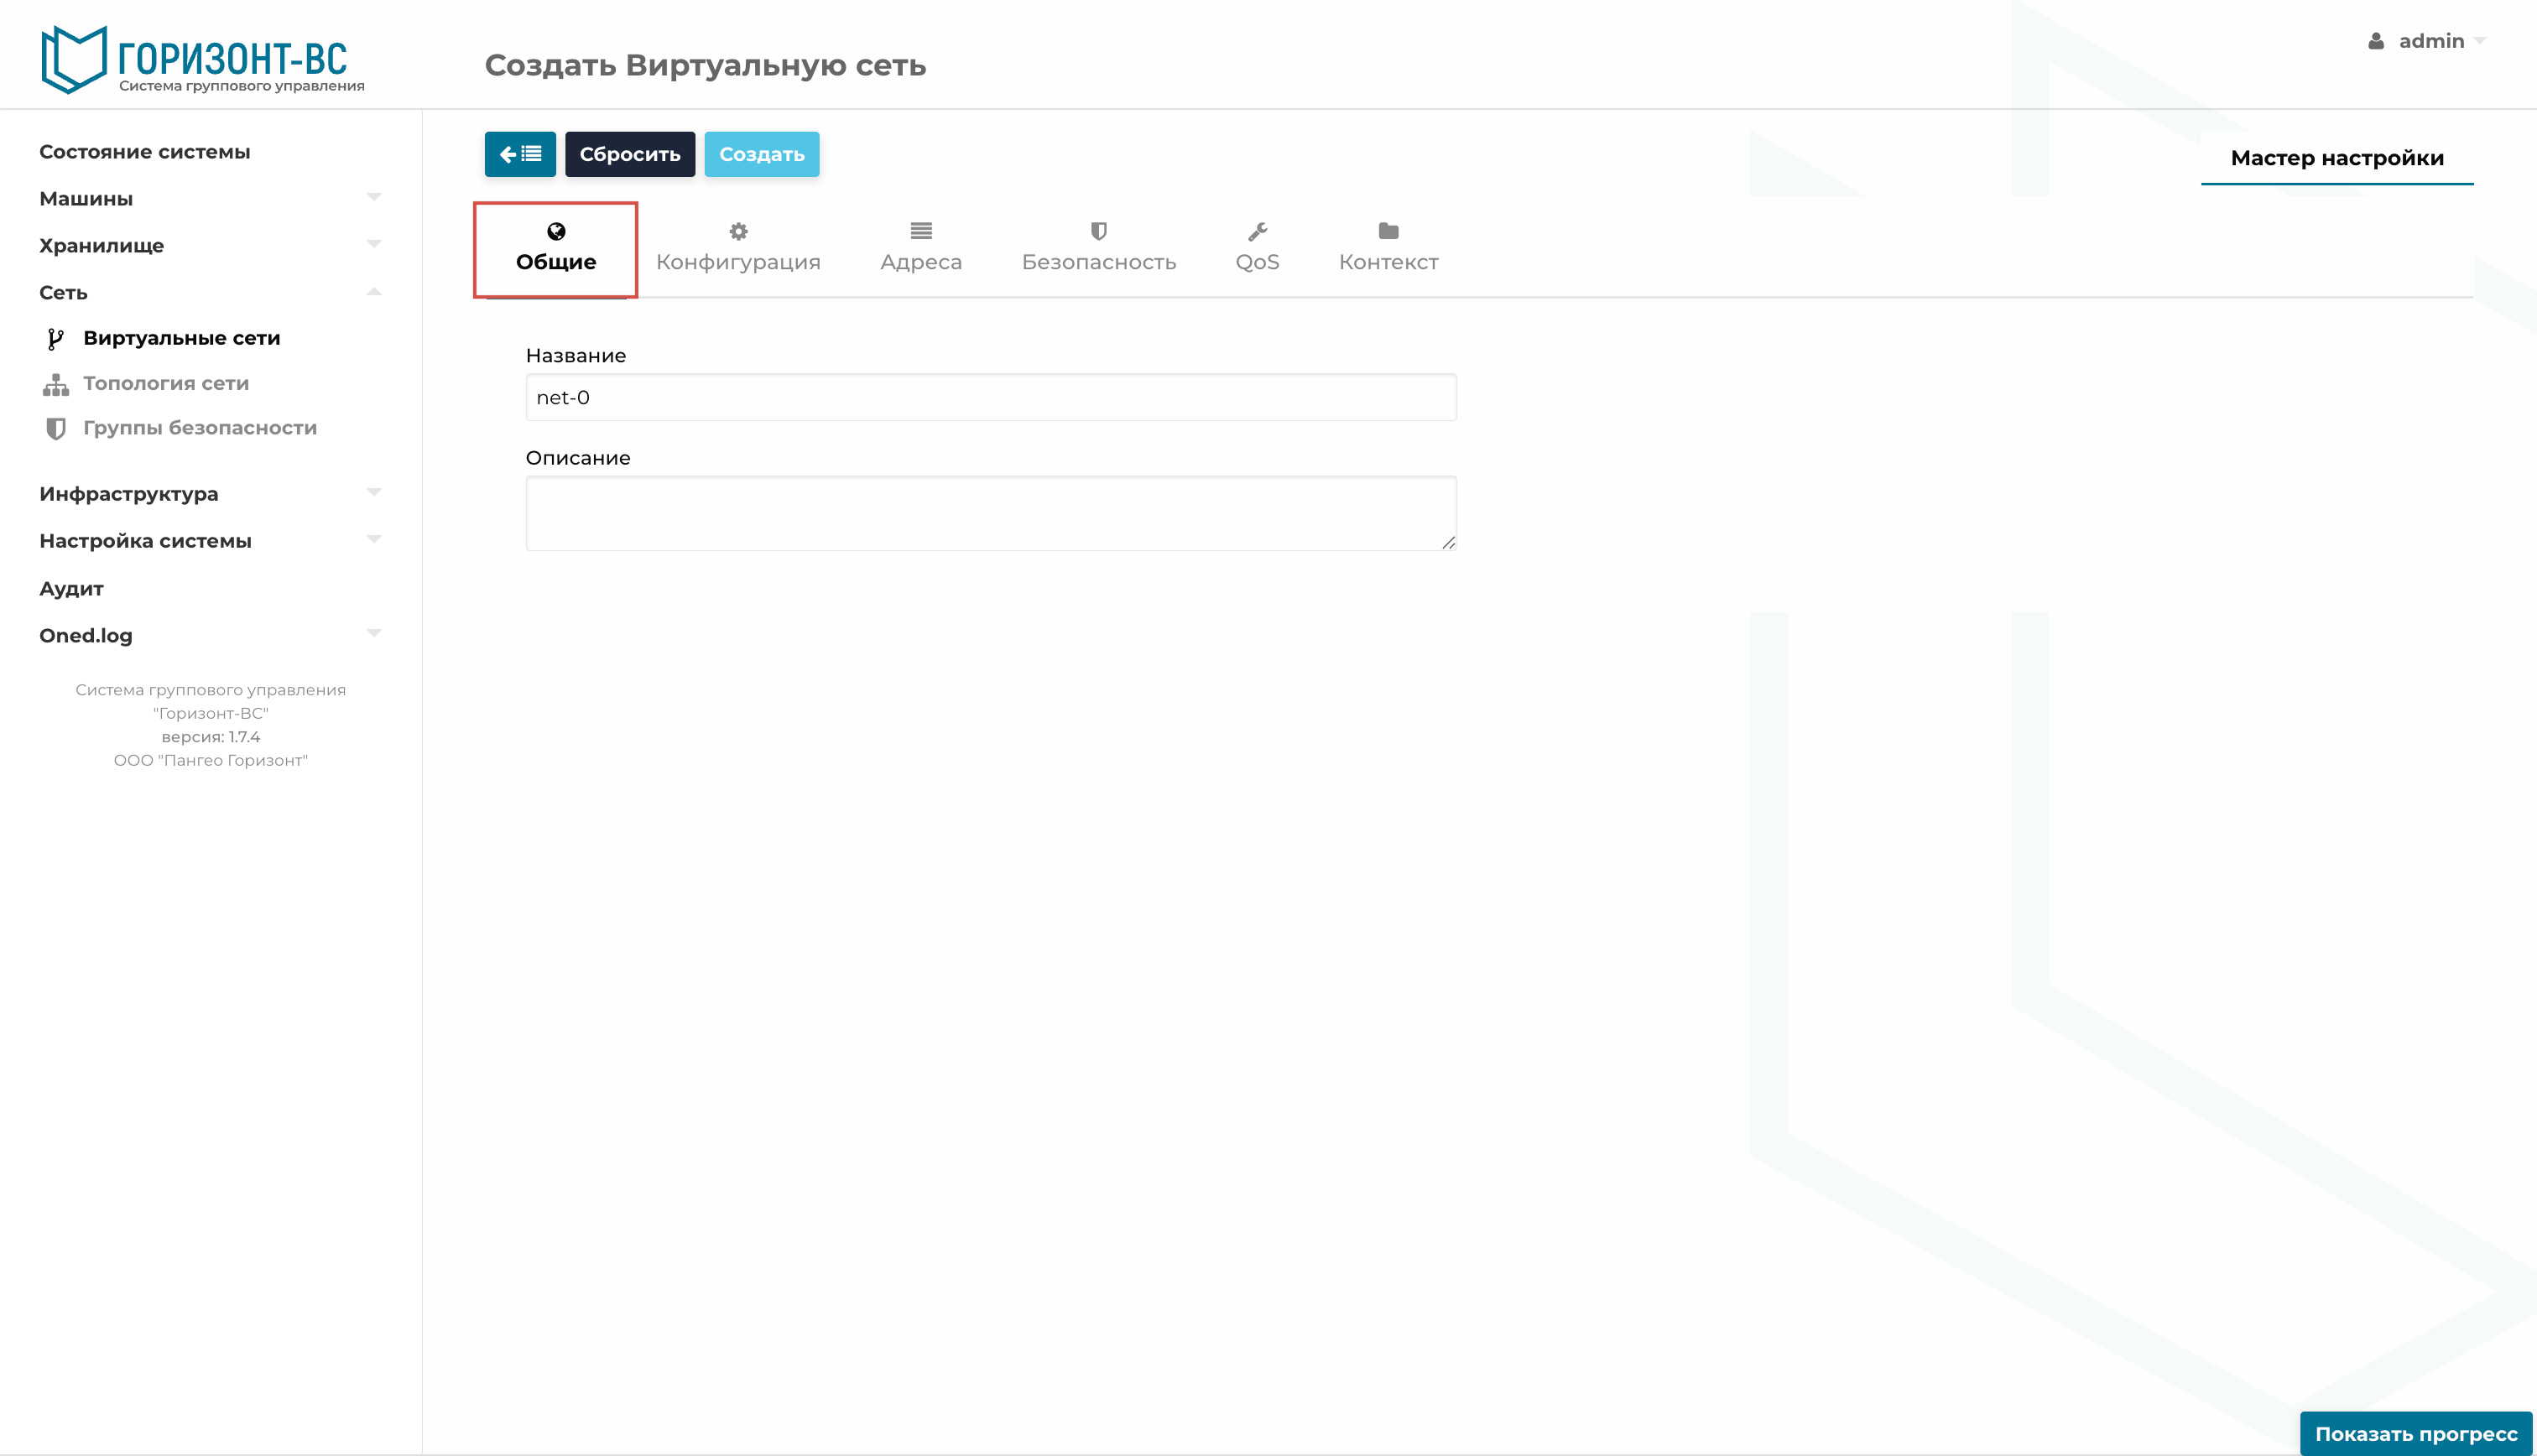
Рисунок 273 – Окно вкладки «Общие» при создании виртуальной сети
Вкладка «Конфигурация»
На вкладке «Конфигурация» имеются следующие поля:
— Интерфейс сет. моста название виртуального коммутатора.
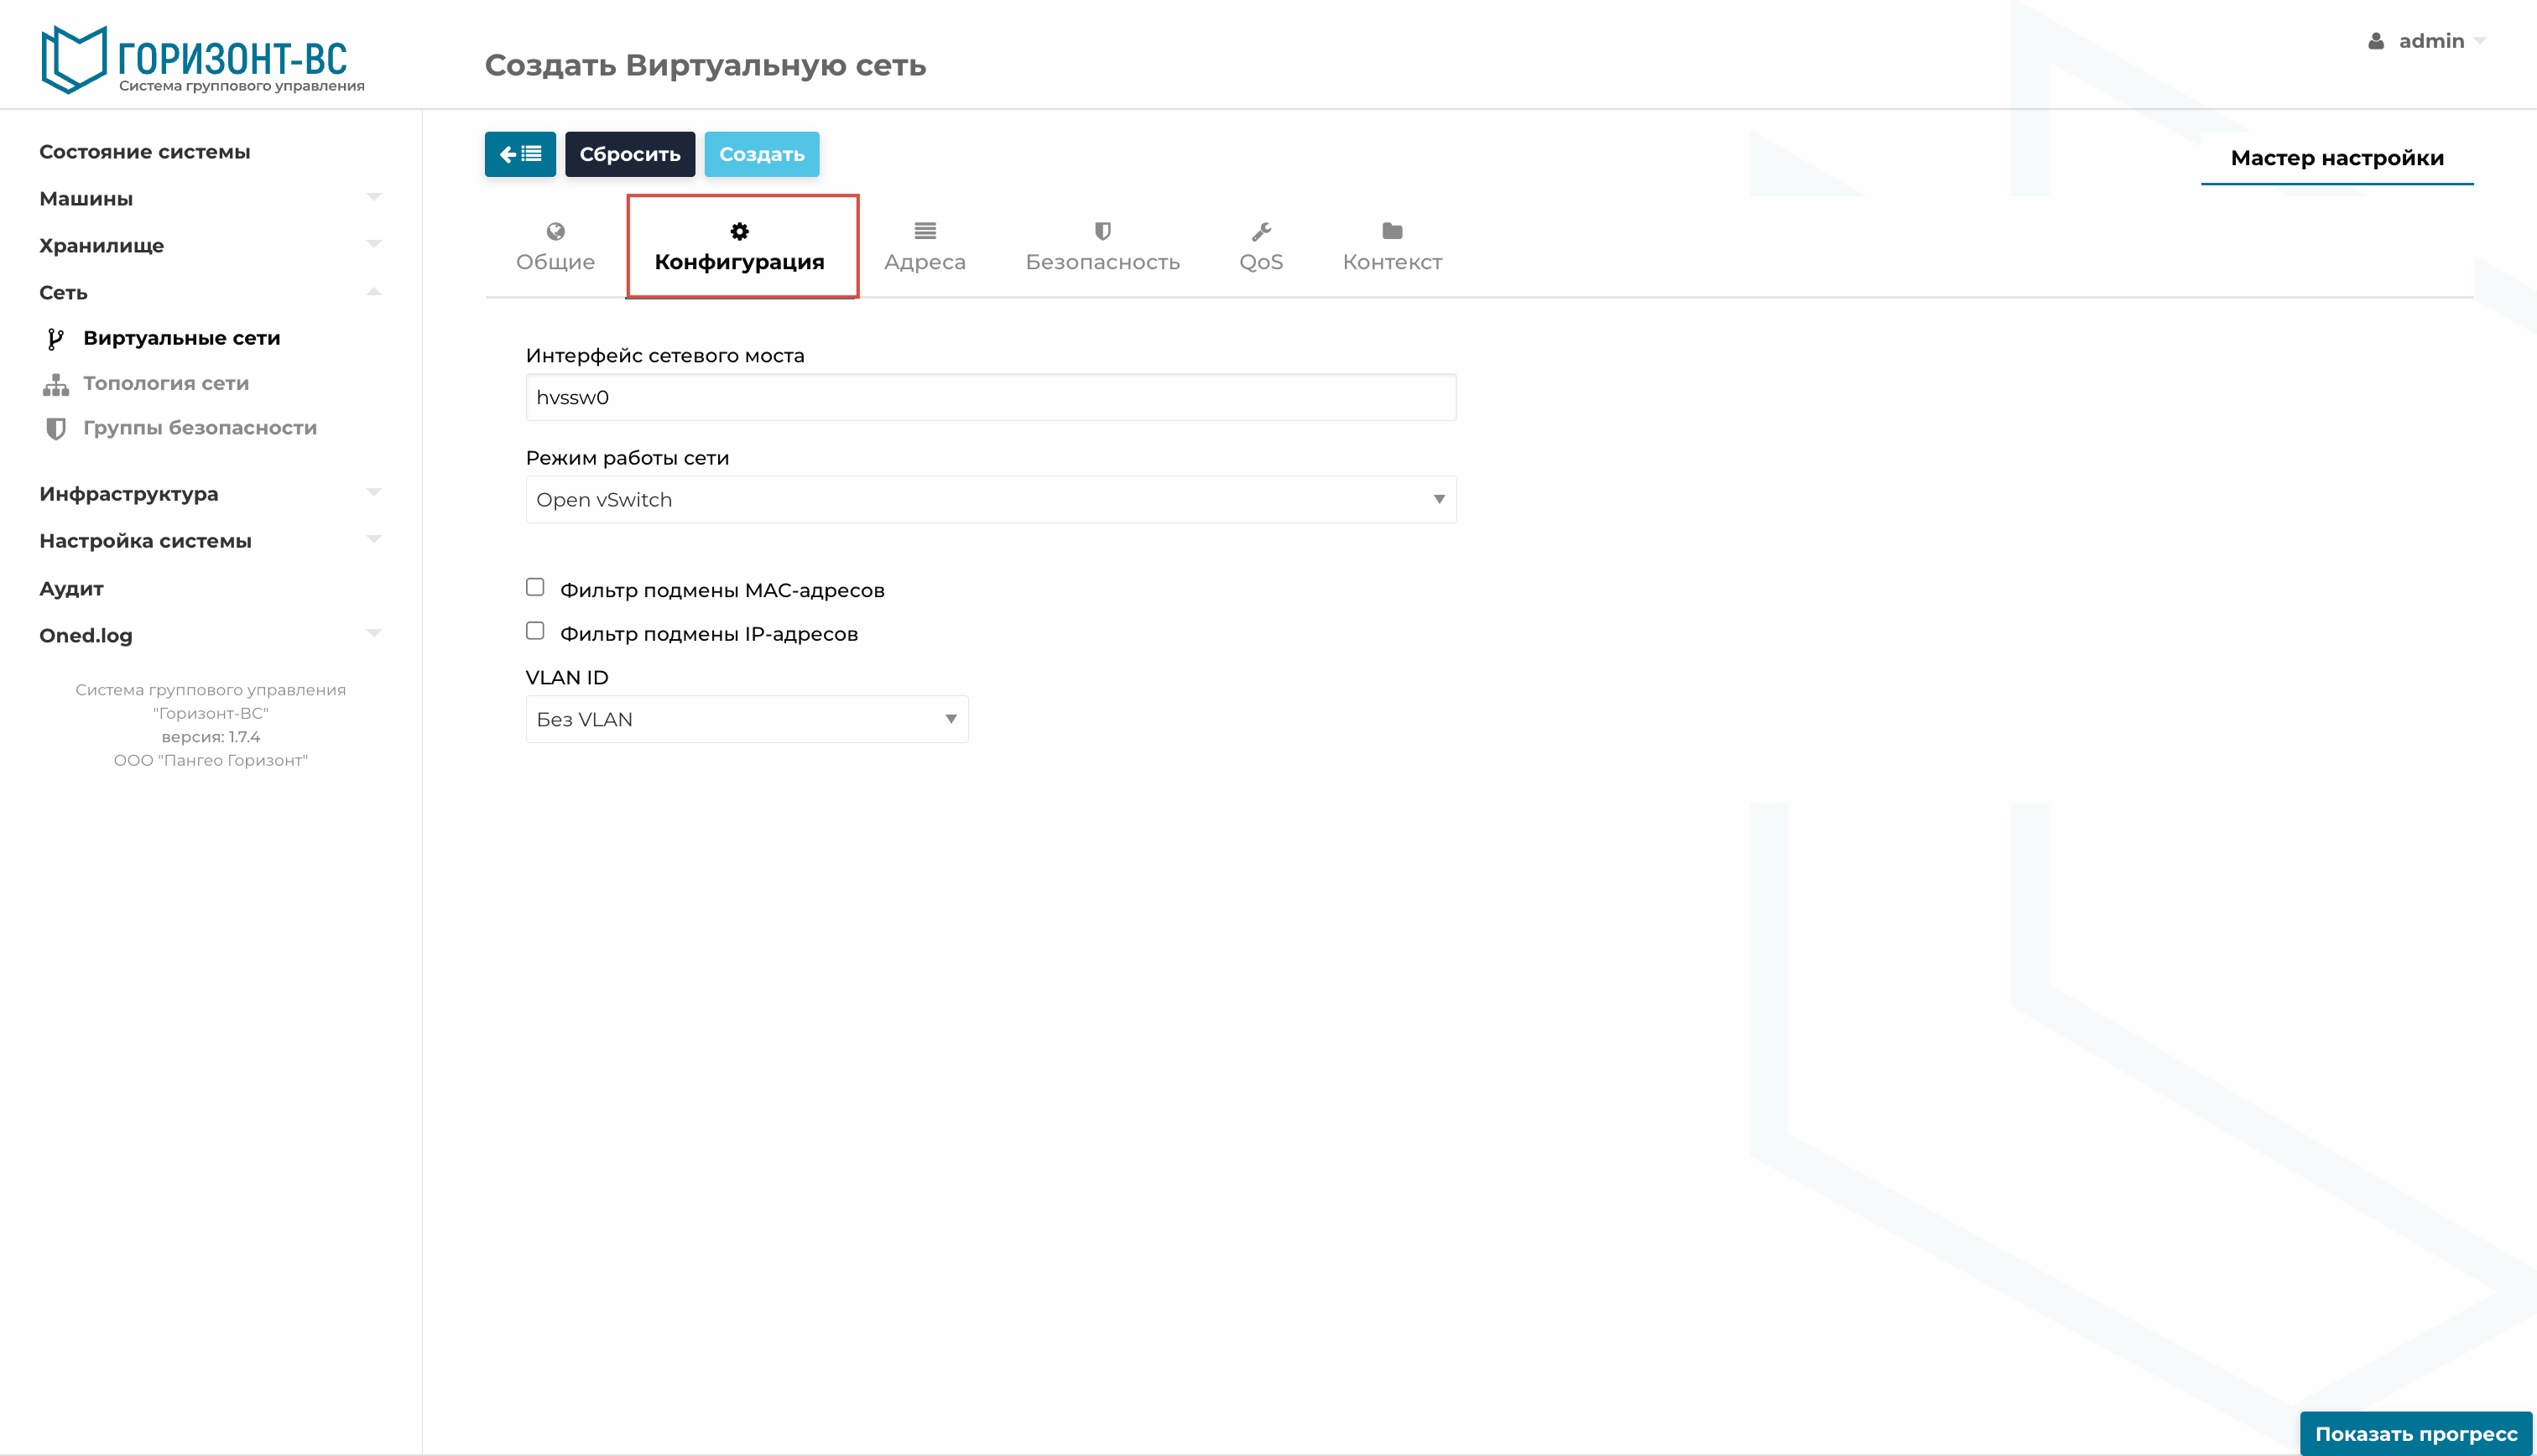
Рисунок 274 – Окно вкладки «Конфигурация» при создании виртуальной сети
— Режим работы сети содержит раскрывающийся список.
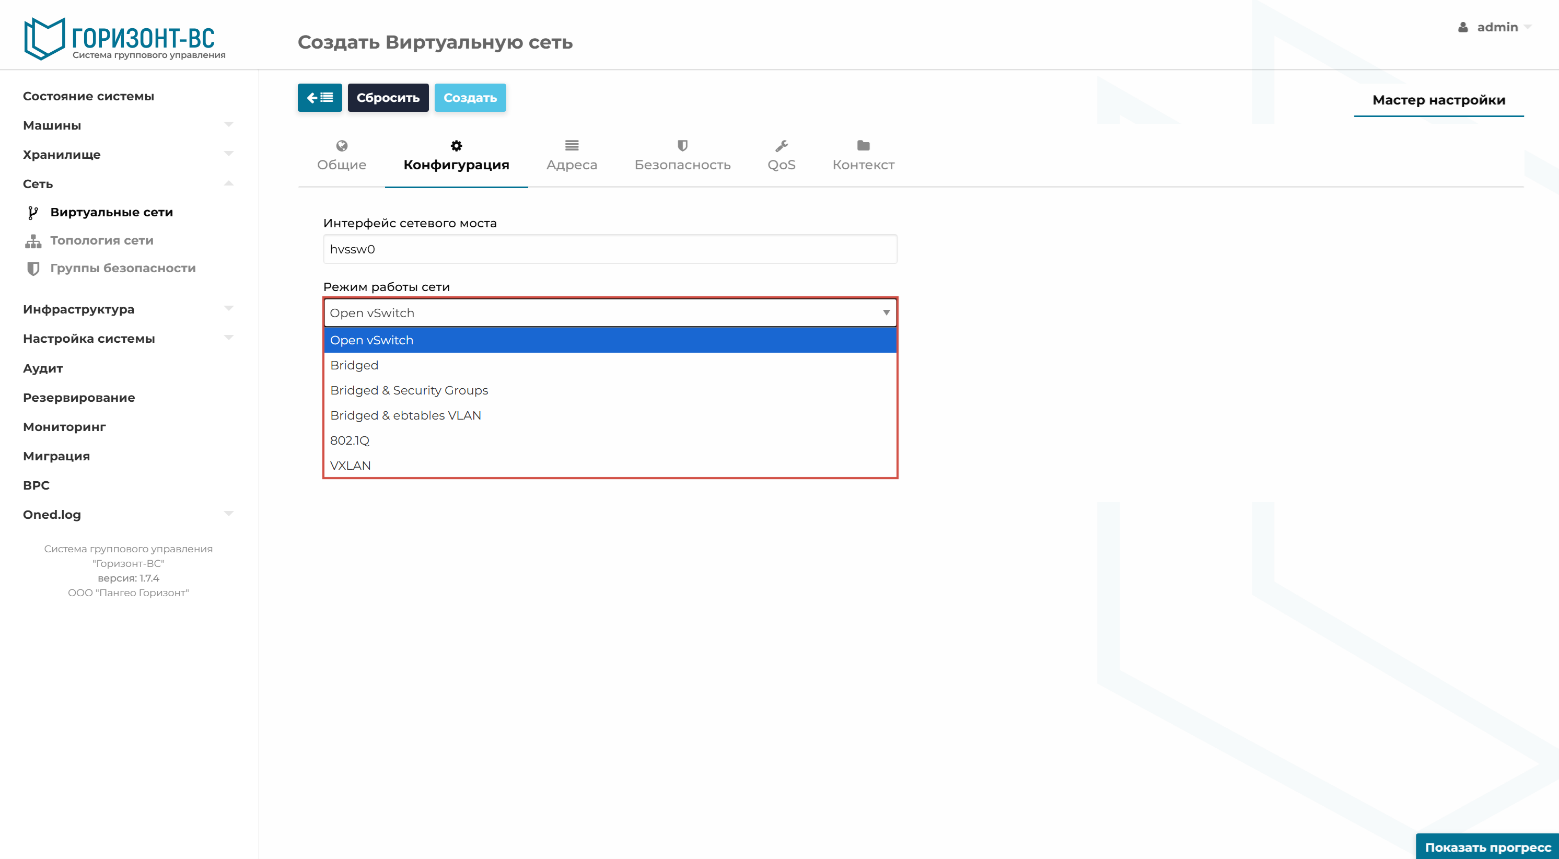
Рисунок 275 – Режимы работы виртуальной сети
| Режим | Описание |
|---|---|
| Open vSwitch | Сетевой адаптер ВМ соединяется с существующим мостом Open vSwitch в узле виртуализации, а виртуальная сеть дополнительно обеспечивает изоляцию VLAN 802.1Q. |
| Bridged | Сетевой адаптер ВМ напрямую соединяется с существующим мостом в узле виртуализации. |
| Bridged & Security Groups | Сетевой мост с группами безопасности, для реализации правил групп безопасности устанавливаются правила iptables. |
| Bridged & ebtables VLAN | Аналогично Bridged & Security Groups, плюс дополнительные правила ebtables для обеспечения изоляции L2 виртуальных сетей. |
| 802.1Q | Стандартный VLAN, сеть с поддержкой стандарта 802.1q. В ПК «Горизонт-ВС» реализована поддержка 802.1q на уровне ВМ и гипервизора. |
| VXLAN | Сетевой адаптер ВМ соединяется с существующим мостом в узле виртуализации, а виртуальная сеть реализует изоляцию с помощью инкапсуляции VXLAN. |
— Фильтр подмены MAC-адресов- защита от подмены MAC-адреса
— Фильтр подмены IP-адресов- защита от подмены IP-адреса
В случае если для настройки IP используется DHCP-сервер или производится настройка статических IP-адресов непосредственно внутри гостевых ОС в ручном режиме, установка опции «Фильтр подмены IP-адресов» заблокирует трафик с виртуальных машин, подключенных к данной виртуальной сети. Для корректного использования этой опции необходимо чтобы IP-адрес задавался СГУ через Контекст.
— VLAN ID содержит список идентификаторов сети.
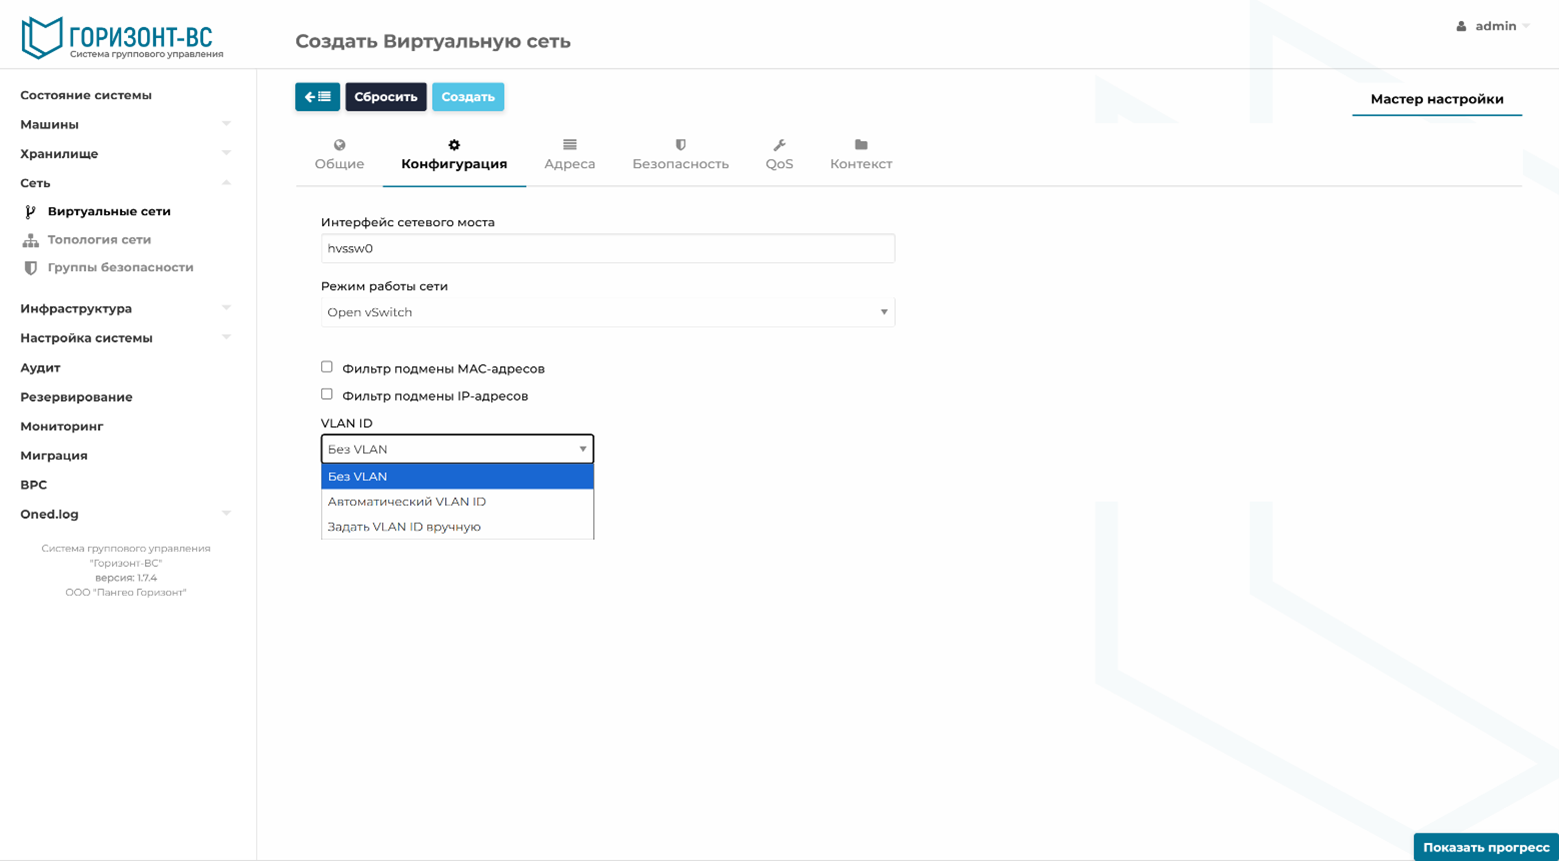
Рисунок 276 – Поле VLAN ID
— Без VLAN
— Автоматический VLAN ID – СГУ автоматически сгенерирует идентификатор VLAN, если VLAN_ID не определен. Обязательный параметр для режима работы сети 802.1Q, если VLAN_ID не определен, в противном случае необязательно.
— Задать VLAN ID вручную
Вкладка «Адреса»
На вкладке «Адреса» имеются следующие поля:
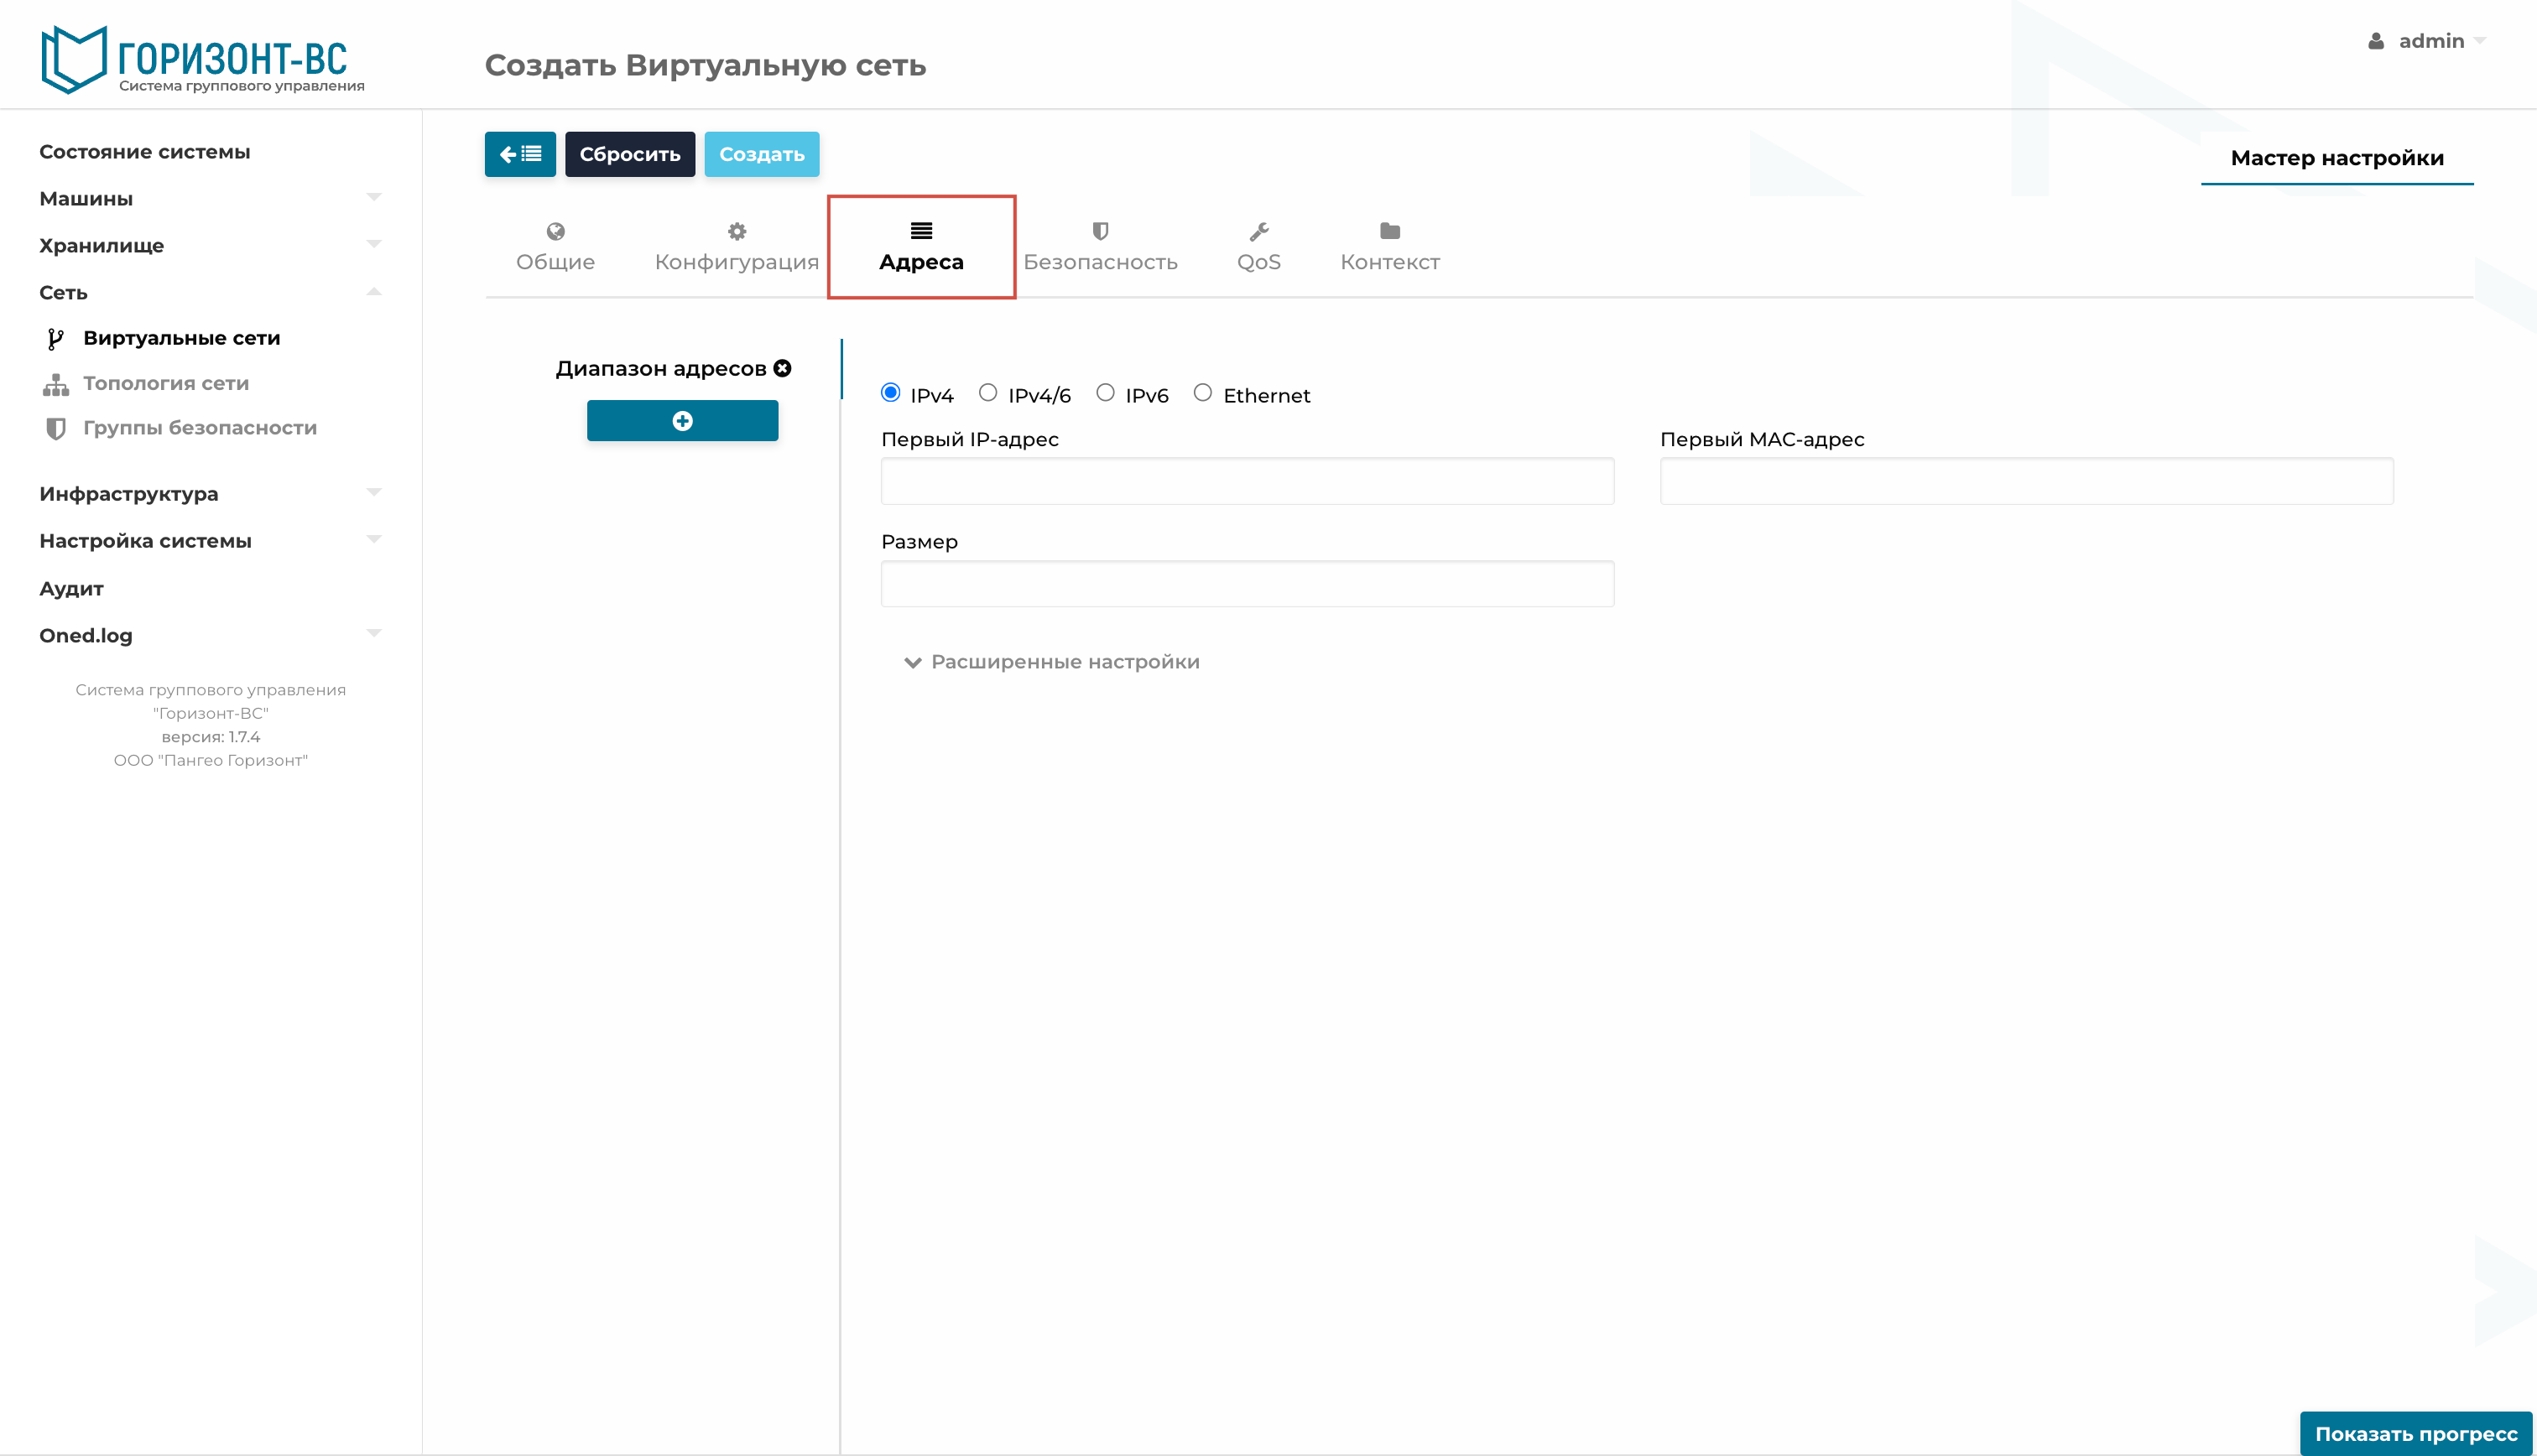
Рисунок 277 – Окно вкладки «Адреса» при создании виртуальной сети
— IPv4, IPv4/6, IPv6, Ethernet – протоколы сети;
— Первый адрес IPv4 - первый адрес из адресного пространства;
— Размер - размер адресного пространства;
— Первый MAC-адрес – первый MAC-адрес для виртуальной сети.
Группировка "Расширенные настройки" Вкладки «Адреса»
В случае если в VLAN создаваемой виртуальной сети планируется использование DHCP-сервера с резервацией IP-адресов по MAC-адресам ВМ или настройка статических IP-адресов непосредственно внутри гостевых ОС в ручном режиме, необходимо выбрать протокол сети Ethernet.
В случае если планируется разрешить СГУ с использованием Контекста настраивать IP-адреса ВМ для работы только в сетях IPv4, а для этого в ВМ требуется установить дополнительно программное обеспечение - Opennebula Context Addon, тогда необходимо выбирать протокол сети IPv4.
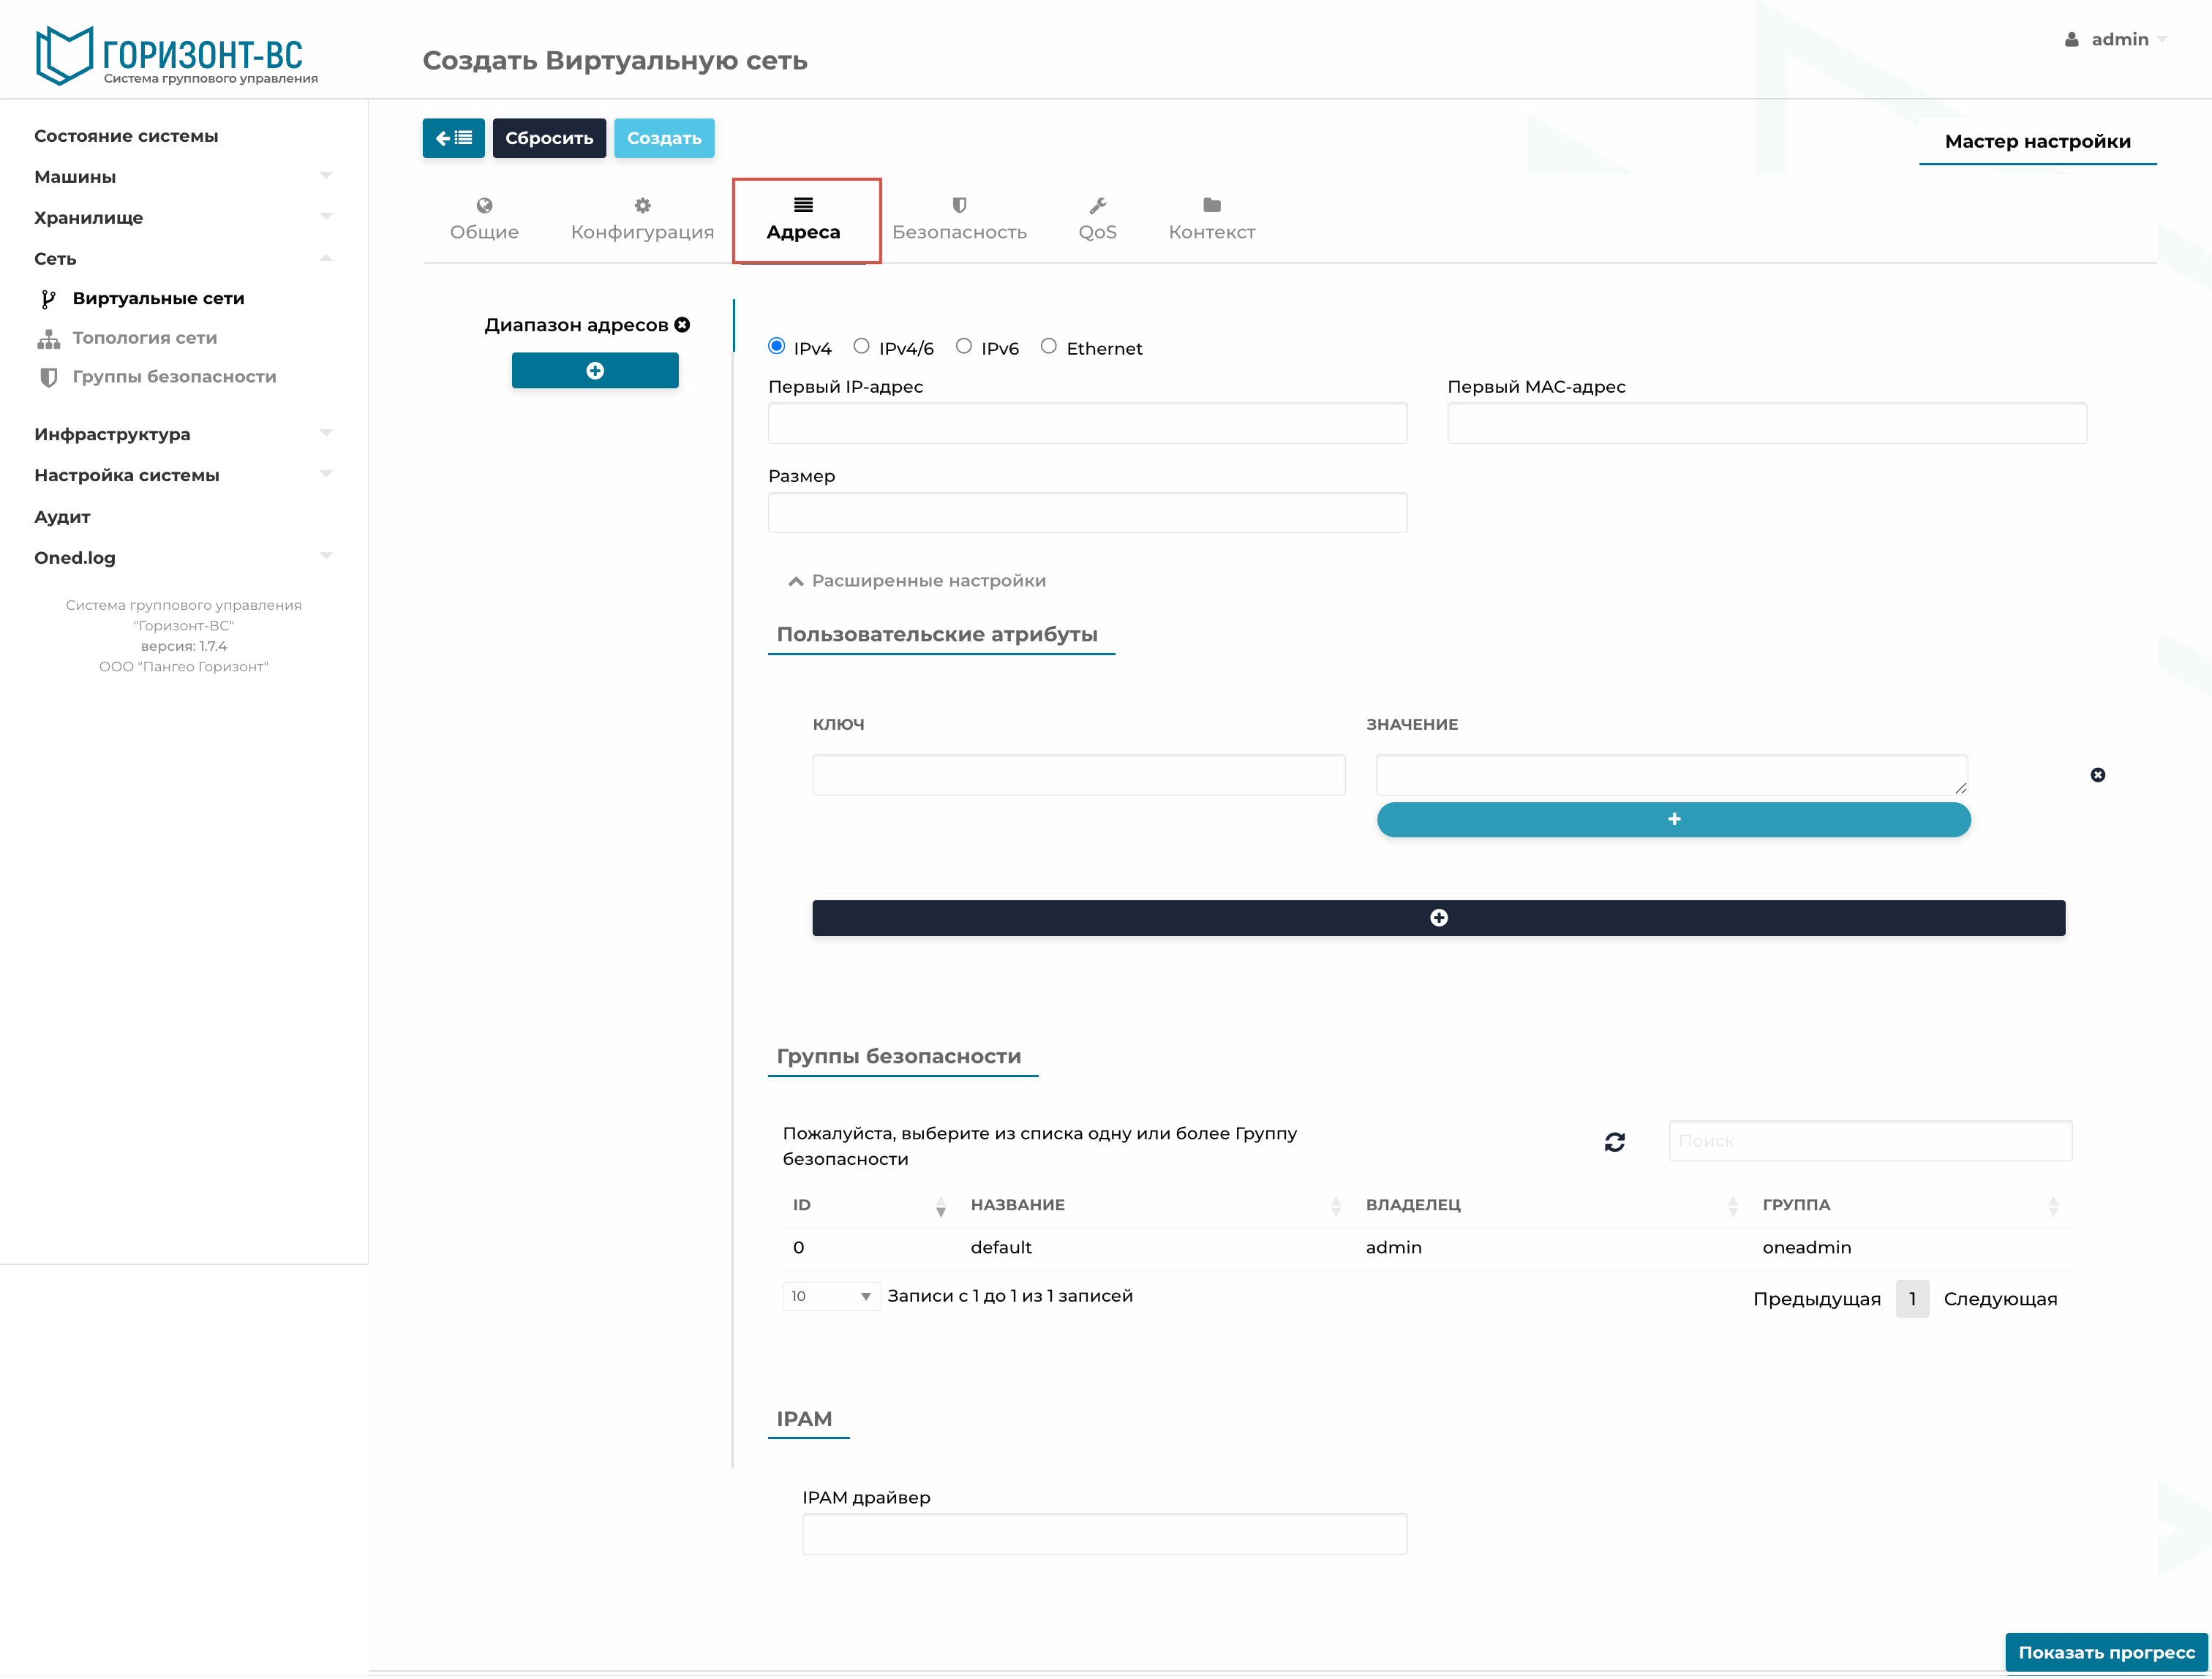
Рисунок 278 – Окно области «Расширенные настройки» на вкладке «Адреса»
Область «Пользовательские атрибуты» можно указать ключ и его значение. В области «Группы безопасности» можно добавить/удалить группы администраторов.
Вкладка «Безопасность»
На вкладке «Безопасность»* имеется информация по группам безопасности.
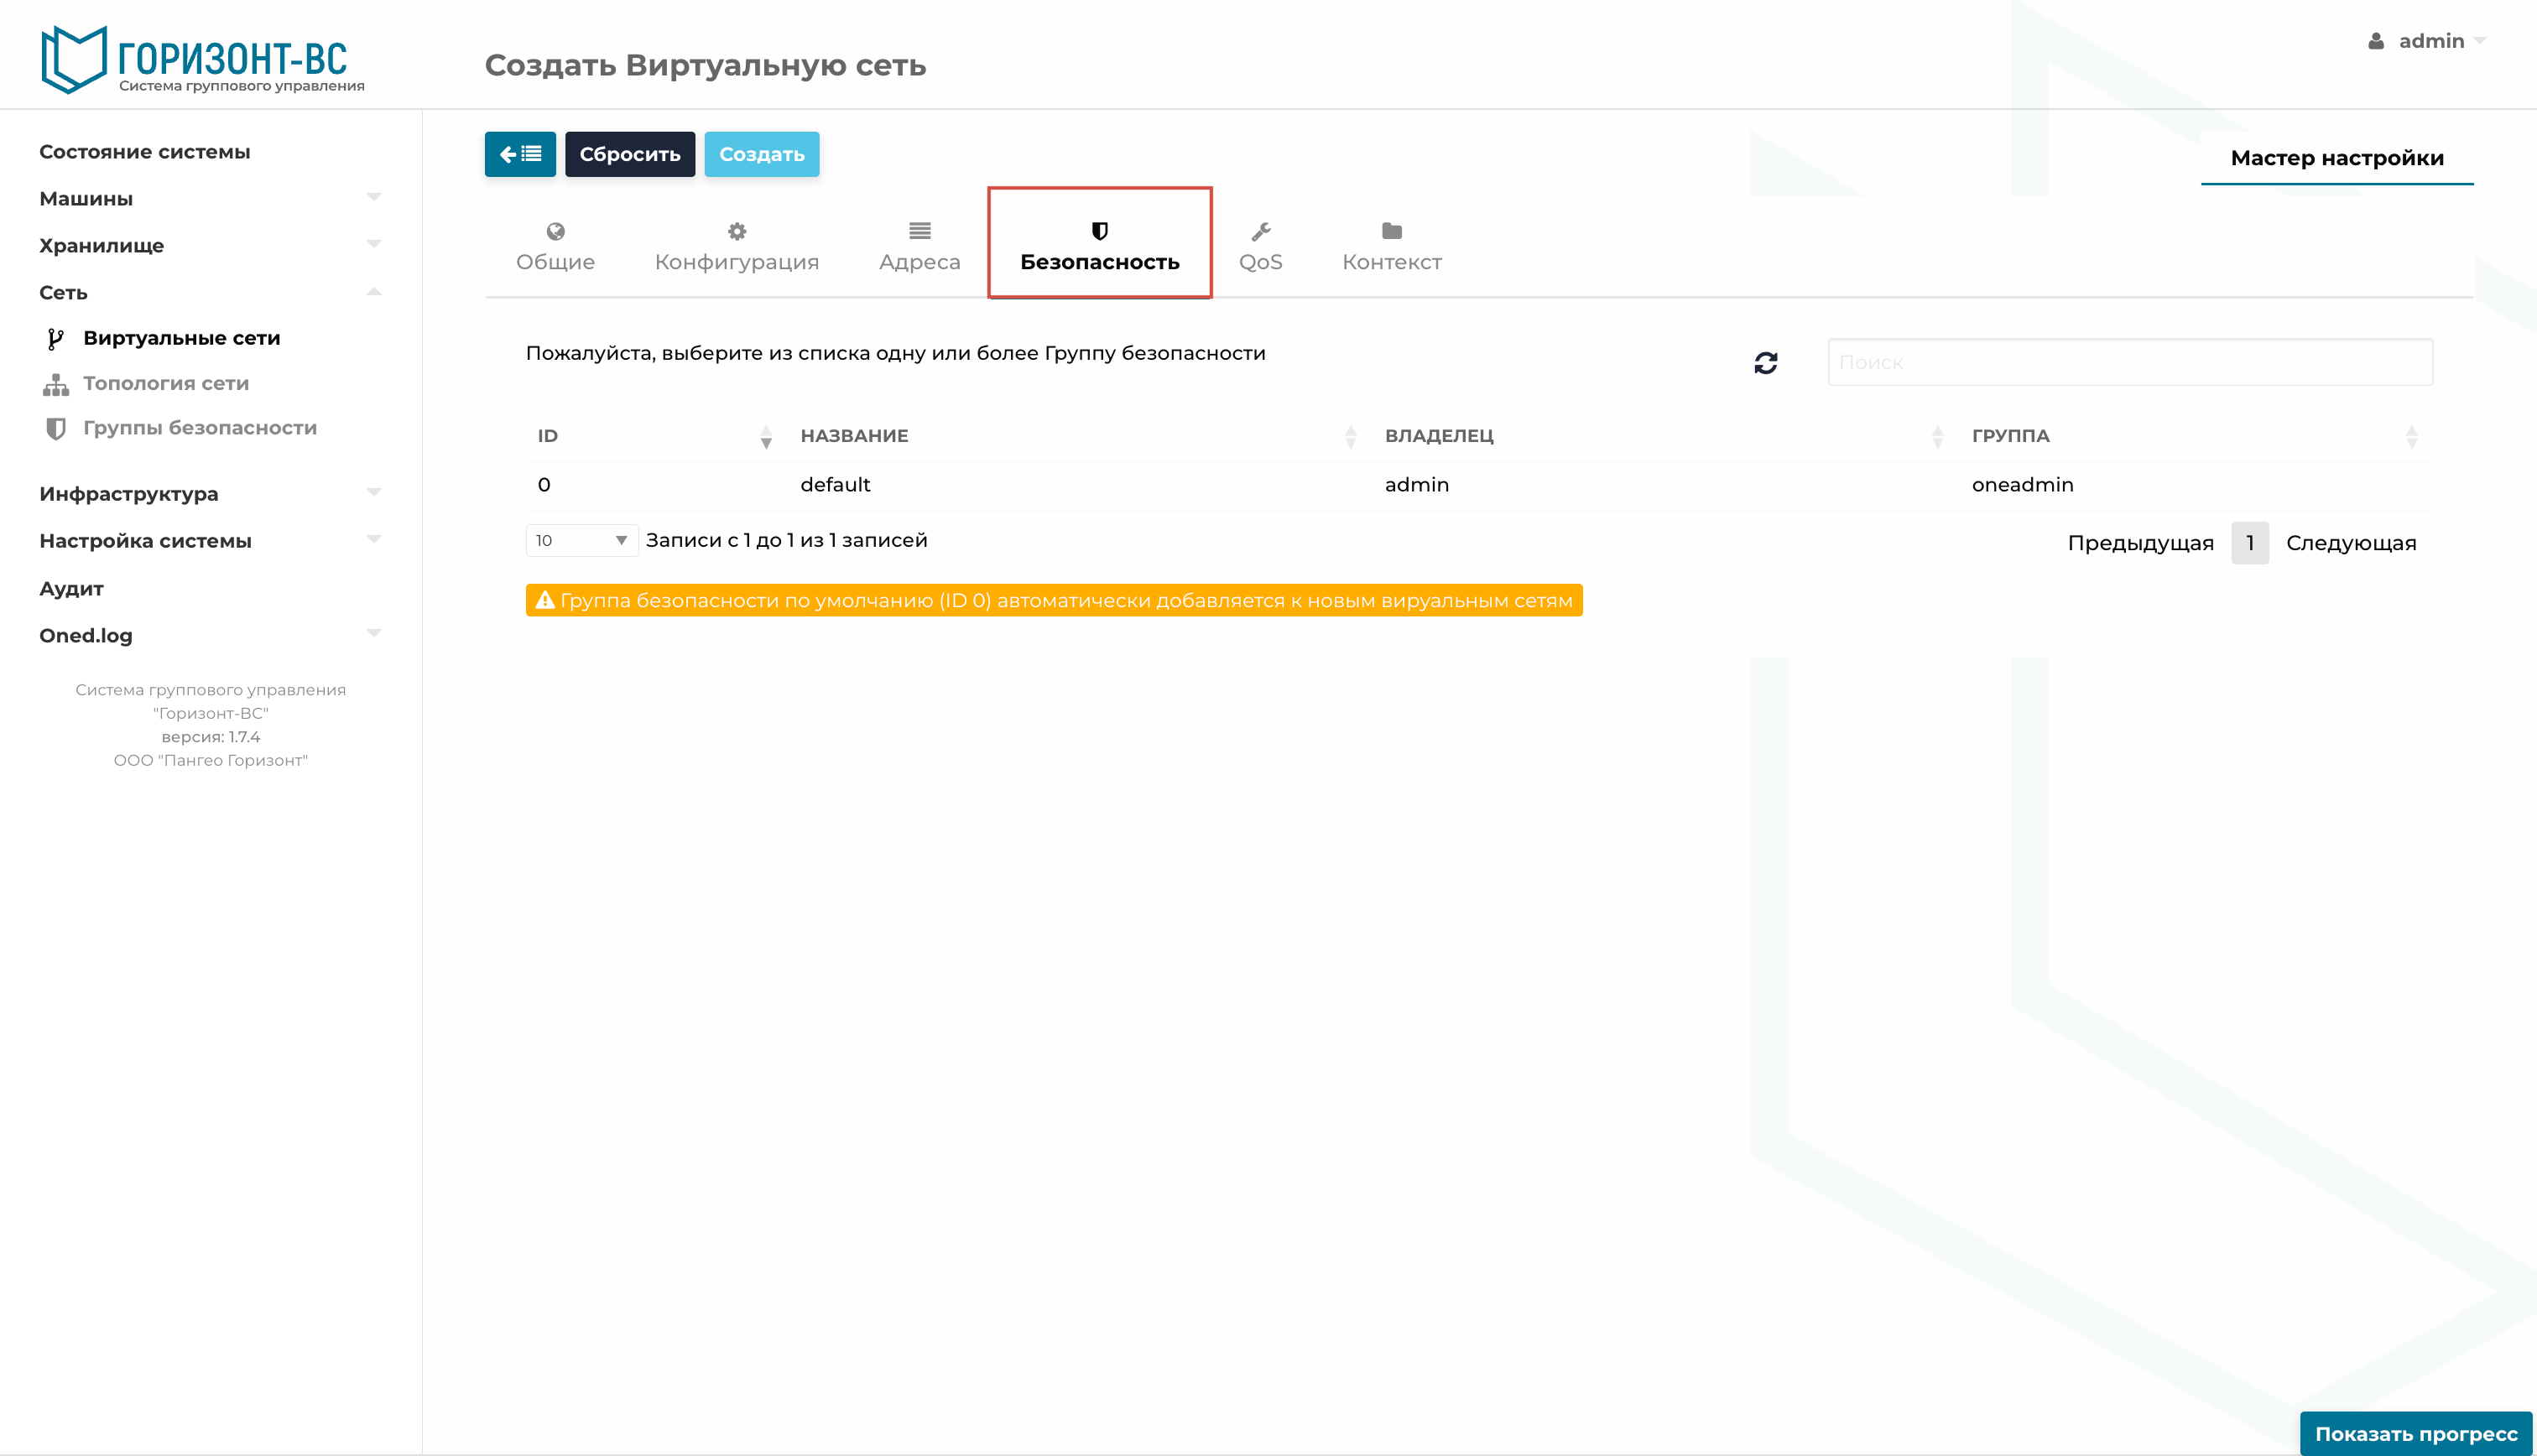
Рисунок 279 – Окно вкладки «Безопасность» при создании виртуальной сети
Вкладка «QoS»
На вкладке «QoS» (Quality of Service) можно настроить параметры обеспечения качества обслуживания сети.
Для входящего и исходящего трафика можно задать среднюю и максимальную пропускную способность, а также способность сети обеспечить необходимый сервис заданному трафику в определенных технологических рамках в поле «Пиковая нагрузка»
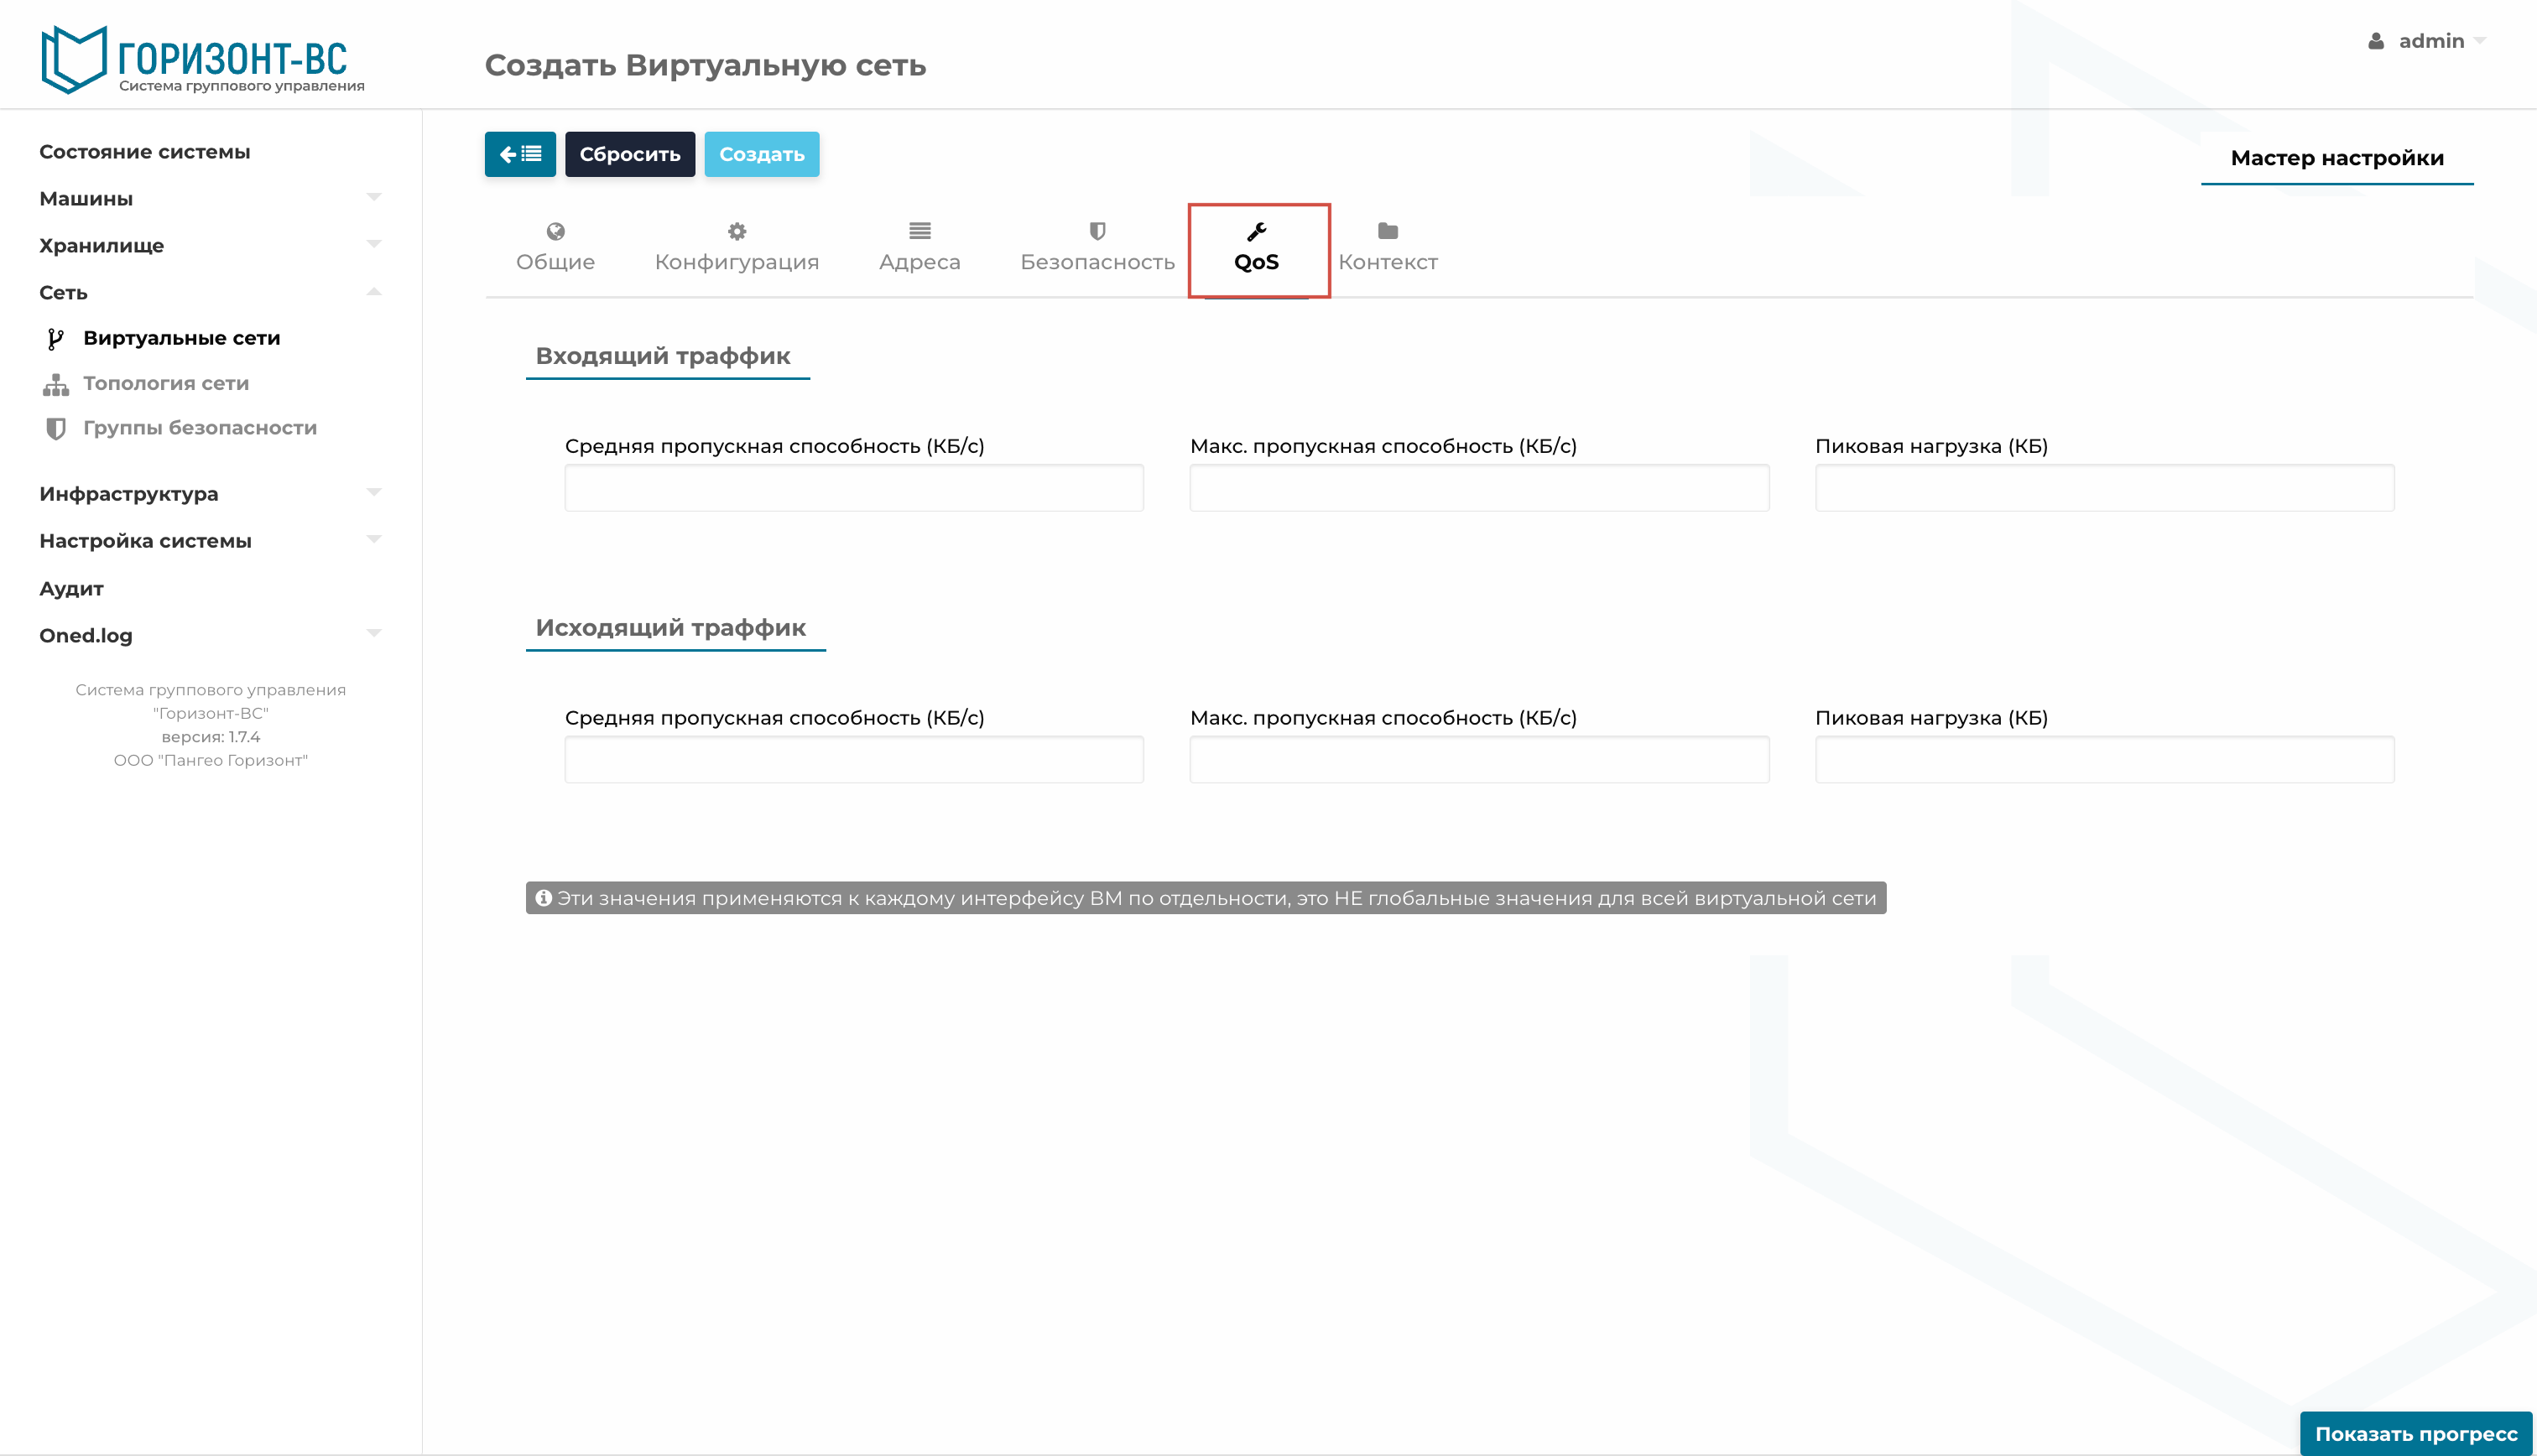
Рисунок 280 – Окно вкладки «QoS» при создании виртуальной сети
Вкладка «Контекст»
На вкладке «Контекст» имеется возможность настроить дополнительные атрибуты виртуальной сети, которые в качестве дополнительной информации может быть введена в ВМ во время загрузки. Эти атрибуты контекстуализации могут включать в себя, например, сетевые маски, DNS-серверы или шлюзы.
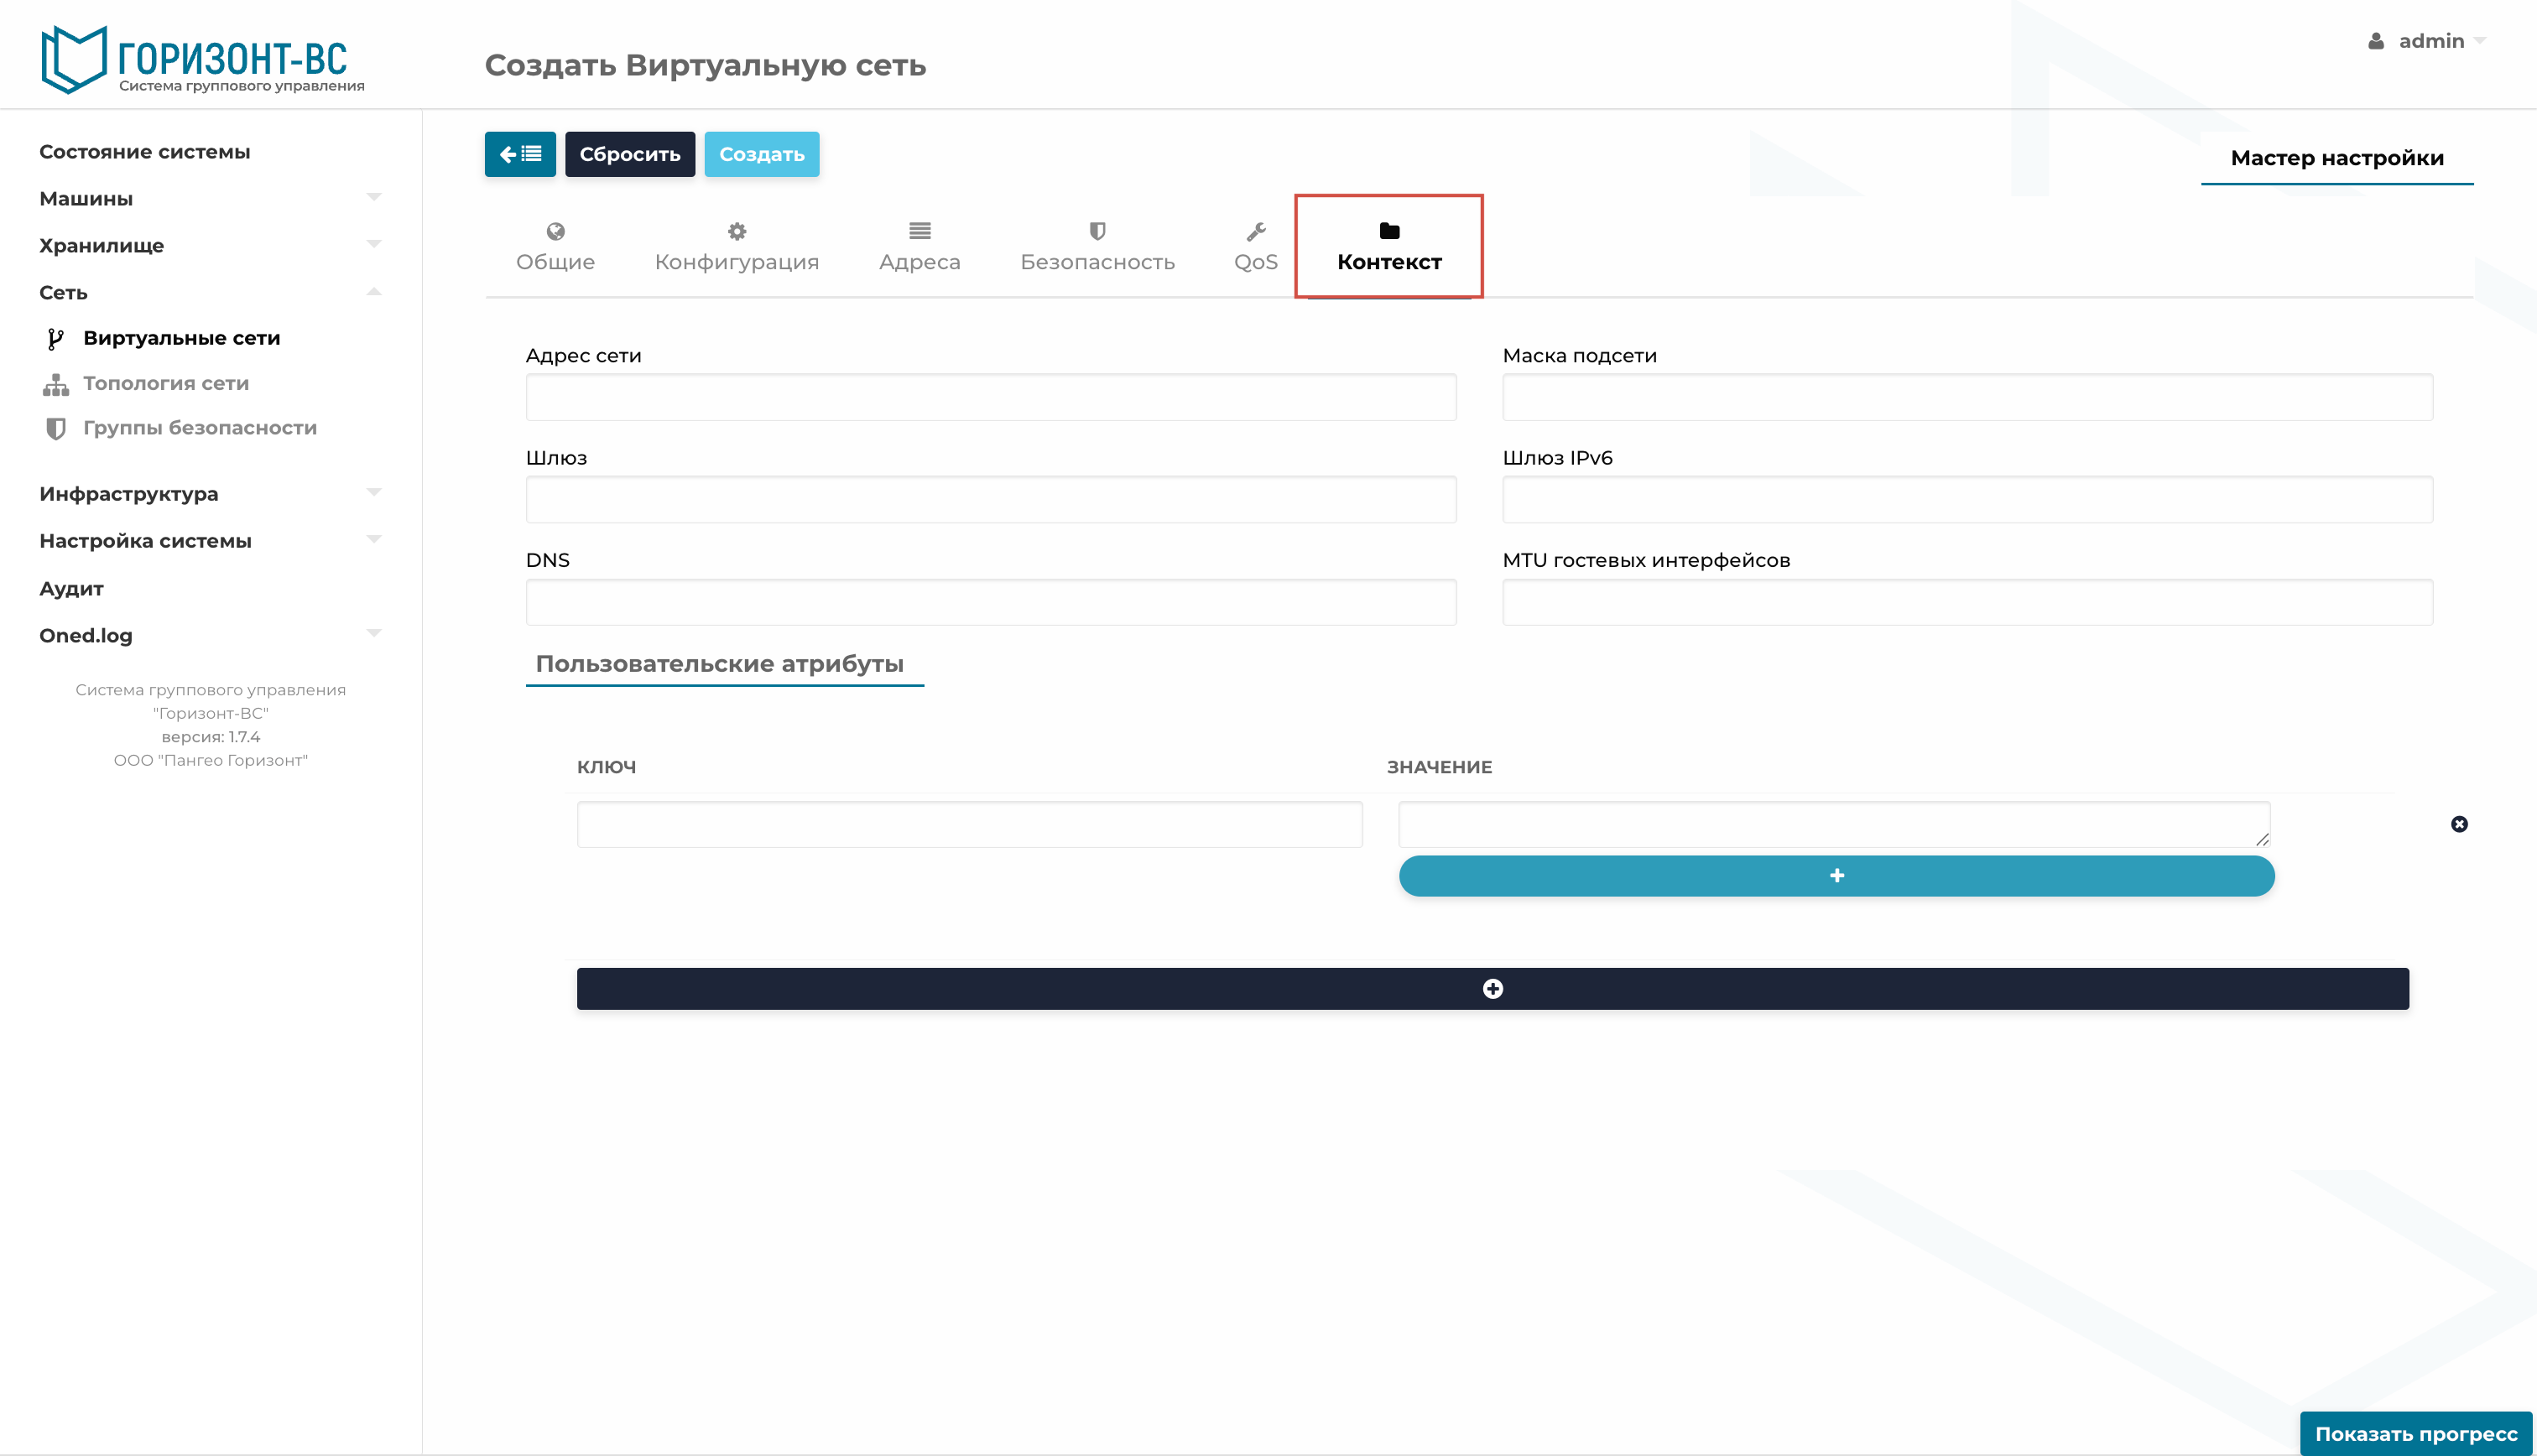
Рисунок 281 – Окно вкладки «Контекст» при создании виртуальной сети