Раздел Пользователи
Система группового управления (СГУ) Горизонт-ВС представляет собой графический веб-интерфейс, предназначенный для: — конечных пользователей; — администраторов. СГУ взаимодействует с хостами, используя SSH и механизм Polling (опрос) для получения информации от хостов
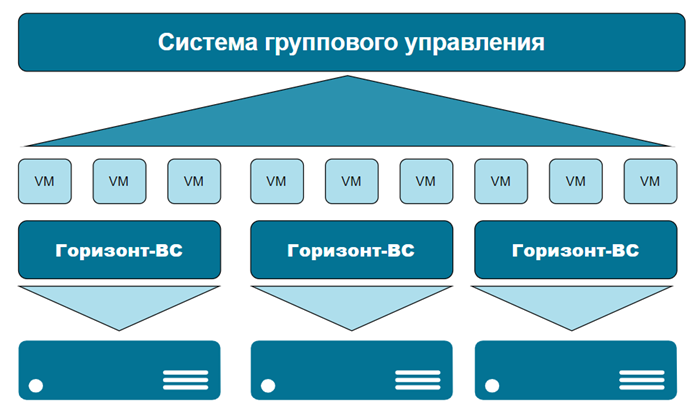
Рисунок – Структура работы системы группового управления Горизонт-ВС
При помощи СГУ осуществляется удаленное создание и управление виртуальной инфраструктурой на базе универсальных серверных платформ. СГУ обеспечивает создание и управление виртуальной инфраструктурой как на серверной платформе, так и на группе серверных платформ (кластере). Узлы под управлением СГУ разделяются на:
- Вычислительные узлы – серверы виртуализации, на которых выполняются ВМ;
- Контроллеры (основной и резервный) – вычислительные узлы, которые обеспечивают выполнение ВМ и запуск менеджера конфигурации.
Добавление вычислительных узлов в кластер и их удаление обеспечивается без необходимости полной переконфигурации (первоначальной настройки) виртуальной инфраструктуры. В момент добавления нового узла в кластер выполняется его автоматическая настройка. СГУ позволяет управлять полным жизненным циклом виртуальных машин с возможностью их клонирования и миграции. Для работы СГУ используется MySQL − свободная реляционная система управления базами данных. СГУ позволяет производить интеграцию внешних систем с Горизонт-ВС по XML-RPC. СГУ запускается в контейнере на одном из хостов виртуализации.
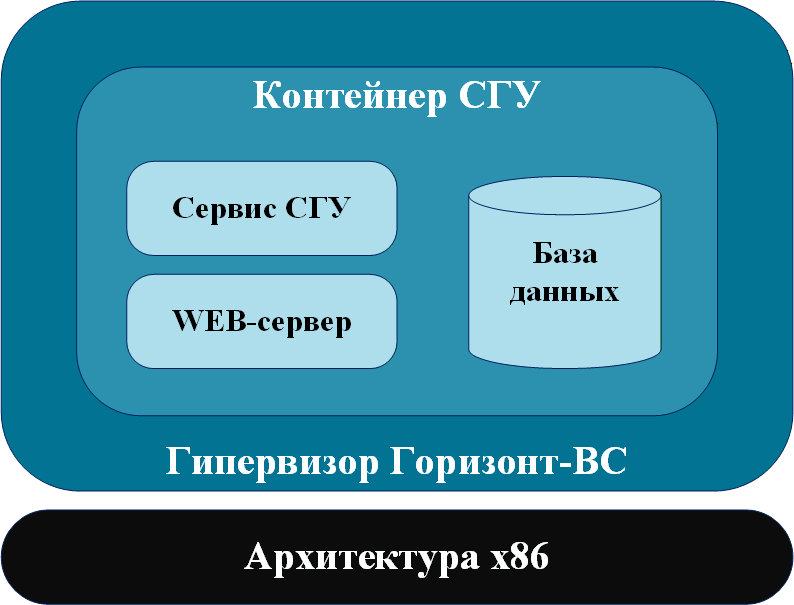
Рисунок — Структура контейнера СГУ
Пользователи
Раздел «Настройка системы» содержит подразделы: Пользователи, Группы, Списки контроля, Роли, Обновление, Настройки.
Роли
Раздел «Настройка системы» содержит подразделы: Пользователи, Группы, Списки контроля, Роли, Обновление, Настройки.
Группы
Раздел «Настройка системы» содержит подразделы: Пользователи, Группы, Списки контроля, Роли, Обновление, Настройки.
Списки контроля
Дискреционный принцип контроля доступа позволяет осуществлять настройку разрешенных операций для любого пользователя или группы пользователей. При попытке доступа происходит проверка списков контроля доступа, по результатам которой запрос разрешается или отклоняется. Настройка правил контроля доступа может производиться как для отдельных пользователей, так и для групп пользователей.