Установка гипервизора в режиме UEFI Secure Boot
Принцип работы Secure Boot
Secure Boot проверяет подлинность всех загружаемых компонентов (загрузчика, ядра гипервизора, драйверов) перед их выполнением. Это предотвращает запуск вредоносного или неподписанного кода на этапе загрузки.
Фазы проверки Secure Boot
| Фаза | Компонент | Действие |
|---|---|---|
| Фаза 0 | UEFI | Проверяет, включена ли безопасная загрузка, и загружает ключи из базы данных ключей безопасной загрузки UEFI |
| Фаза 1 | Shim | UEFI проверяет подпись Shim. Если подпись действительна, Shim загружается и использует собственную базу данных MOK для проверки других компонентов |
| Фаза 2 | GRUB2 | Shim проверяет подпись вторичного загрузчика GRUB2. После успешной проверки GRUB2 загружается и проверяет ключи образов ядра |
| Фаза 3 | Ядро | Загружается допустимое ядро с доступом к ключам UEFI, MOK и встроенным доверенным ключам |
| Фаза 4 | Модули | Ядро проверяет подписи всех загружаемых модулей и образов ядра при операциях kexec |
Установка в режиме UEFI Secure Boot
Подготовка BIOS
- Включить режим UEFI Secure Boot через BIOS сервера.
- Удалить все ключи Secure Boot.
- Сохранить конфигурацию и перезапустить хост.
- В Boot-меню выбрать загрузку с ISO-образа «Горизонт-ВС».
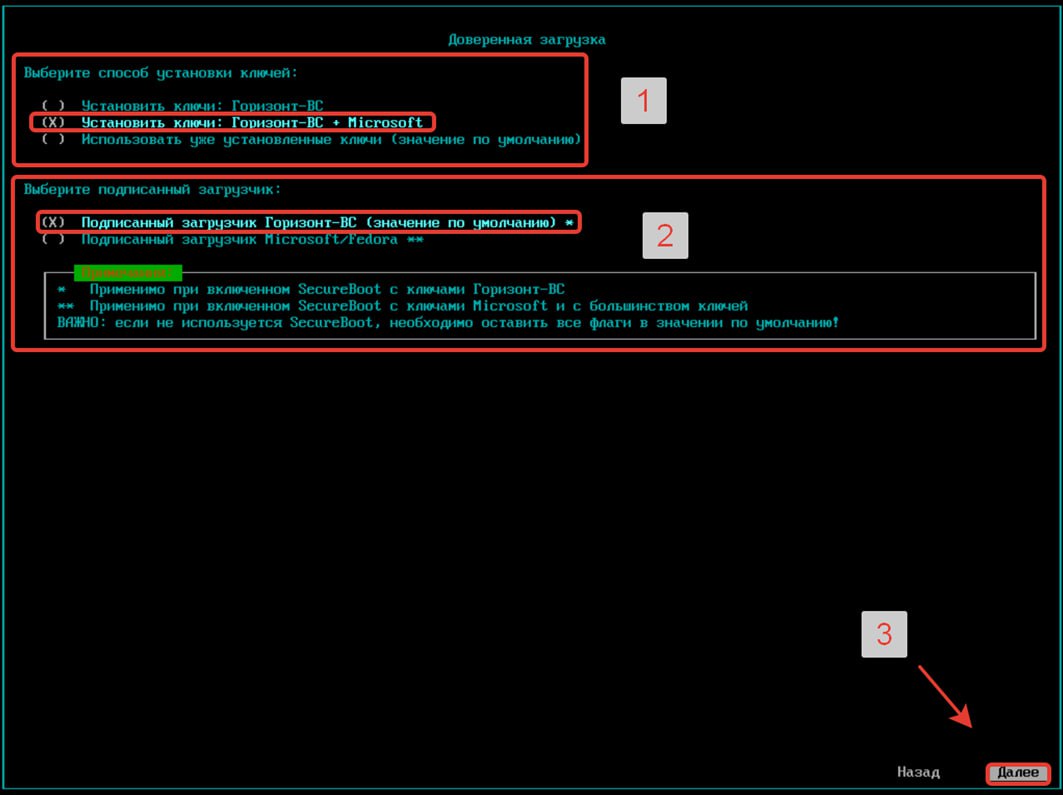
Шаг «Доверенная загрузка»
На шаге «Доверенная загрузка» отобразится окно выбора «Способ установки ключей».
Примечание
Ключи материнской платы Secure Boot – это ключи шифрования, используемые в технологии Secure Boot для проверки подлинности исполняемых внешних компонентов.
На шаге «Доверенная загрузка» доступен выбор способа установки ключей:
| Вариант | Описание | Рекомендация |
|---|---|---|
| Установить ключи: Горизонт-ВС | Ключи Secure Boot материнской платы заменяются на ключи Горизонт-ВС. Обеспечивает закрытый контур, но усложняет восстановление. | Для изолированных контуров. |
| Установить ключи Горизонт-ВС + Microsoft | Устанавливаются оба набора ключей. Баланс безопасности и вариативности восстановления. | ✅Рекомендуется |
| Использовать уже установленные ключи | Ключи не перезаписываются (значение по умолчанию). | Совместимость с существующими конфигурациями |
Типы подписанных загрузчиков
- Подписанный загрузчик Горизонт-ВС (по-умолчанию) — Загрузчик имеет цифровые подписи Горизонт-ВС и совместим со всеми способами установки ключей.
- Подписанный загрузчик Microsoft/Fedora— Загрузчик имеет цифровые подписи, включенные в базовую прошивку UEFI большинства материнских плат. Это позволяет им работать с Secure Boot «из коробки». Совместим только с способом установки ключей «Использовать уже установленные ключи (значение по-умолчанию)