Интеграция LDAP с SASL/Kerberos (MS AD)
Описание
В статье рассматривается задача «Интеграция LDAP с SASL/Kerberos (MS AD)» в системе виртуализации «Горизонт-ВС».
Требования
- Развёрнутая платформа «Горизонт-ВС» и доступ к веб-интерфейсу СГУ.
- Учётная запись с правами на выполнение описанных операций.
- Доступный сервер каталога и параметры подключения: адрес, домен, учётные данные.
Пошаговая инструкция
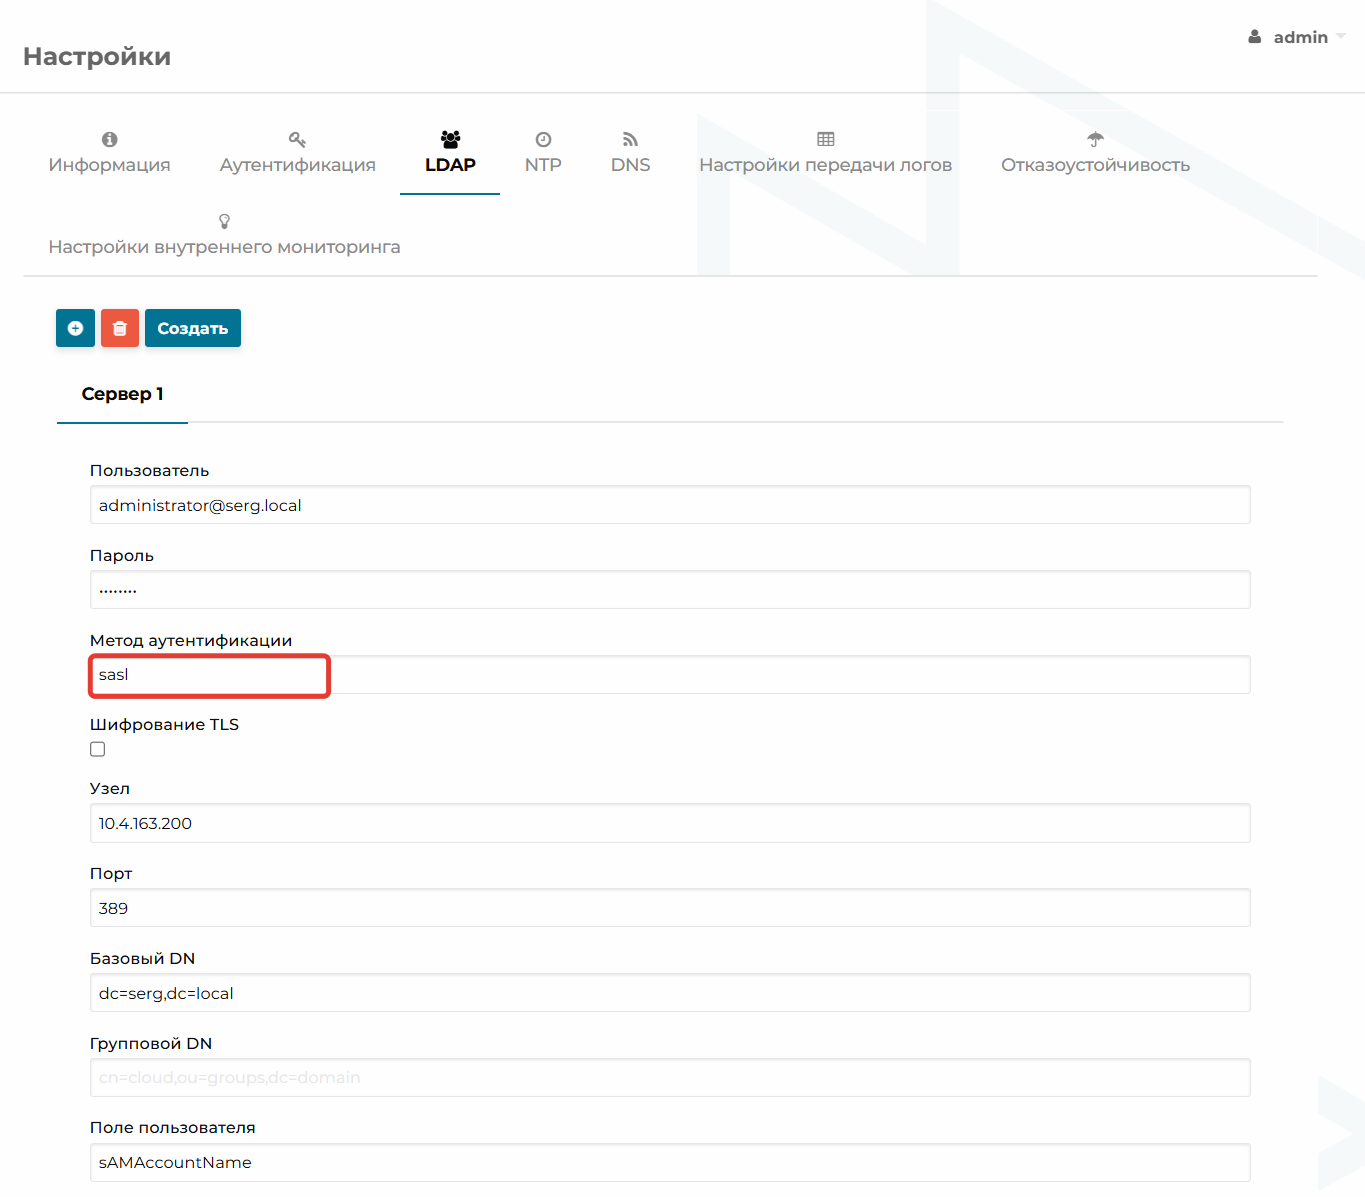
В разделе «Настройка системы» подразделе «Настройки» выбрать пункт «LDAP»
— Ввести данные пользователя MS AD с правами чтения групп пользователей (4,5).
— Метод аутентификации sasl (6).
— В поле «Хост» ввести ip-адрес сервера MS AD (7).
— В поле «Порт» ввести номер порта, по умолчанию - 389 (8).
— Заполнить графу «Базовый DN» (9).
— В графе «Поле пользователя» ввести sAMAccountName (10).
— Установить флаг «Создать файл сопоставления».
— В поле «Идентификатор поля группы по умолчанию» ввести 1 (что соответствует id группы users в СГУ).
Нажимаем кнопку «Создать» (11).
На всех хостах с СГУ, в контейнере необходимо создать и заполнить файл krb5.conf
[libdefaults]
    default_realm = SERG.LOCAL
    dns_lookup_realm = false
    dns_lookup_kdc = true
    ticket_lifetime = 24h
    renew_lifetime = 7d
    forwardable = true
    proxiable = true

    # Для современных AD (Windows Server 2016+)
    default_tgs_enctypes = aes256-cts-hmac-sha1-96 aes128-cts-hmac-sha1-96 rc4-hmac
    default_tkt_enctypes = aes256-cts-hmac-sha1-96 aes128-cts-hmac-sha1-96 rc4-hmac
    permitted_enctypes = aes256-cts-hmac-sha1-96 aes128-cts-hmac-sha1-96 rc4-hmac

    # Для старых AD можно добавить
    # allow_weak_crypto = true

[realms]
    SERG.LOCAL = {
        kdc = win-ff2cs6ak5s1.serg.local
        admin_server = win-ff2cs6ak5s1.serg.local
        default_domain = serg.local
    }
где:
SERG.LOCAL – домен
win-ff2cs6ak5s1.serg.local – dns-имя сервера
После этого авторизация пользователя из MS AD состоящего в группе безопасности "Protected Users" в СГУ станет возможна. (Добавление пользователя в СГУ зависит от настроек аутентификации СГУ).
Результат
Настройки применены. Проверьте состояние объекта в СГУ или результатом проверки, описанной в инструкции.
Устранение неисправностей
- Проверьте доступность сервера каталога, DNS, параметры домена и учётные данные.
- Для LDAPS дополнительно проверьте срок действия и цепочку доверия сертификата.