Настройка LDAP для интеграции с MS AD через СГУ
Описание
В статье рассматривается задача «Настройка LDAP для интеграции с MS AD через СГУ» в системе виртуализации «Горизонт-ВС».
Требования
- Развёрнутая платформа «Горизонт-ВС» и доступ к веб-интерфейсу СГУ.
- Учётная запись с правами на выполнение описанных операций.
- Доступный сервер каталога и параметры подключения: адрес, домен, учётные данные.
Пошаговая инструкция
В боковом меню интерфейса СГУ на плавающем ip-адресе необходимо перейти в раздел «Настройка системы» (1) подраздел «Настройки»(2) и выбрать пункт «LDAP» (3):
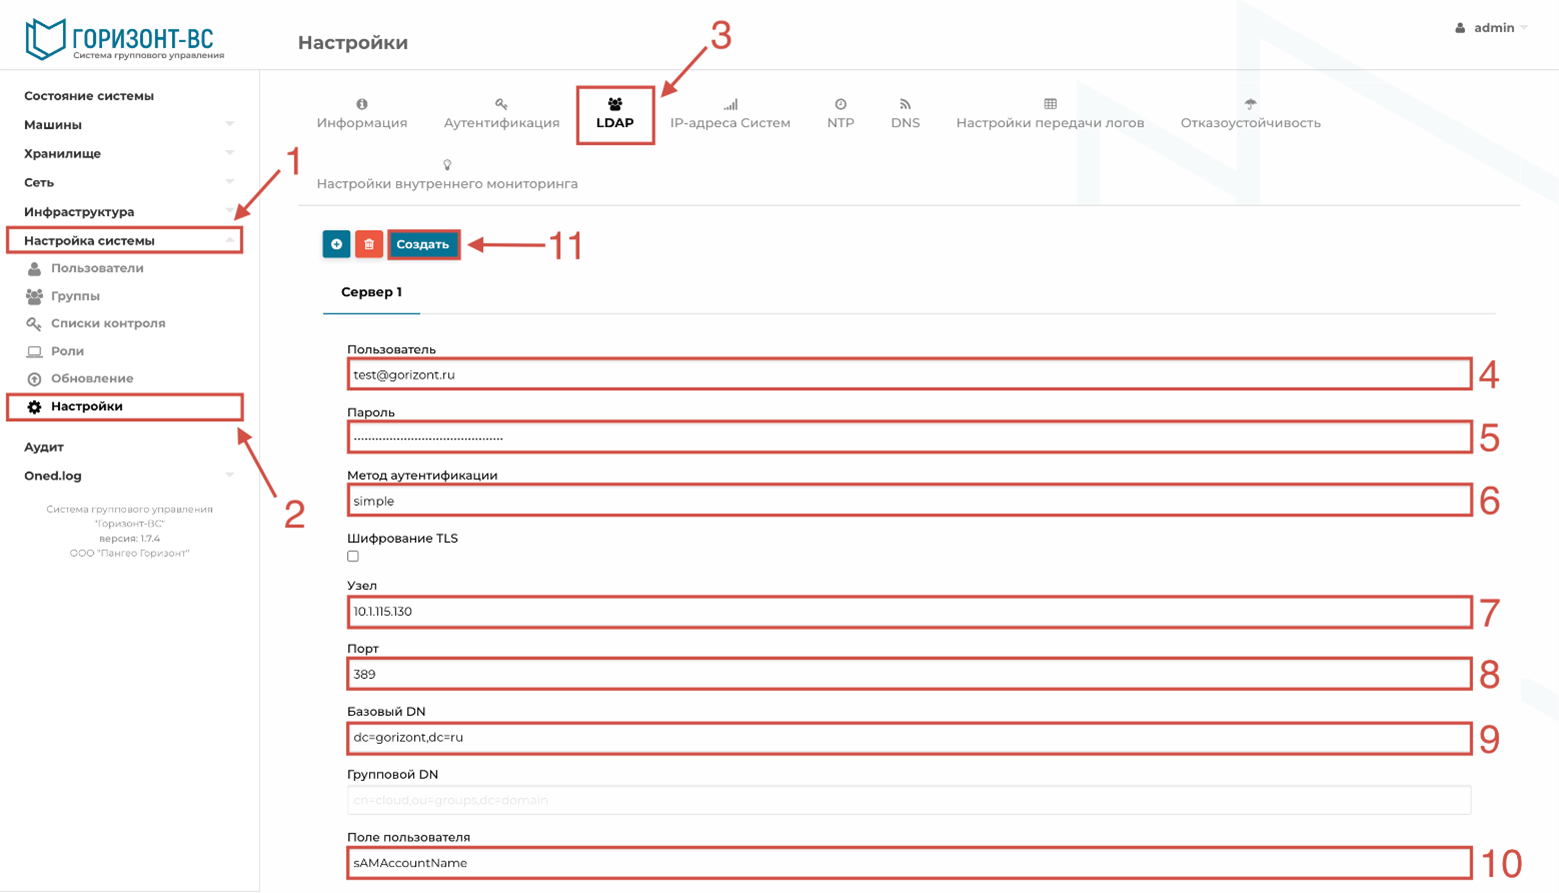
Рисунок 262 – Настройка Ldap
— Ввести данные пользователя MS AD с правами чтения групп пользователей (4,5).
— Метод аутентификации simple (6).
— В поле «Хост» ввести ip-адрес сервера MS AD (7).
— В поле «Порт» ввести номер порта, по умолчанию - 389 (8).
— Заполнить графу «Базовый DN» (9).
— В графе «Поле пользователя» ввести sAMAccountName (10).
— Установить флаг «Создать файл сопоставления».
— В поле «Идентификатор поля группы по умолчанию» ввести 1 (что соответствует id группы users в СГУ).
— Нажимаем кнопку «Создать» (11). После нажатия кнопки создать отобразится информация что настройки созданы:
Создаем пользователя из MS AD в СГУ:
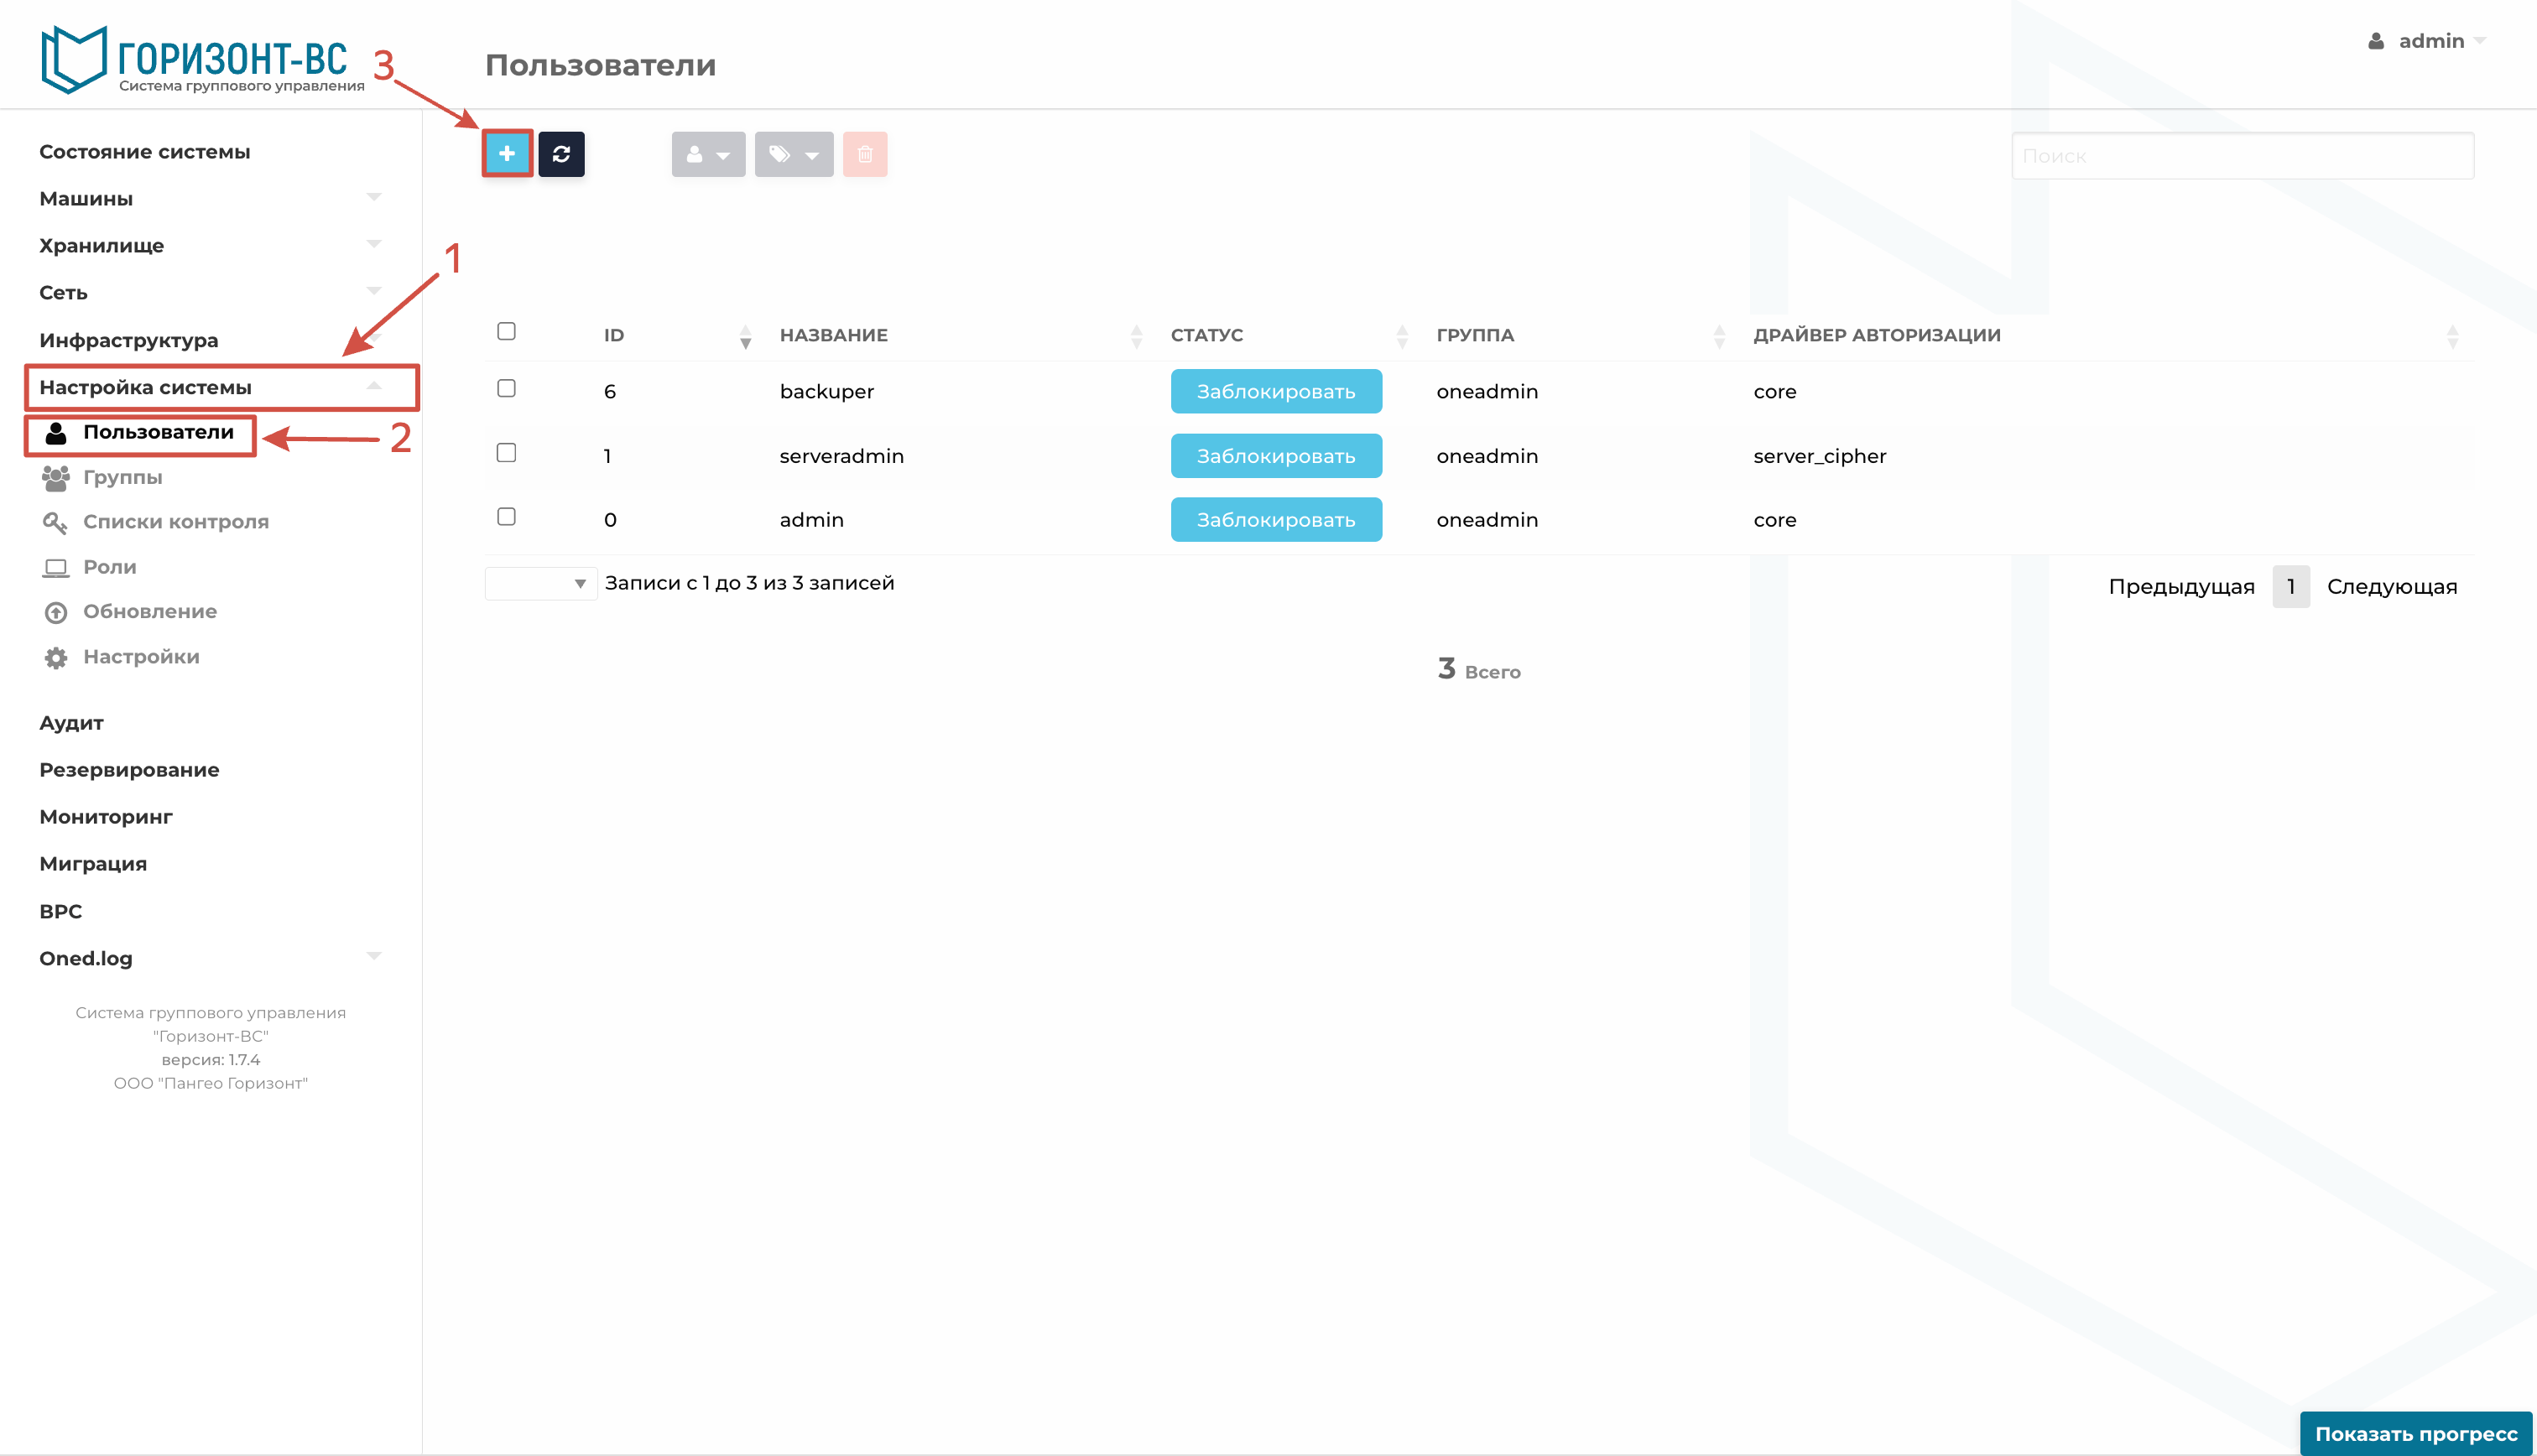
Рисунок 263 – Подраздел «Пользователи»
В боковом меню интерфейса СГУ на плавающем ip-адресе необходимо перейти в раздел «Настройка системы» (1), выбрать подраздел «Пользователи» (2) и нажимаем кнопку создания пользователя «+» (3).
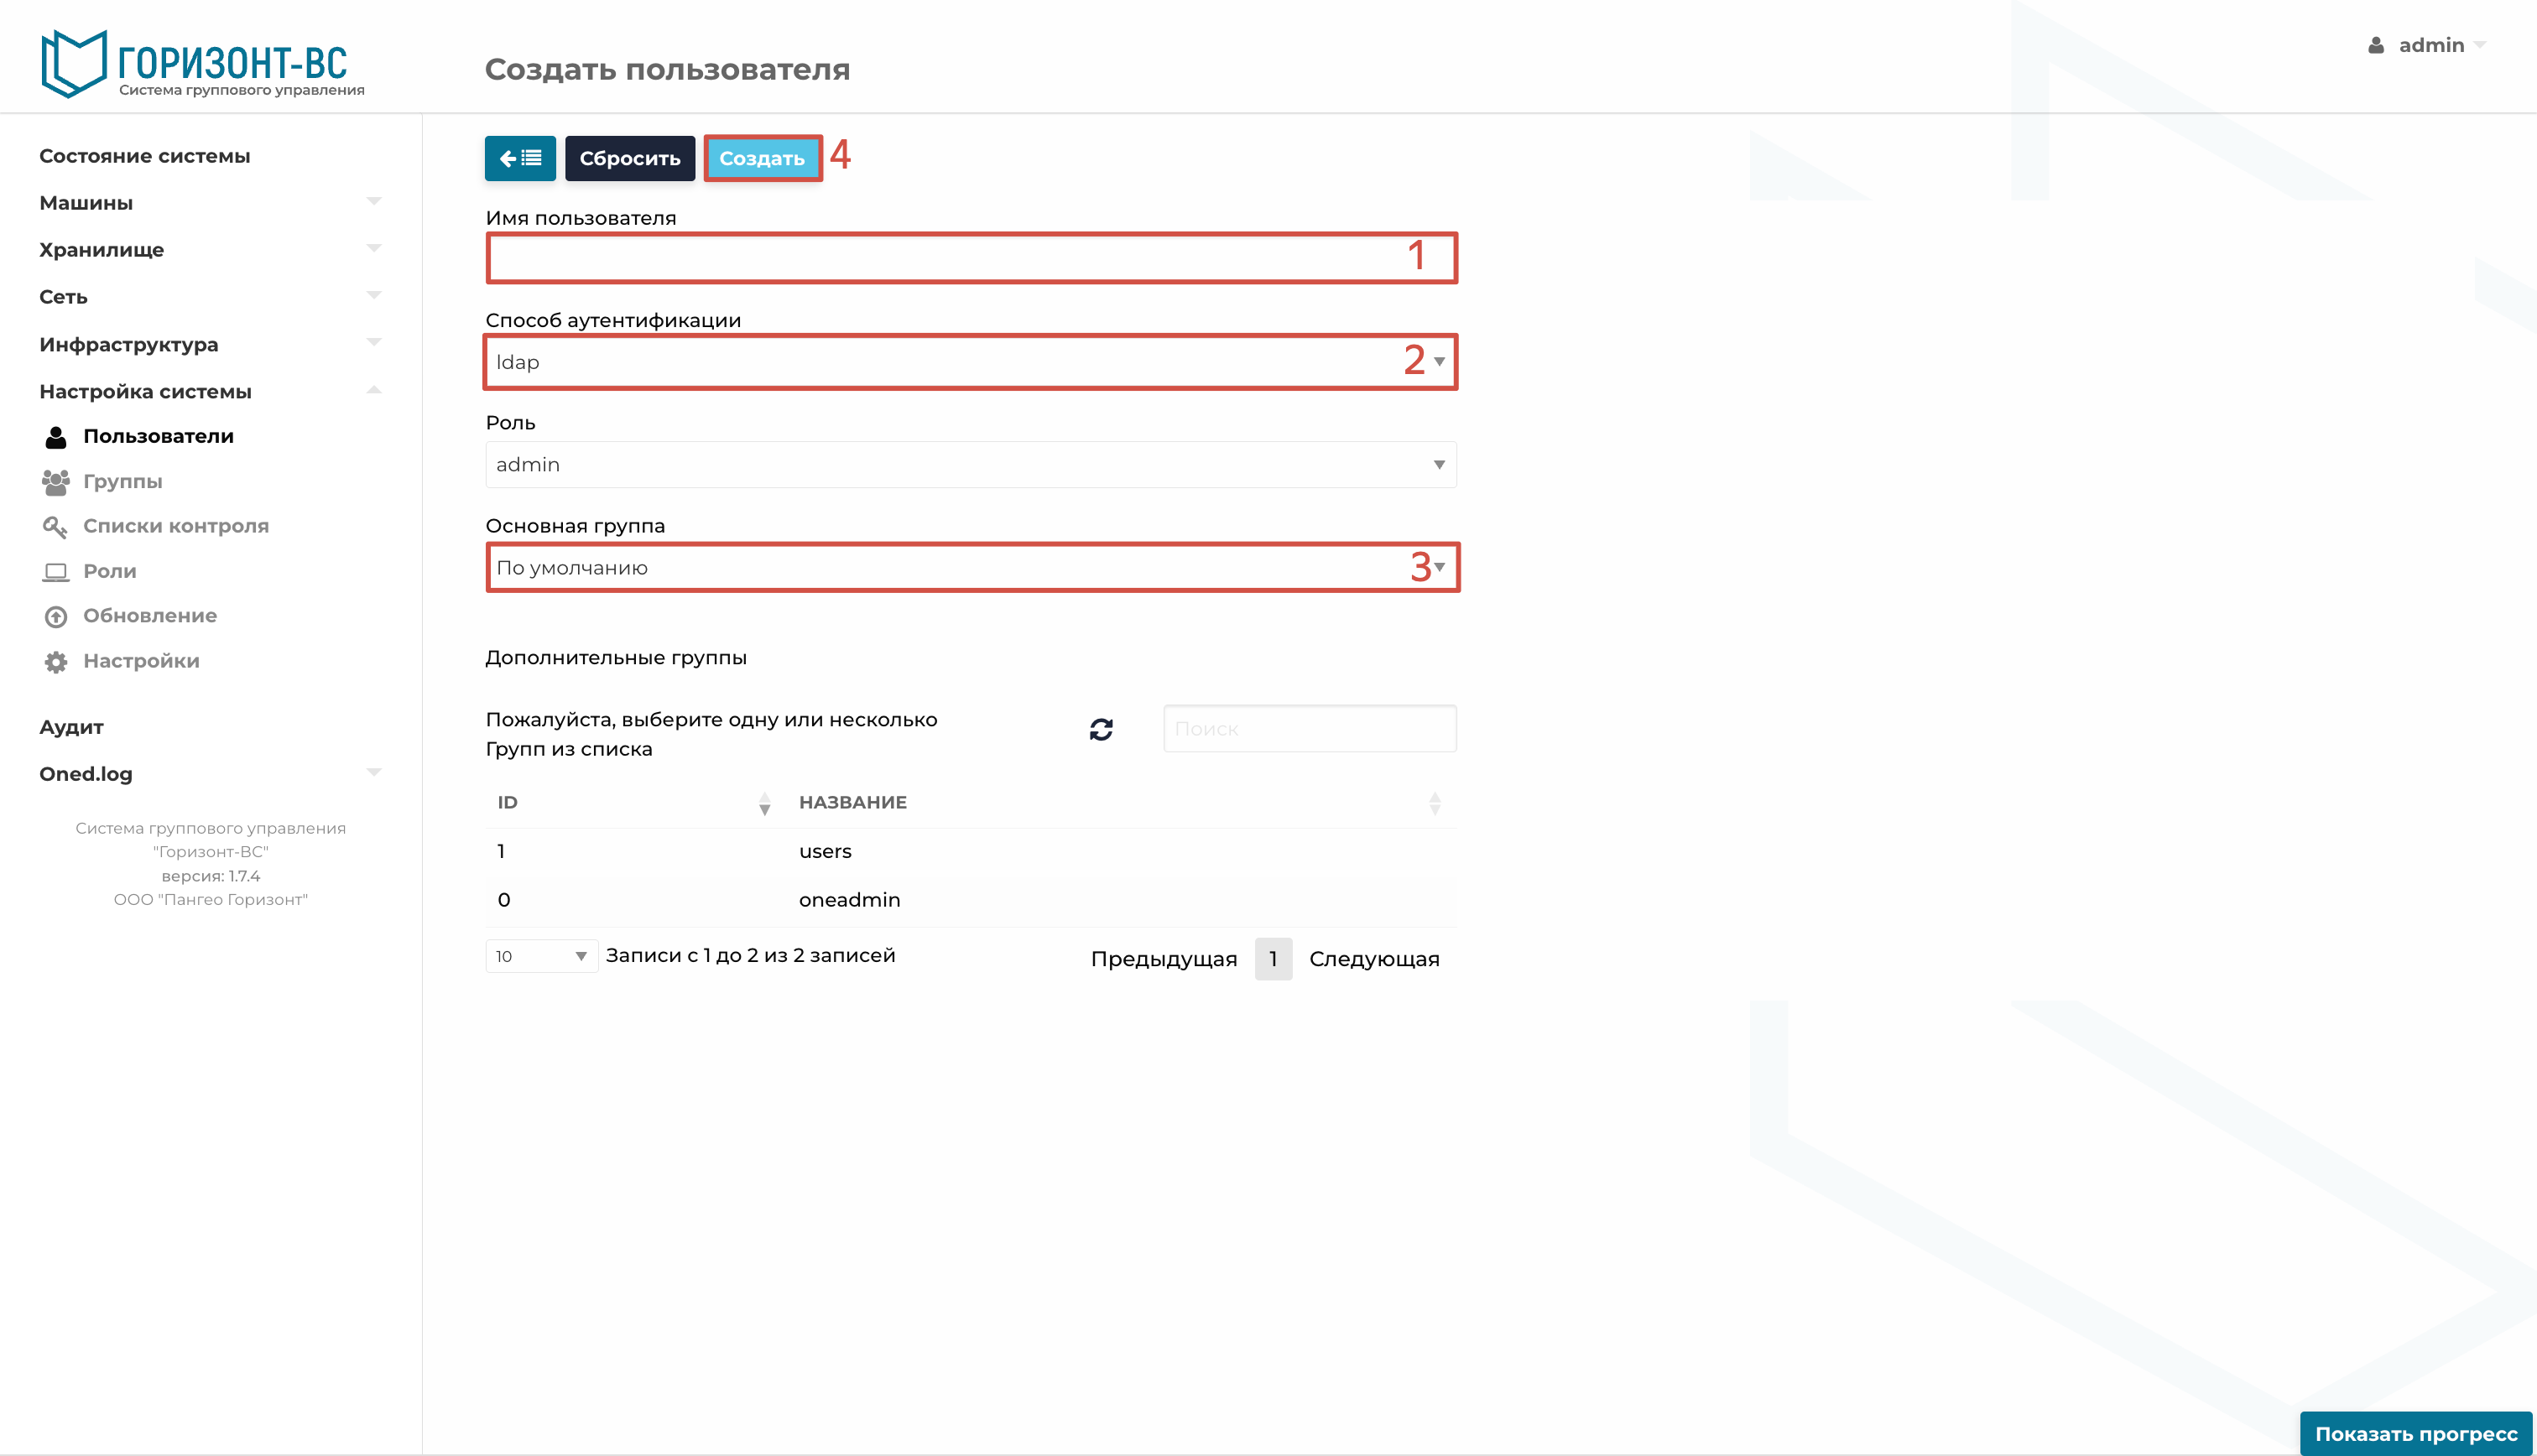
Рисунок 264 – Создание пользователя
В открывшемся окне:
— Вводим имя пользователя (1).
— Выбираем способ аутентификации LDAP (2).
— Выбираем необходимую группу (3).
— Нажимаем кнопку «Создать» (4).
После чего этот пользователь отобразится в подразделе «Пользователи».
Проверяем аутентификацию пользователя.
Результат
Настройки применены. Проверьте состояние объекта в СГУ или результатом проверки, описанной в инструкции.
Устранение неисправностей
- Проверьте доступность сервера каталога, DNS, параметры домена и учётные данные.
- Для LDAPS дополнительно проверьте срок действия и цепочку доверия сертификата.