Сопоставление групп и пользователей LDAP
Описание
В статье рассматривается задача «Сопоставление групп и пользователей LDAP» в системе виртуализации «Горизонт-ВС».
Требования
- Развёрнутая платформа «Горизонт-ВС» и доступ к веб-интерфейсу СГУ.
- Учётная запись с правами на выполнение описанных операций.
- Доступный сервер каталога и параметры подключения: адрес, домен, учётные данные.
Пошаговая инструкция
Для того чтобы пользователи группы каталогов могли автоматически регистрироваться в системе, необходимо выполнить следующие действия.
В СГУ создать группы идентичные группам в LDAP. После создания всех необходимых групп, необходимо перейти в раздел «Настройка системы» подраздел «Группы» и нажать на имя группы.
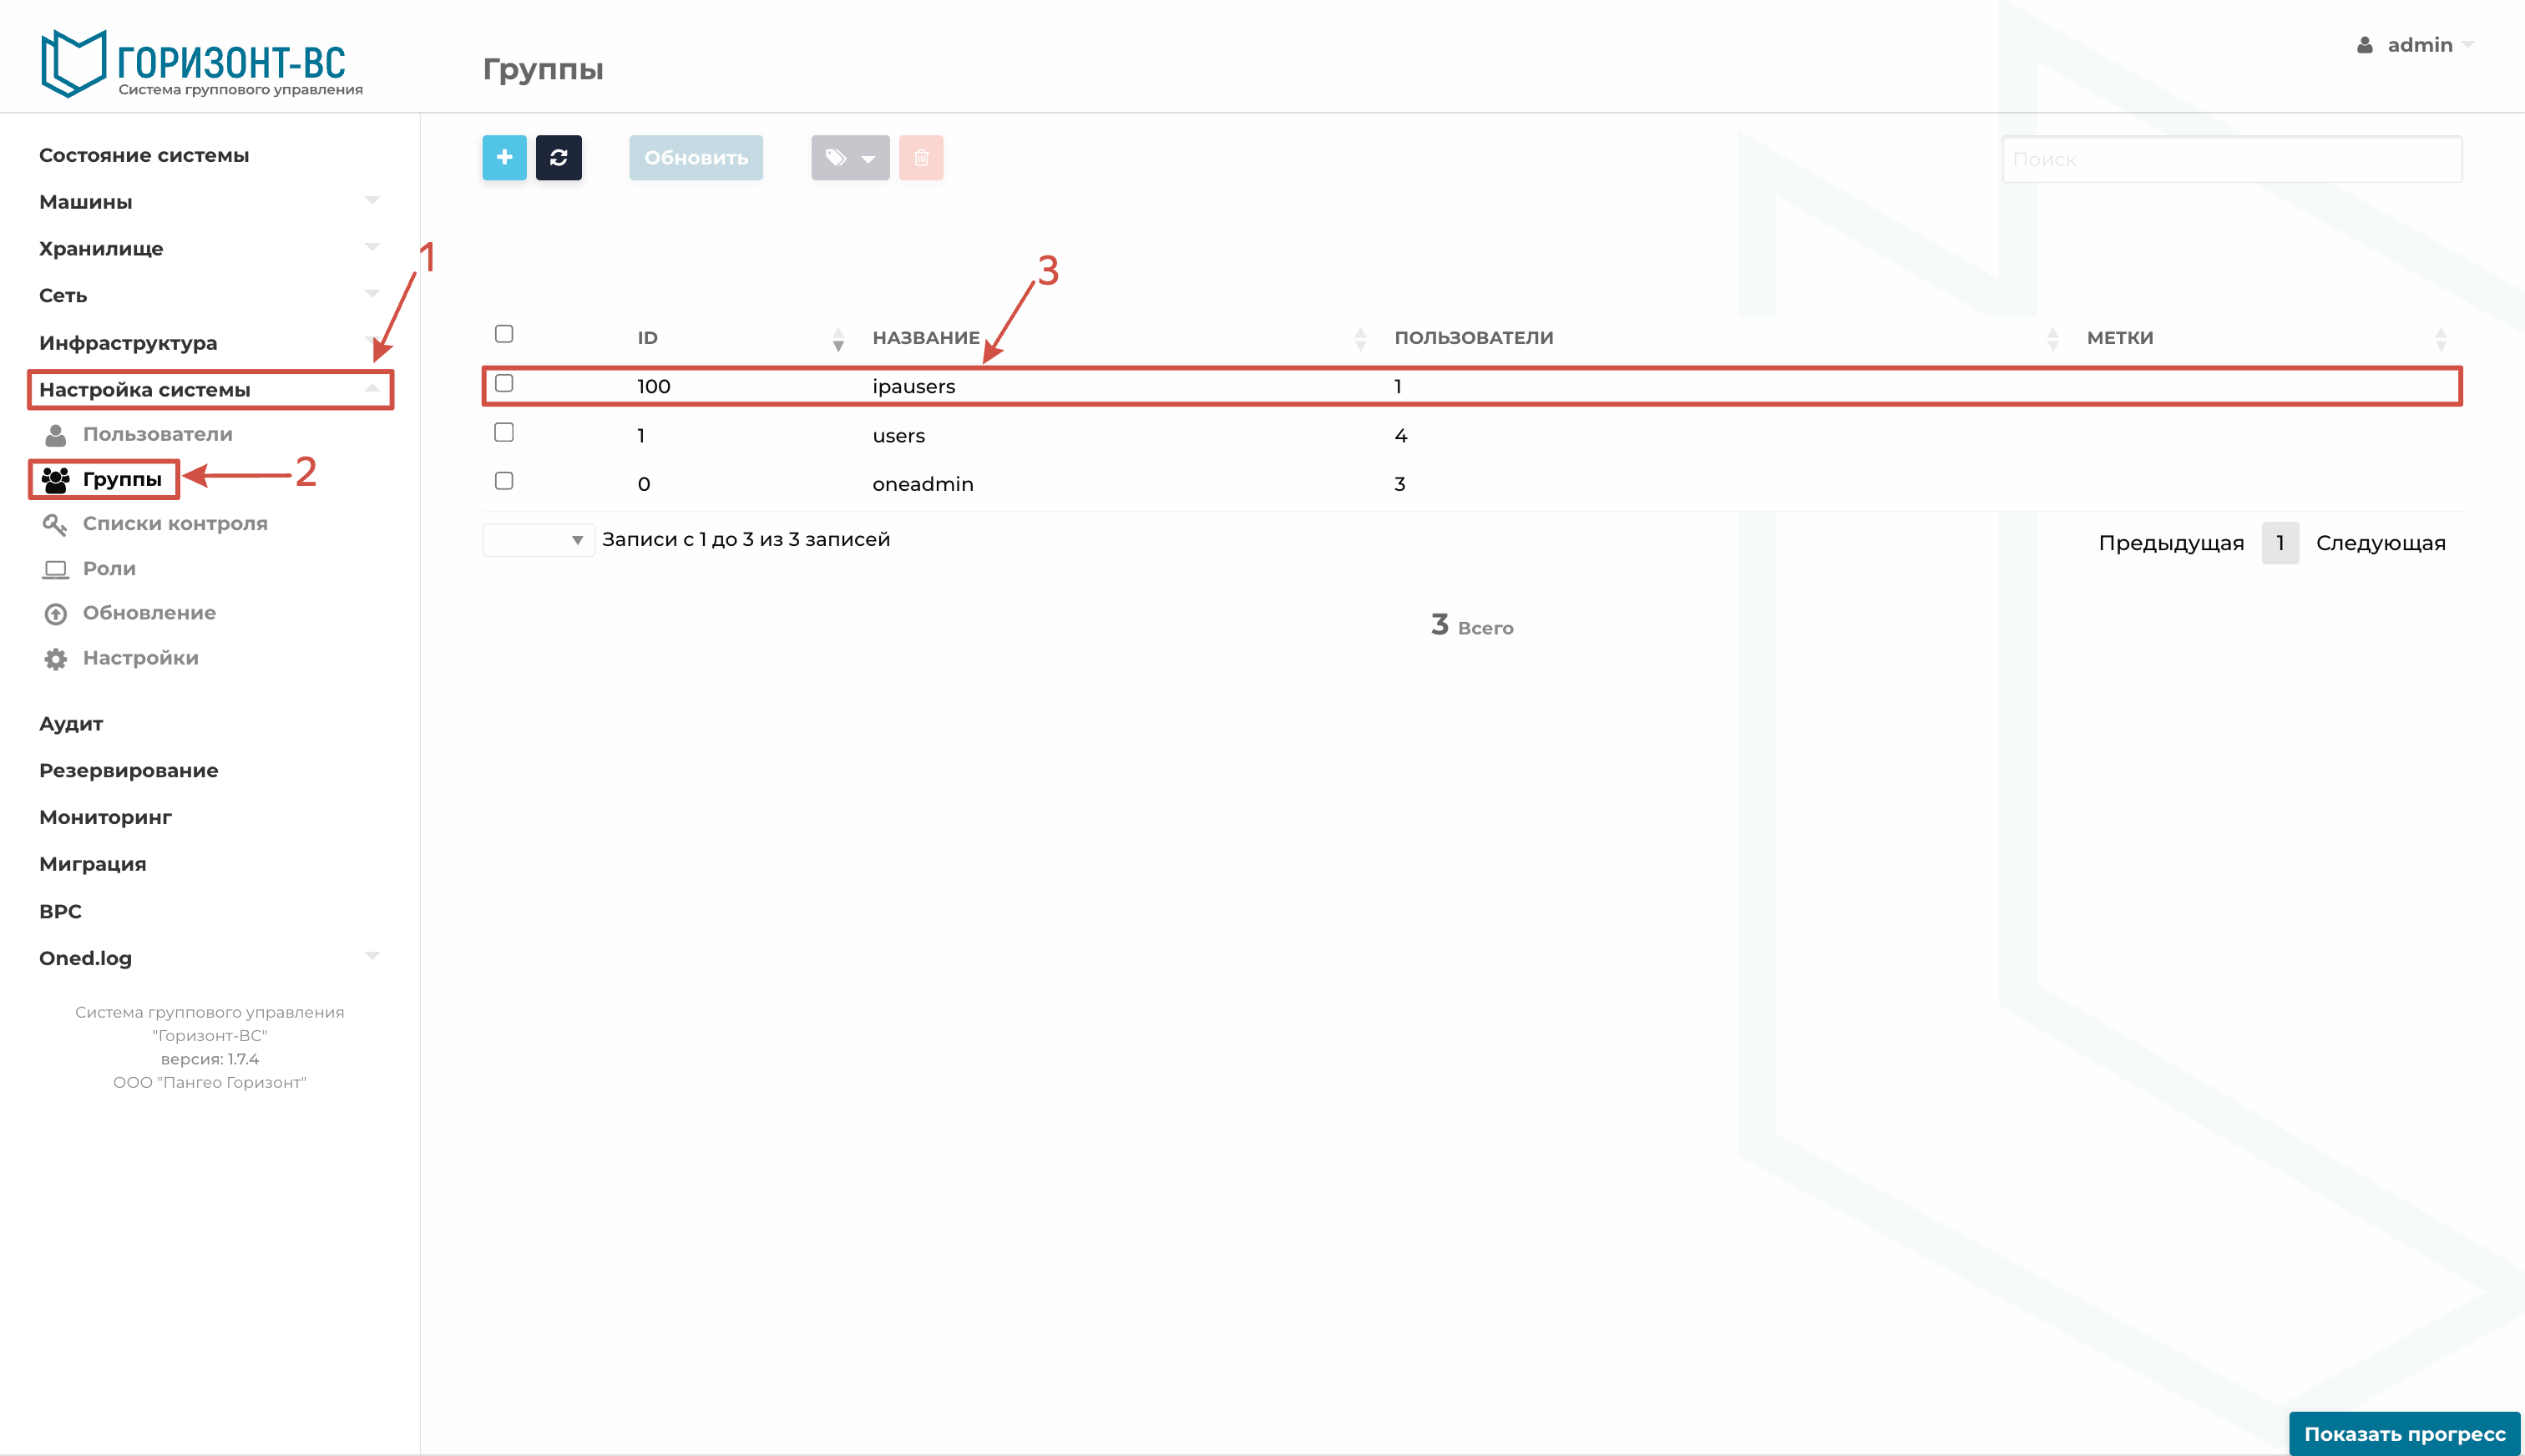
Рисунок 267 – Подраздел «Группы»
В открывшемся окне, необходимо в области «Атрибуты» ввести GROUP_DN (константное значение) CN=test,CN=Groups,DC=example,DC=com (содержит имя группы соответствующее ее Distinguished Name в LDAP,). После чего следует нажать кнопку «+» (Добавить).
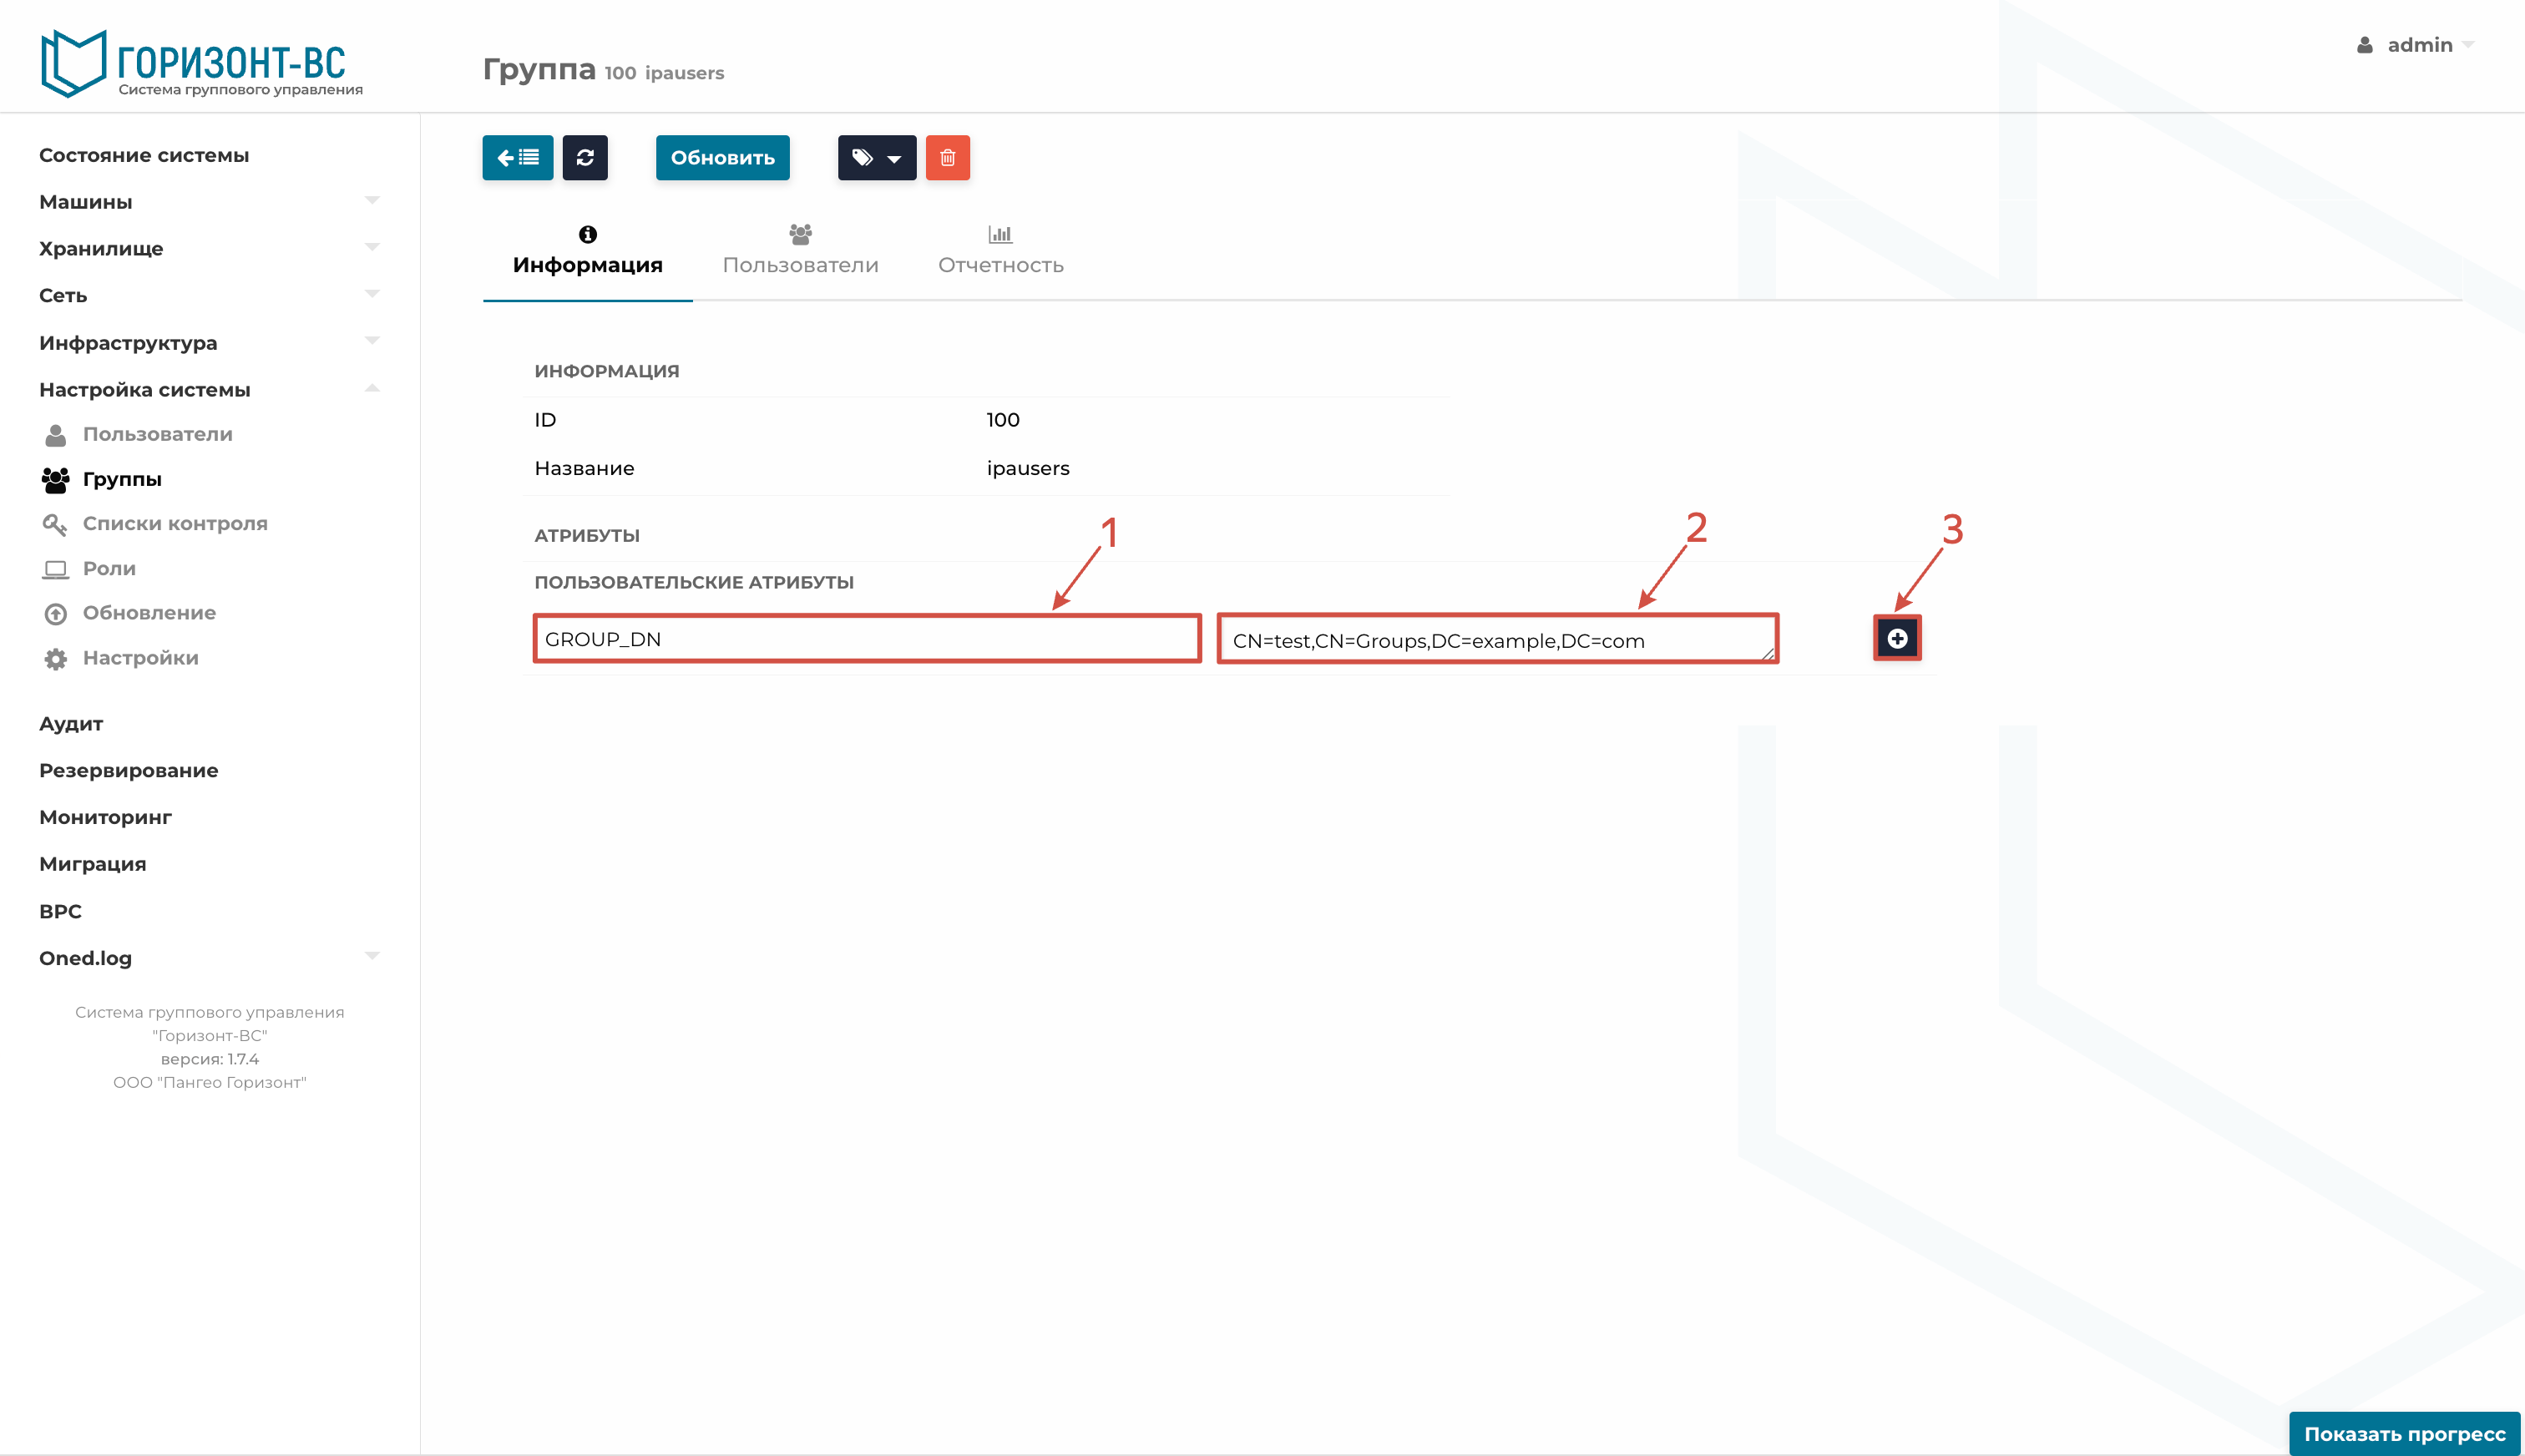
Рисунок 268 – Раздел «Информация»
На всех хостах с СГУ изменить конфигурацию файла oned.conf
vi /data/0/docker/volumes/hvol/_data/etc/one/oned.conf
Найти строку:
#DEFAULT_AUTH = "default"
Раскомментировать и изменить значение на ldap:
DEFAULT_AUTH = "ldap"
После смены файлов необходимо проверить командой ihcs onezone show 0 кто является leader, а кто follower. На leader выполнить команду:
docker exec -t hcs onedb backup -u oneadmin -p horizon -d opennebula dump.sql
docker cp hcs:/dump.sql ./
После этого на хостах с follower выполнить:
docker restart hcs
при этом важно дождаться запуска контейнера и проверить статус ihcs onezone show 0.
После перезапуска контейнеров всех follower, необходимо выполнить на leader.
docker restart hcs
По завершении процедуры. Необходимо убедиться в работоспособности кластера СГУ ihcs onezone show 0
Далее в боковом меню интерфейса СГУ на плавающем ip-адресе необходимо перейти в раздел «Настройка системы» подраздел «Настройки» и выбрать пункт «LDAP». Преобразовать настройки в должный вид или добавить к новому серверу обязательные поля.
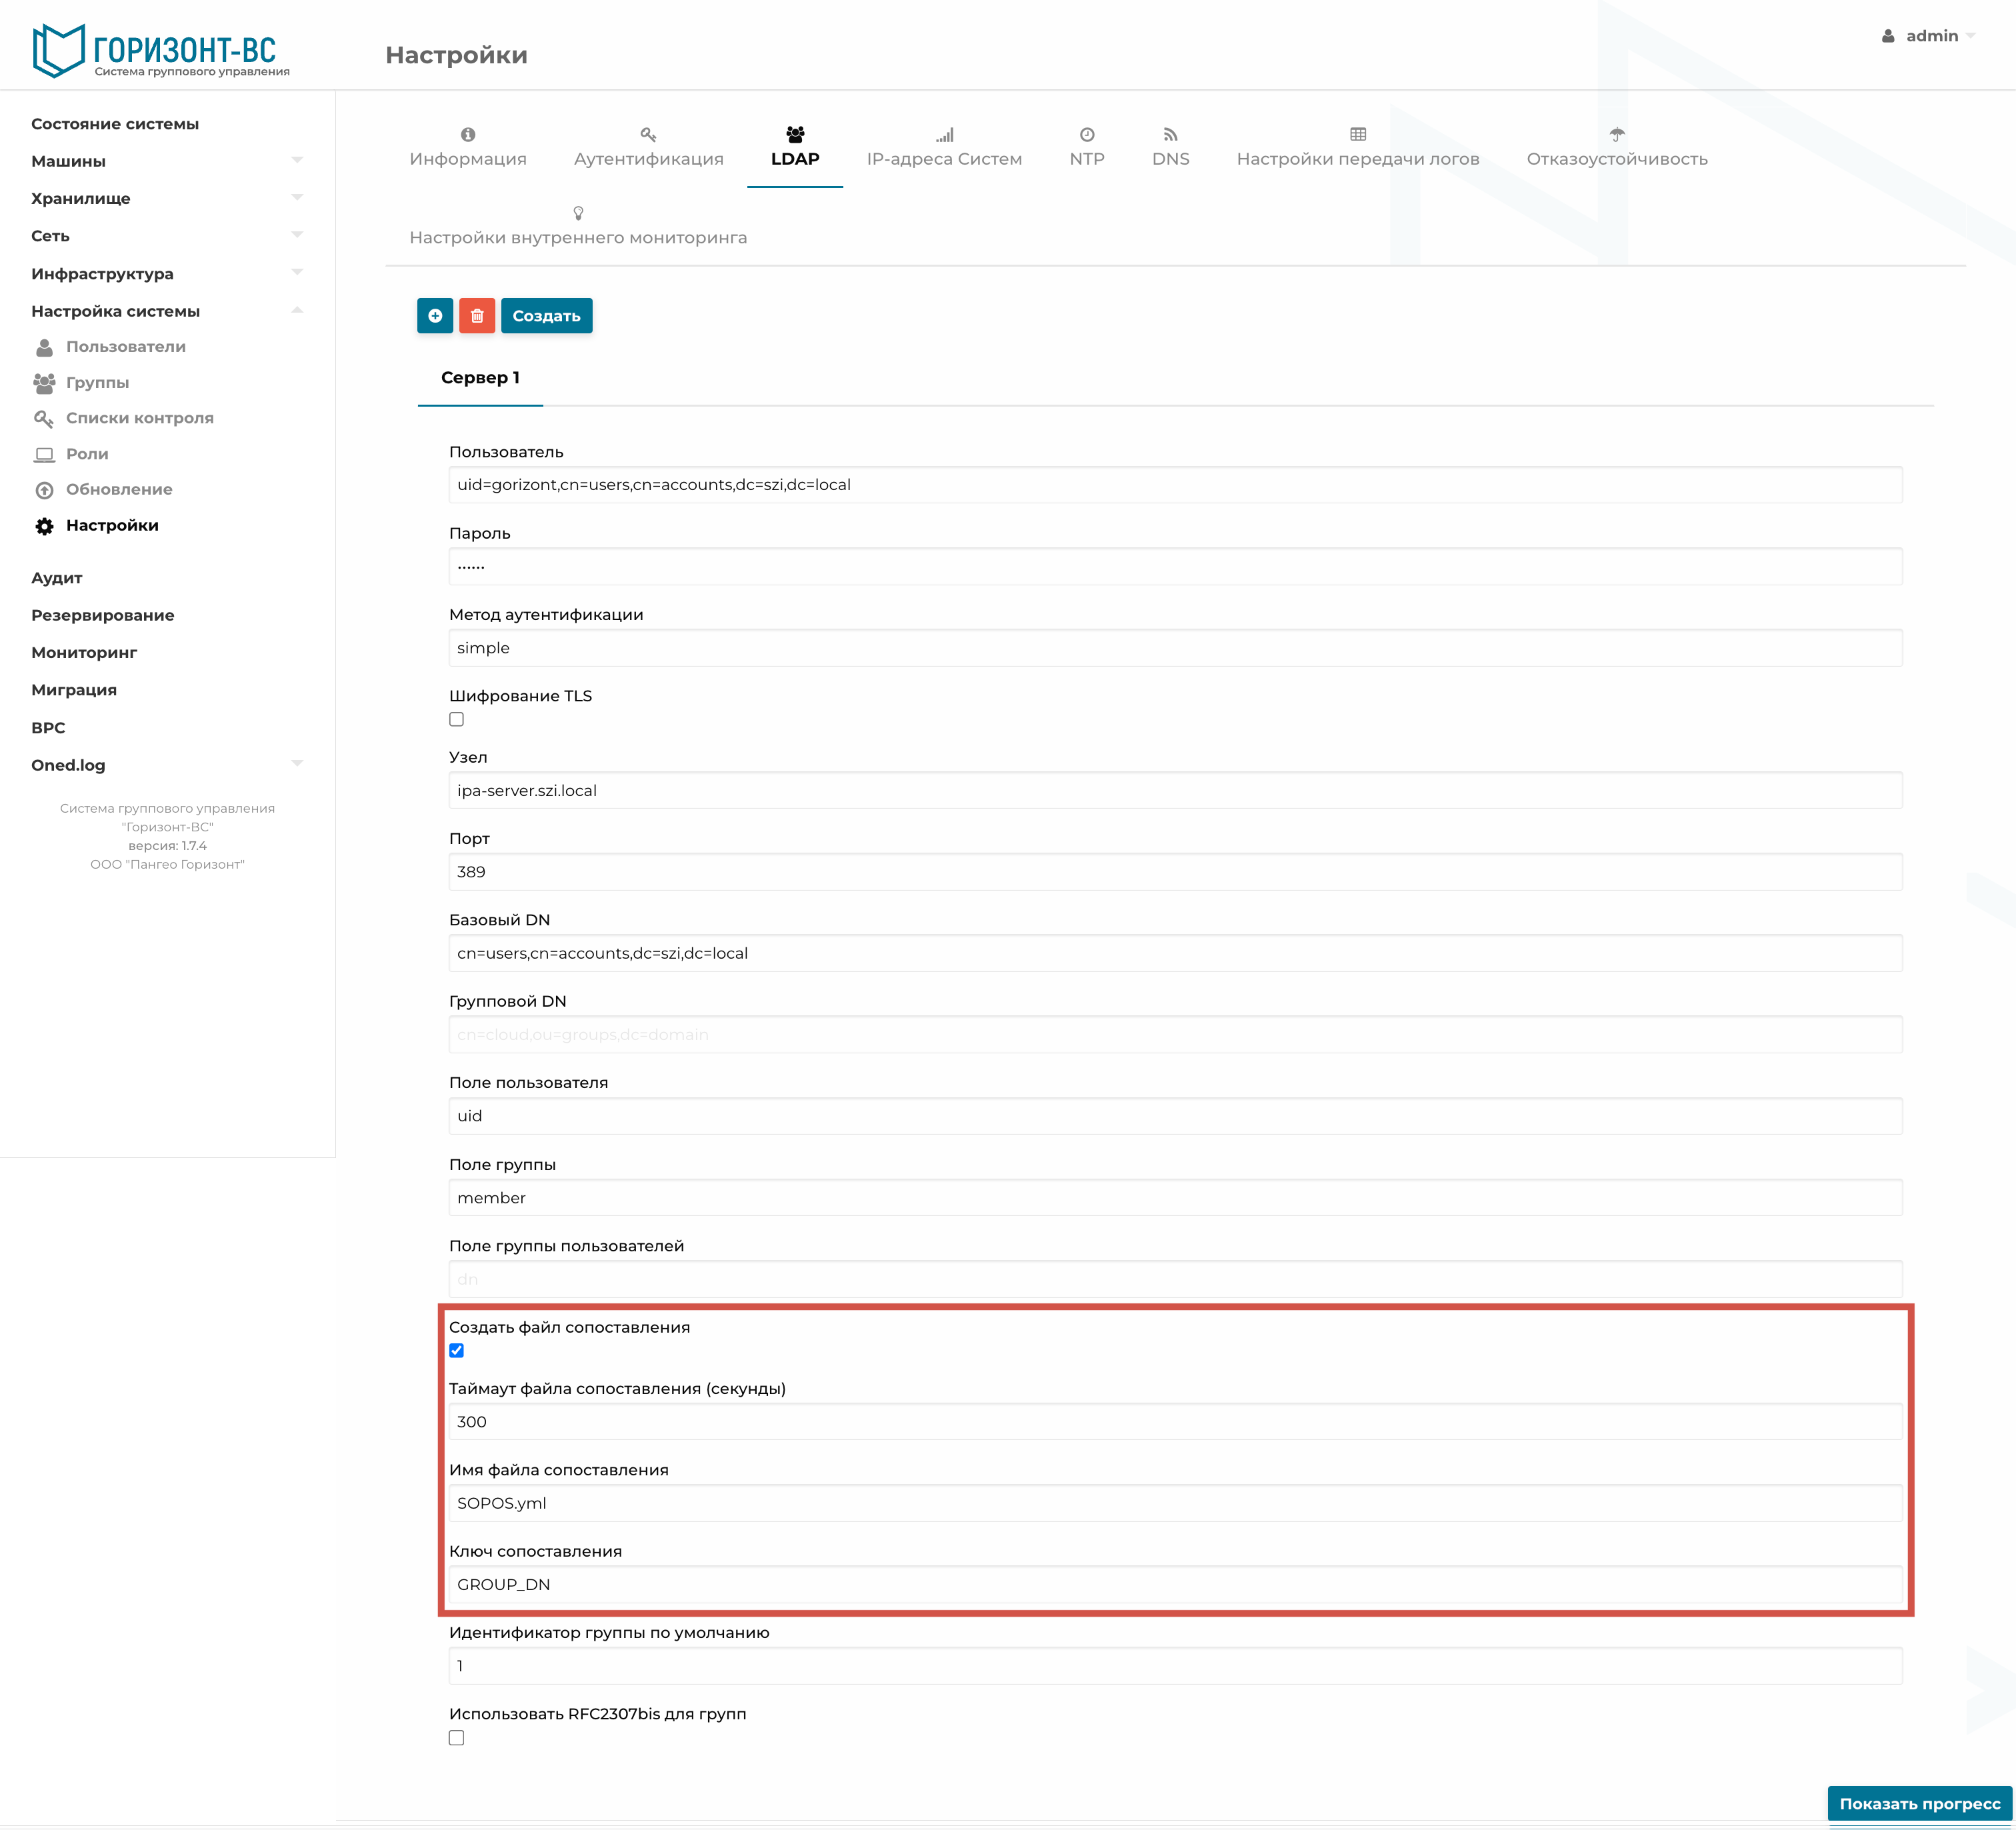
Рисунок 269 – Настройка
— Установить флаг «Создать файл сопоставления»
— Таймаут файла сопоставления (секунды) - 300
— Указать «Имя файла сопоставления» в формате <name>.yaml
— Указать в качестве ключа GROUP_DN
В результате после первой успешной авторизации пользователя из LDAP он будет добавлен в СГУ и прикреплен к группе с соответствующим ключом.
Результат
Настройки применены. Проверьте состояние объекта в СГУ или результатом проверки, описанной в инструкции.
Устранение неисправностей
- Проверьте доступность сервера каталога, DNS, параметры домена и учётные данные.
- Для LDAPS дополнительно проверьте срок действия и цепочку доверия сертификата.