Архитектура Горизонт-ВС
«Горизонт-ВС» — отечественная многокомпонентная платформа серверной виртуализации, разработанная для построения защищенных виртуальных инфраструктур.
Платформа обеспечивает полный цикл управления жизненным циклом виртуальных машин: от создания и развёртывания до мониторинга, миграции и аварийного восстановления.Продукт ориентирован на организации, эксплуатирующие значимые объекты критической информационной инфраструктуры (КИИ), информационные системы персональных данных (ИСПДн), государственные информационные системы (ГИС), а также иные информационные системы, требующие аттестации по требованиям безопасности информации.
Назначение
Платформа решает следующие задачи:
- Консолидация серверных ресурсов и оптимизация использования аппаратного обеспечения.
- Обеспечение высокой доступности бизнес-приложений за счёт кластеризации и автоматического перезапуска ВМ.
- Изоляция рабочих нагрузок на уровне аппаратных ресурсов.
- Централизованное управление инфраструктурой виртуализации.
- Соответствие требованиям регуляторов в области защиты информации (ФСТЭК России, ФСБ России).
- Обеспечение доверенной загрузки всех компонентов платформы.
Ключевые особенности
| Характеристика | Описание |
|---|---|
| Доверенная загрузка | Механизм UEFI Secure Boot с контролем целостности загрузчика, ядра и модулей |
| Аппаратная виртуализация | Использование технологий Intel-VT и AMD-V для изоляции ВМ |
| Отказоустойчивость СГУ | Протокол RAFT с кворумом из трёх узлов для управления кластером |
| Живая миграция | Перенос работающих ВМ между узлами без прерывания сервисов |
| Мультихранилище | Поддержка FC, iSCSI, NFS, OCFS2, Ceph |
| Сетевая виртуализация | Оверлейные сети (VXLAN, GENEVE), виртуальные коммутаторы, Jumbo Frames |
| Ролевая модель доступа | Дискретные права (RBAC), интеграция с LDAP/AD/FreeIPA, двухфакторная аутентификация |
| Отечественная разработка | Полное соответствие требованиям импортозамещения |
Основные компоненты
Платформа «Горизонт-ВС» состоит из двух ключевых компонентов:
- Гипервизор - Базовый компонент, устанавливаемый непосредственно на физический сервер. Обеспечивает аппаратную виртуализацию, изоляцию виртуальных машин и управление вычислительными ресурсами узла.
- Система группового управления (СГУ) - Компонент централизованного управления, обеспечивающий оркестрацию нескольких гипервизоров, управление хранилищами, сетями, шаблонами ВМ, а также функции мониторинга, аудита и обеспечения отказоустойчивости.
Архитектура среды виртуализации
Архитектура платформы «Горизонт-ВС» построена по многоуровневой модели, в которой каждый уровень обеспечивает определённый набор функций:
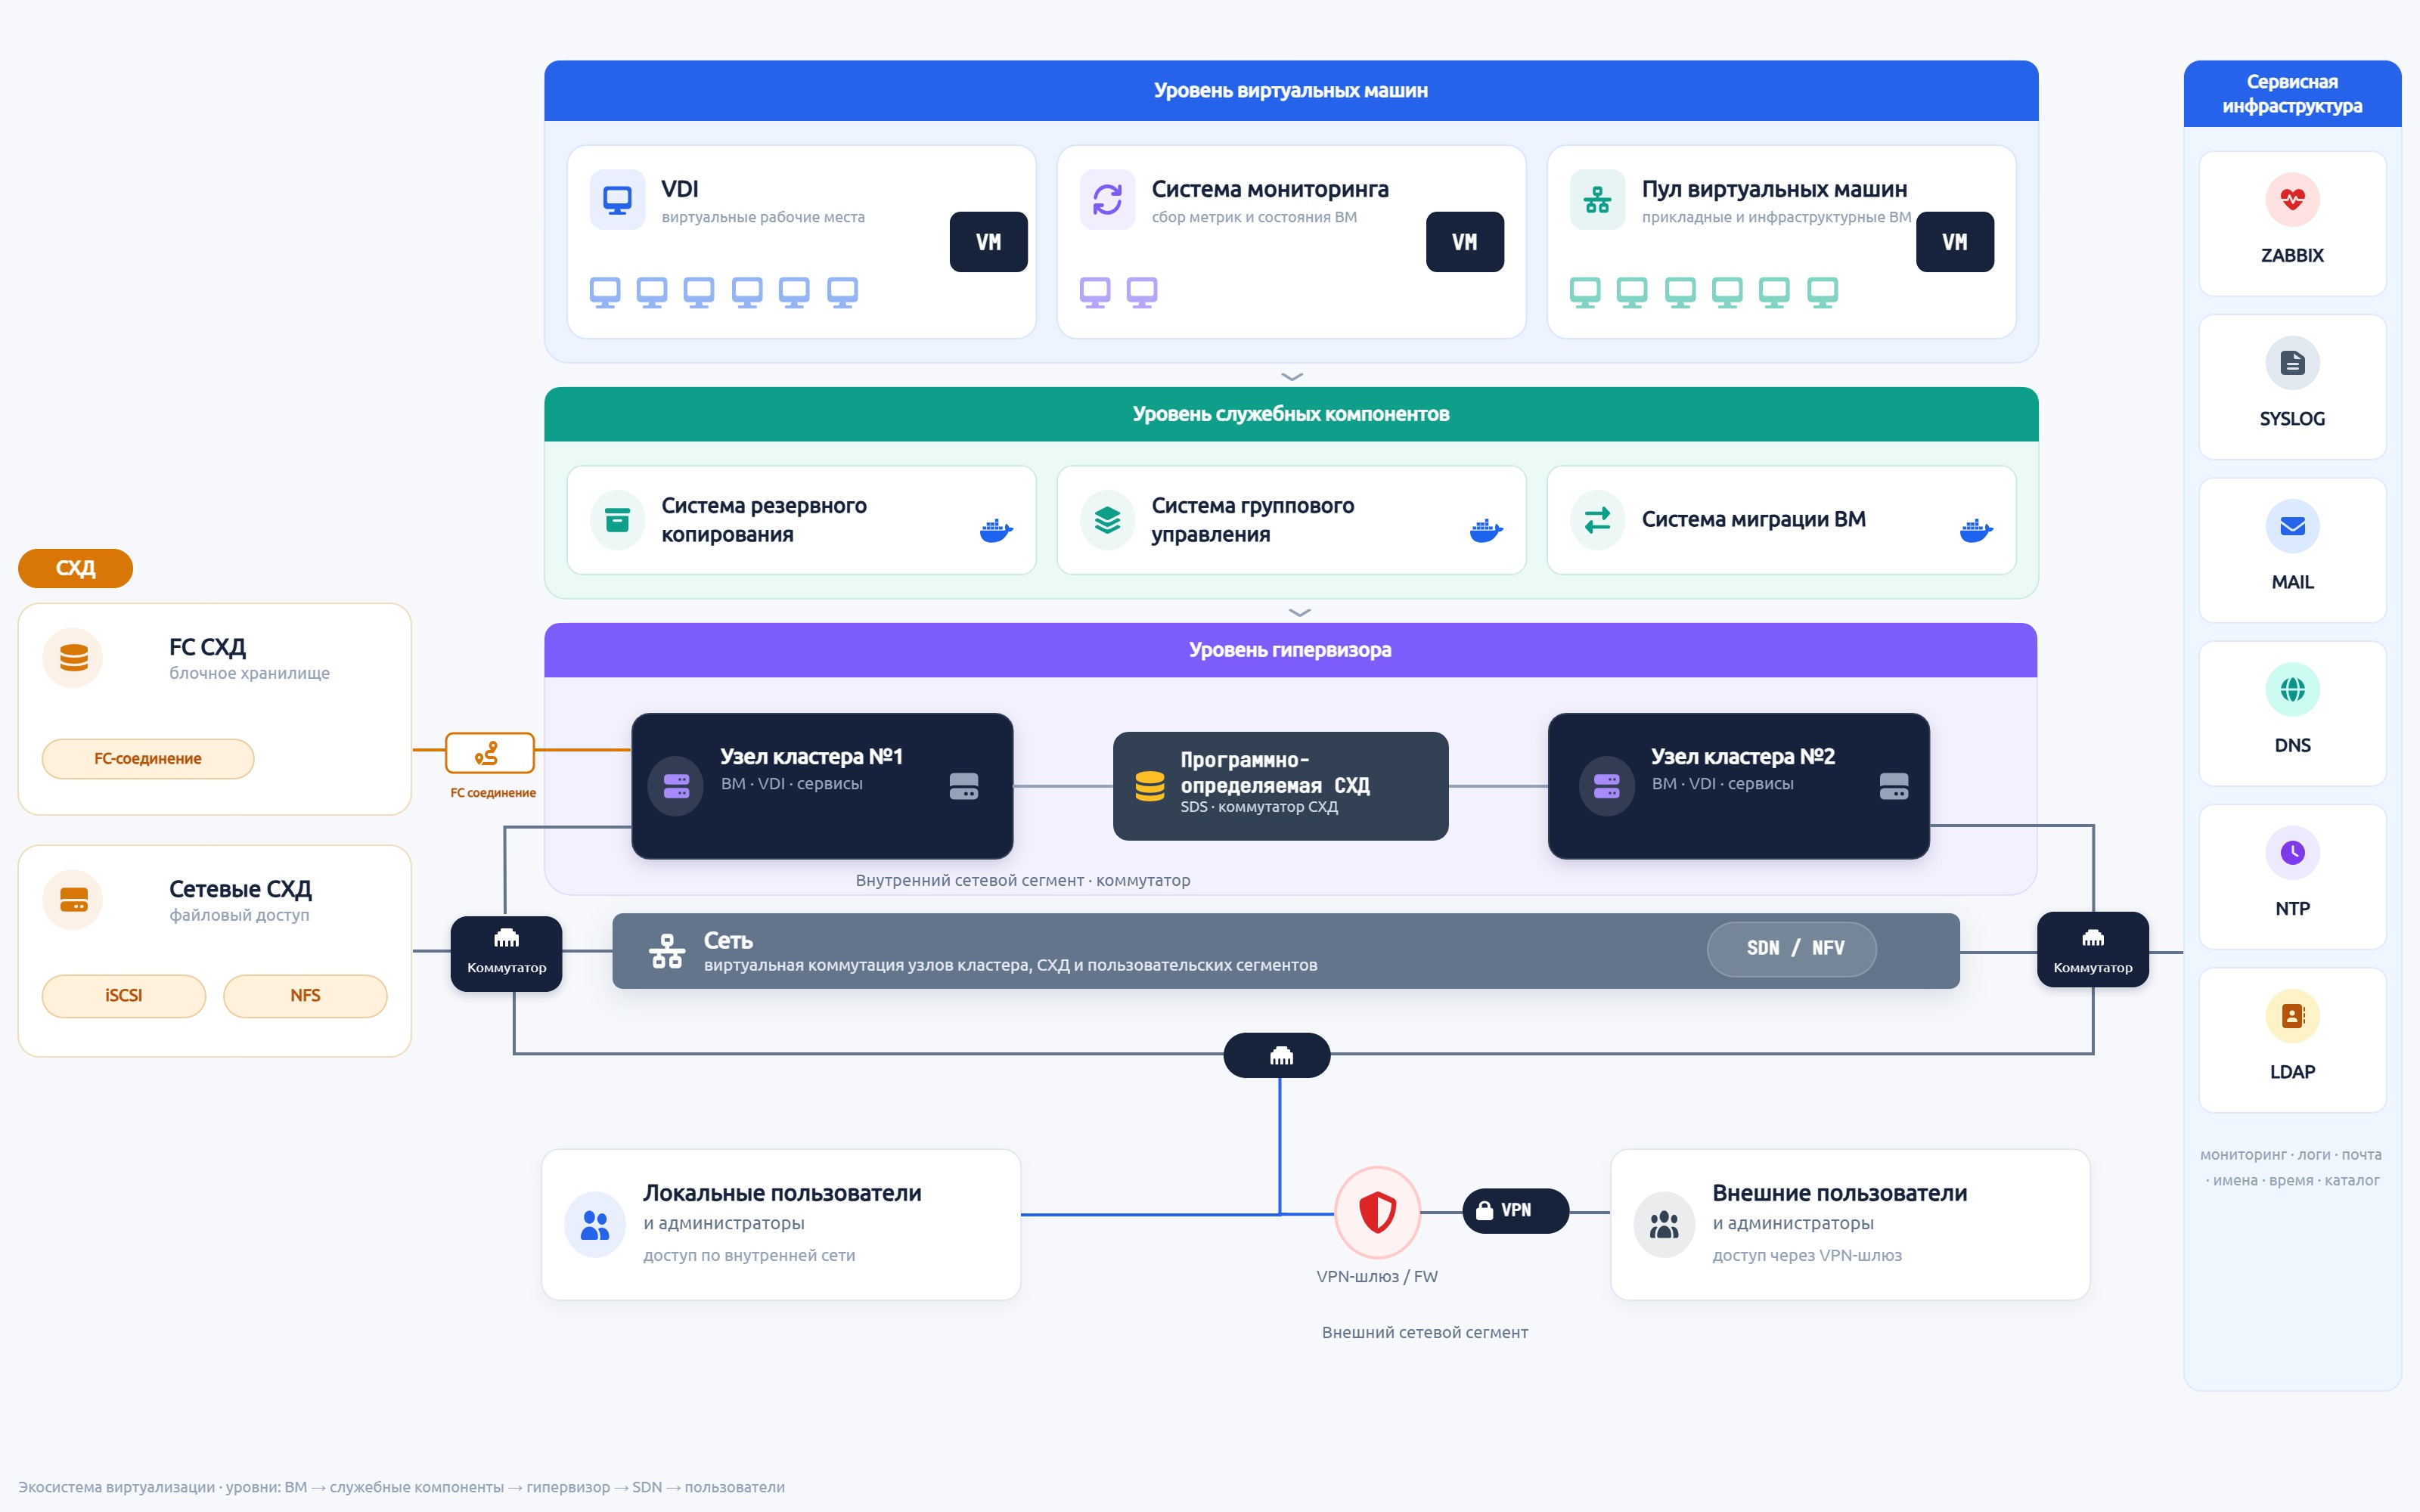
Уровень 1: Гипервизор
Гипервизор «Горизонт-ВС» устанавливается непосредственно на физический сервер (тип 1, bare-metal) и обеспечивает:Вычислительные ресурсы:
- Управление процессорным временем с поддержкой Intel-VT / AMD-V.
- Изоляция памяти ВМ через механизмы EPT (Intel) / NPT (AMD).
- Поддержка до 4096 физических процессоров и до 256 ТБ оперативной памяти на один сервер.
Изоляция ВМ:
- Каждая ВМ работает в изолированном адресном пространстве.
- Доступ к устройствам ввода-вывода контролируется через IOMMU.
- Поддержка прямого проброса PCI-устройств (PCI Passthrough) для специализированных задач.
Управление ресурсами узла:
- Планирование загрузки виртуальных машин.
- Настройка Huge Pages для оптимизации работы с большими объёмами памяти.
- Управление системными сервисами узла.
Безопасность загрузки:
- Загрузка через UEFI Secure Boot с проверкой цифровых подписей.
- Контроль целостности загрузчика (Shim → GRUB2 → Ядро → Модули).
- Возможность установки в режиме программного RAID для отказоустойчивости.
Уровень 2: Система группового управления (СГУ)
СГУ представляет собой централизованную систему управления и разворачивается в контейнерной среде на трёх узлах кластера для обеспечения отказоустойчивости.
Функциональные блоки СГУ
| Блок | Функции |
|---|---|
| Управление ВМ | Создание, клонирование, миграция, снимки, шаблоны ВМ |
| Управление хранилищами | Подключение и администрирование FC, iSCSI, NFS, OCFS2, Ceph |
| Управление сетями | Виртуальные коммутаторы, топология сети, группы безопасности, VLAN |
| Управление пользователями | Ролевая модель (RBAC), интеграция с LDAP/AD, 2FA, политики паролей |
| Мониторинг и аудит | Сбор метрик, журналирование, аудит отказоустойчивого кластера |
| Отказоустойчивость | Протокол RAFT, автоматический перезапуск ВМ, кластер высокой доступности |
Отказоустойчивость СГУ
Отказоустойчивость СГУ обеспечивается протоколом консенсусаRAFT:
- СГУ разворачивается на трёх узлах кластера.
- Один из узлов является лидероми принимает решения.
- При отказе лидера оставшиеся два узла автоматически выбирают нового лидера.
- База данных реплицируется между всеми узлами СГУ.
- Для конфигураций с двумя гипервизорами допускается использованиесвидетеля (witness) для обеспечения кворума.