Руководство по предварительному планированию инфраструктуры
1. ОБЛАСТЬ ПРИМЕНЕНИЯ
Настоящее руководство распространяется на программный комплекс «Горизонт-ВС» (далее — ПК) и устанавливает требования к планированию, проектированию и развертыванию инфраструктуры виртуализации для информационных систем (ИС), подлежащих защите в соответствии с требованиями законодательства Российской Федерации в области защиты информации, включая:
- федеральный закон от 26.07.2017 № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации»;
- приказ ФСТЭК России от 18.02.2013 № 21 «Об утверждении Состава и содержания организационных и технических мер по обеспечению безопасности персональных данных при их обработке в информационных системах персональных данных»;
- приказ ФСТЭК России от 14.03.2014 № 31 «Об утверждении Требований к обеспечению защищенности сведений, составляющих государственную тайну...».
Руководство обязательно к применению на этапах:
- предпроектного обследования;
- проектирования защищенной ИС;
- разработки технического задания на создание ИС;
- ввода в эксплуатацию и аттестации ИС.
2. НОРМАТИВНЫЕ ССЫЛКИ
При применении настоящего руководства следует руководствоваться следующими нормативными документами:
- ГОСТ Р 57580.1-2017 «Безопасность финансовых (банковских) операций. Защита информации финансовых организаций...»;
- ГОСТ Р 56939-2016 «Защита информации. Разработка безопасного программного обеспечения...»;
- Приказ ФСТЭК России от 18.02.2013 № 21;
- Приказ ФСТЭК России от 17.03.2008 № 131 (для средств виртуализации);
- Руководящий документ ФСТЭК России «Средства вычислительной техники. Межсетевые экраны» (для сетевых компонентов).
3. ТЕРМИНЫ, ОПРЕДЕЛЕНИЯ И СОКРАЩЕНИЯ
- 3.1. Платформа виртуализации— программный комплекс, обеспечивающий создание, управление и изоляцию виртуальных машин на физическом сервере.
- 3.2. Гипервизор— базовый компонент ПК «Горизонт-ВС», обеспечивающий аппаратную виртуализацию и изоляцию виртуальных машин.
- 3.3. Система группового управления (СГУ)— компонент ПК, обеспечивающий централизованное управление несколькими гипервизорами, включая функции оркестрации, мониторинга и обеспечения отказоустойчивости.
- 3.4. Отказоустойчивый кластер— конфигурация из нескольких физических серверов, обеспечивающая автоматический перезапуск виртуальных машин при отказе одного из узлов.
- 3.5. Кворум— минимальное количество узлов кластера СГУ, необходимое для принятия решений о состоянии системы (не менее 2 из 3 узлов).
- 3.6. РСХД (распределенная система хранения данных)— программно-определяемое хранилище на базе Ceph, распределенное между несколькими серверами гипервизоров.
- 3.7. Свидетель (witness)— дополнительный узел кластера СГУ, не выполняющий функции гипервизора, но обеспечивающий кворум при работе в конфигурации «2 хоста + свидетель».
4. ОБЩИЕ ТРЕБОВАНИЯ БЕЗОПАСНОСТИ
4.1. Требования к доверенной загрузке
ПК «Горизонт-ВС» обеспечивает реализацию требований ФСТЭК России по доверенной загрузке программного обеспечения посредством механизма UEFI Secure Boot с контролем целостности на всех этапах загрузки (см. Статью 1 настоящего руководства).
4.2. Требования к изоляции
Гипервизор обеспечивает изоляцию виртуальных машин друг от друга и от хостовой операционной системы на уровне:
- процессорных ресурсов (через аппаратную виртуализацию Intel-VT/AMD-V);
- оперативной памяти (через механизмы EPT/NPT);
- устройств ввода-вывода (через виртуальные устройства и PCI passthrough с IOMMU).
4.3. Требования к аутентификации и авторизации
СГУ обеспечивает:
- многофакторную аутентификацию (MFA) для административных учетных записей;
- ролевую модель доступа (RBAC) с дискретными правами;
- интеграцию с внешними системами аутентификации (LDAP, Active Directory, FreeIPA);
- автоматическую блокировку учетных записей при превышении порога неактивности.
5. АРХИТЕКТУРНЫЕ ВАРИАНТЫ РАЗВЕРТЫВАНИЯ
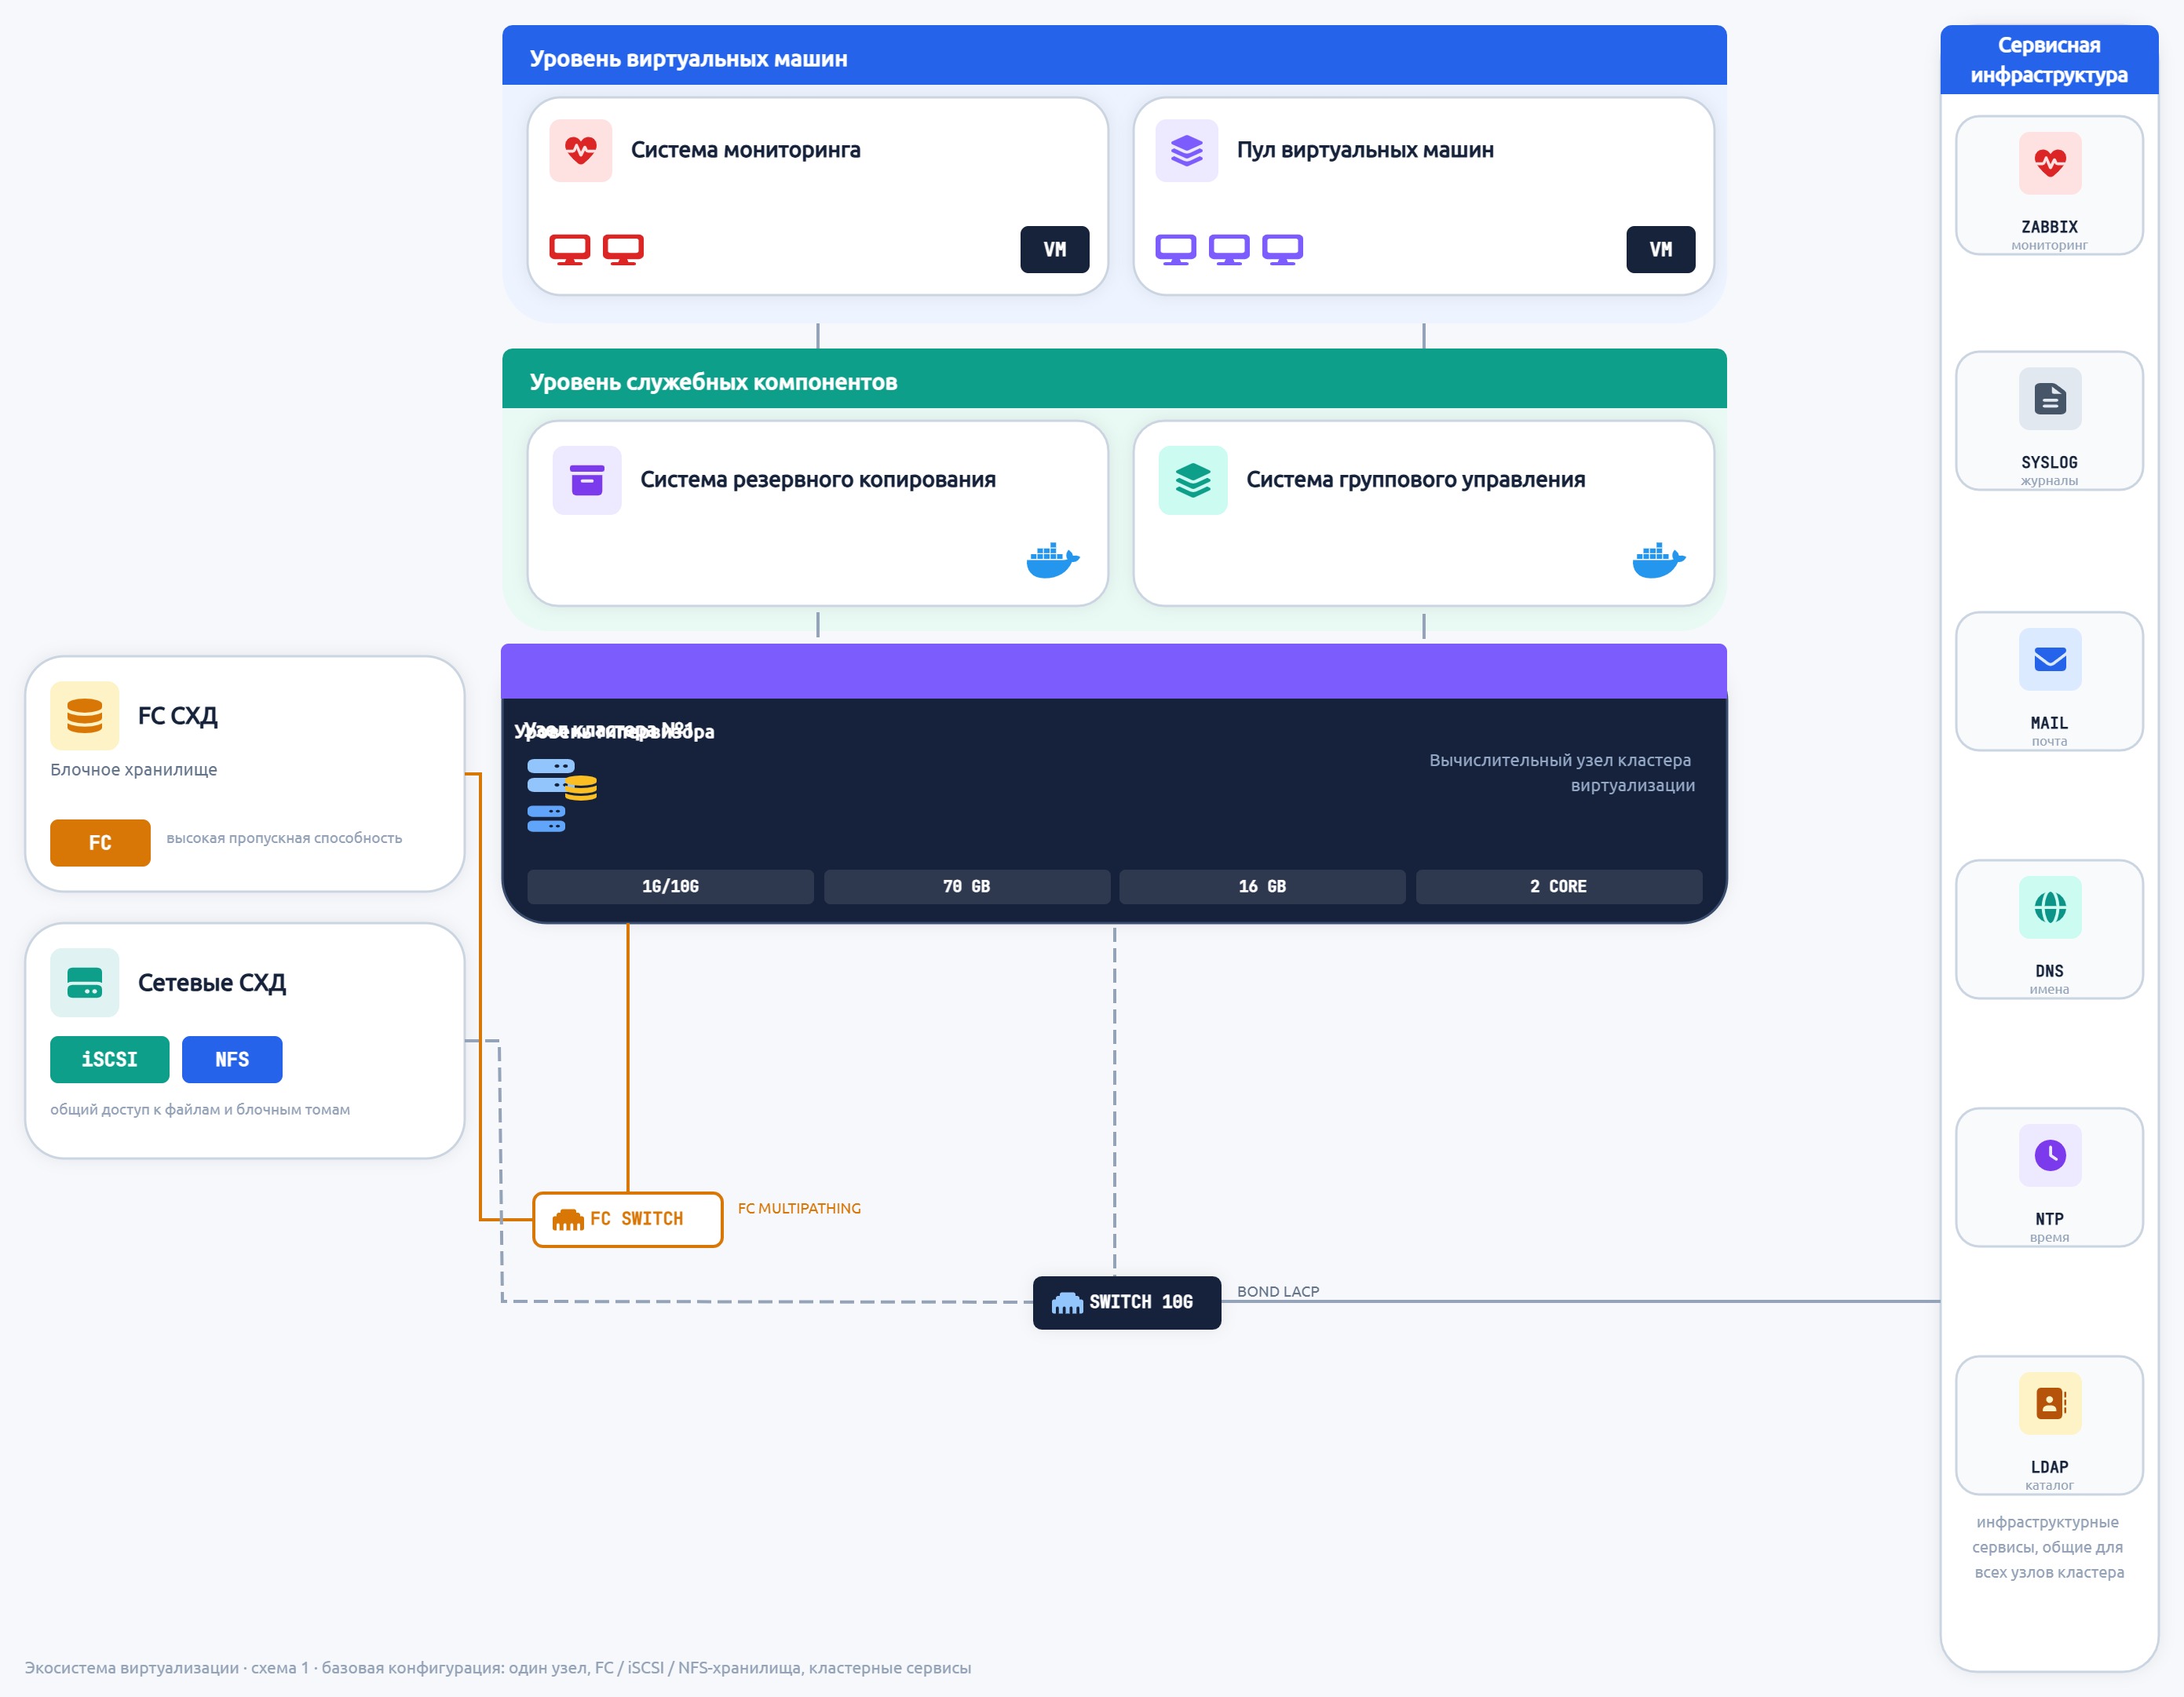
5.1. Вариант 1: Единичная инсталляция (автономный гипервизор)
Описание
Конфигурация представляет собой одиночный физический сервер с установленным гипервизором «Горизонт-ВС» без возможности обеспечения высокой доступности виртуальных машин и отказоустойчивости системы группового управления.
Область применения
- тестовые и разработческие среды;
- изолированные ИС с минимальными требованиями к доступности;
- ИС, не содержащие критически важных данных.
Минимальные требования к аппаратному обеспечению
| Параметр | Минимальное значение | Рекомендуемое значение |
|---|---|---|
| Архитектура процессора | x86-64 | x86-64 |
| Количество физических ядер | 2 | 4 и более |
| Поддержка аппаратной виртуализации | Intel-VT или AMD-V | Intel-VT или AMD-V |
| Объем оперативной памяти | 16 ГБ | 32 ГБ и более |
| Объем системного хранилища | 100 ГБ (SSD/HDD) | 256 ГБ SSD |
| Поддержка RAID-контроллера | опционально | обязательно (RAID 1/10) |
| Сетевые интерфейсы | 1 × 1 Гбит/с | 2 × 10 Гбит/с (избыточность) |
- Отсутствие автоматического перезапуска ВМ при отказе физического сервера.
- Отсутствие отказоустойчивости СГУ (единичная точка отказа).
- Невозможность живой миграции ВМ на другие узлы.
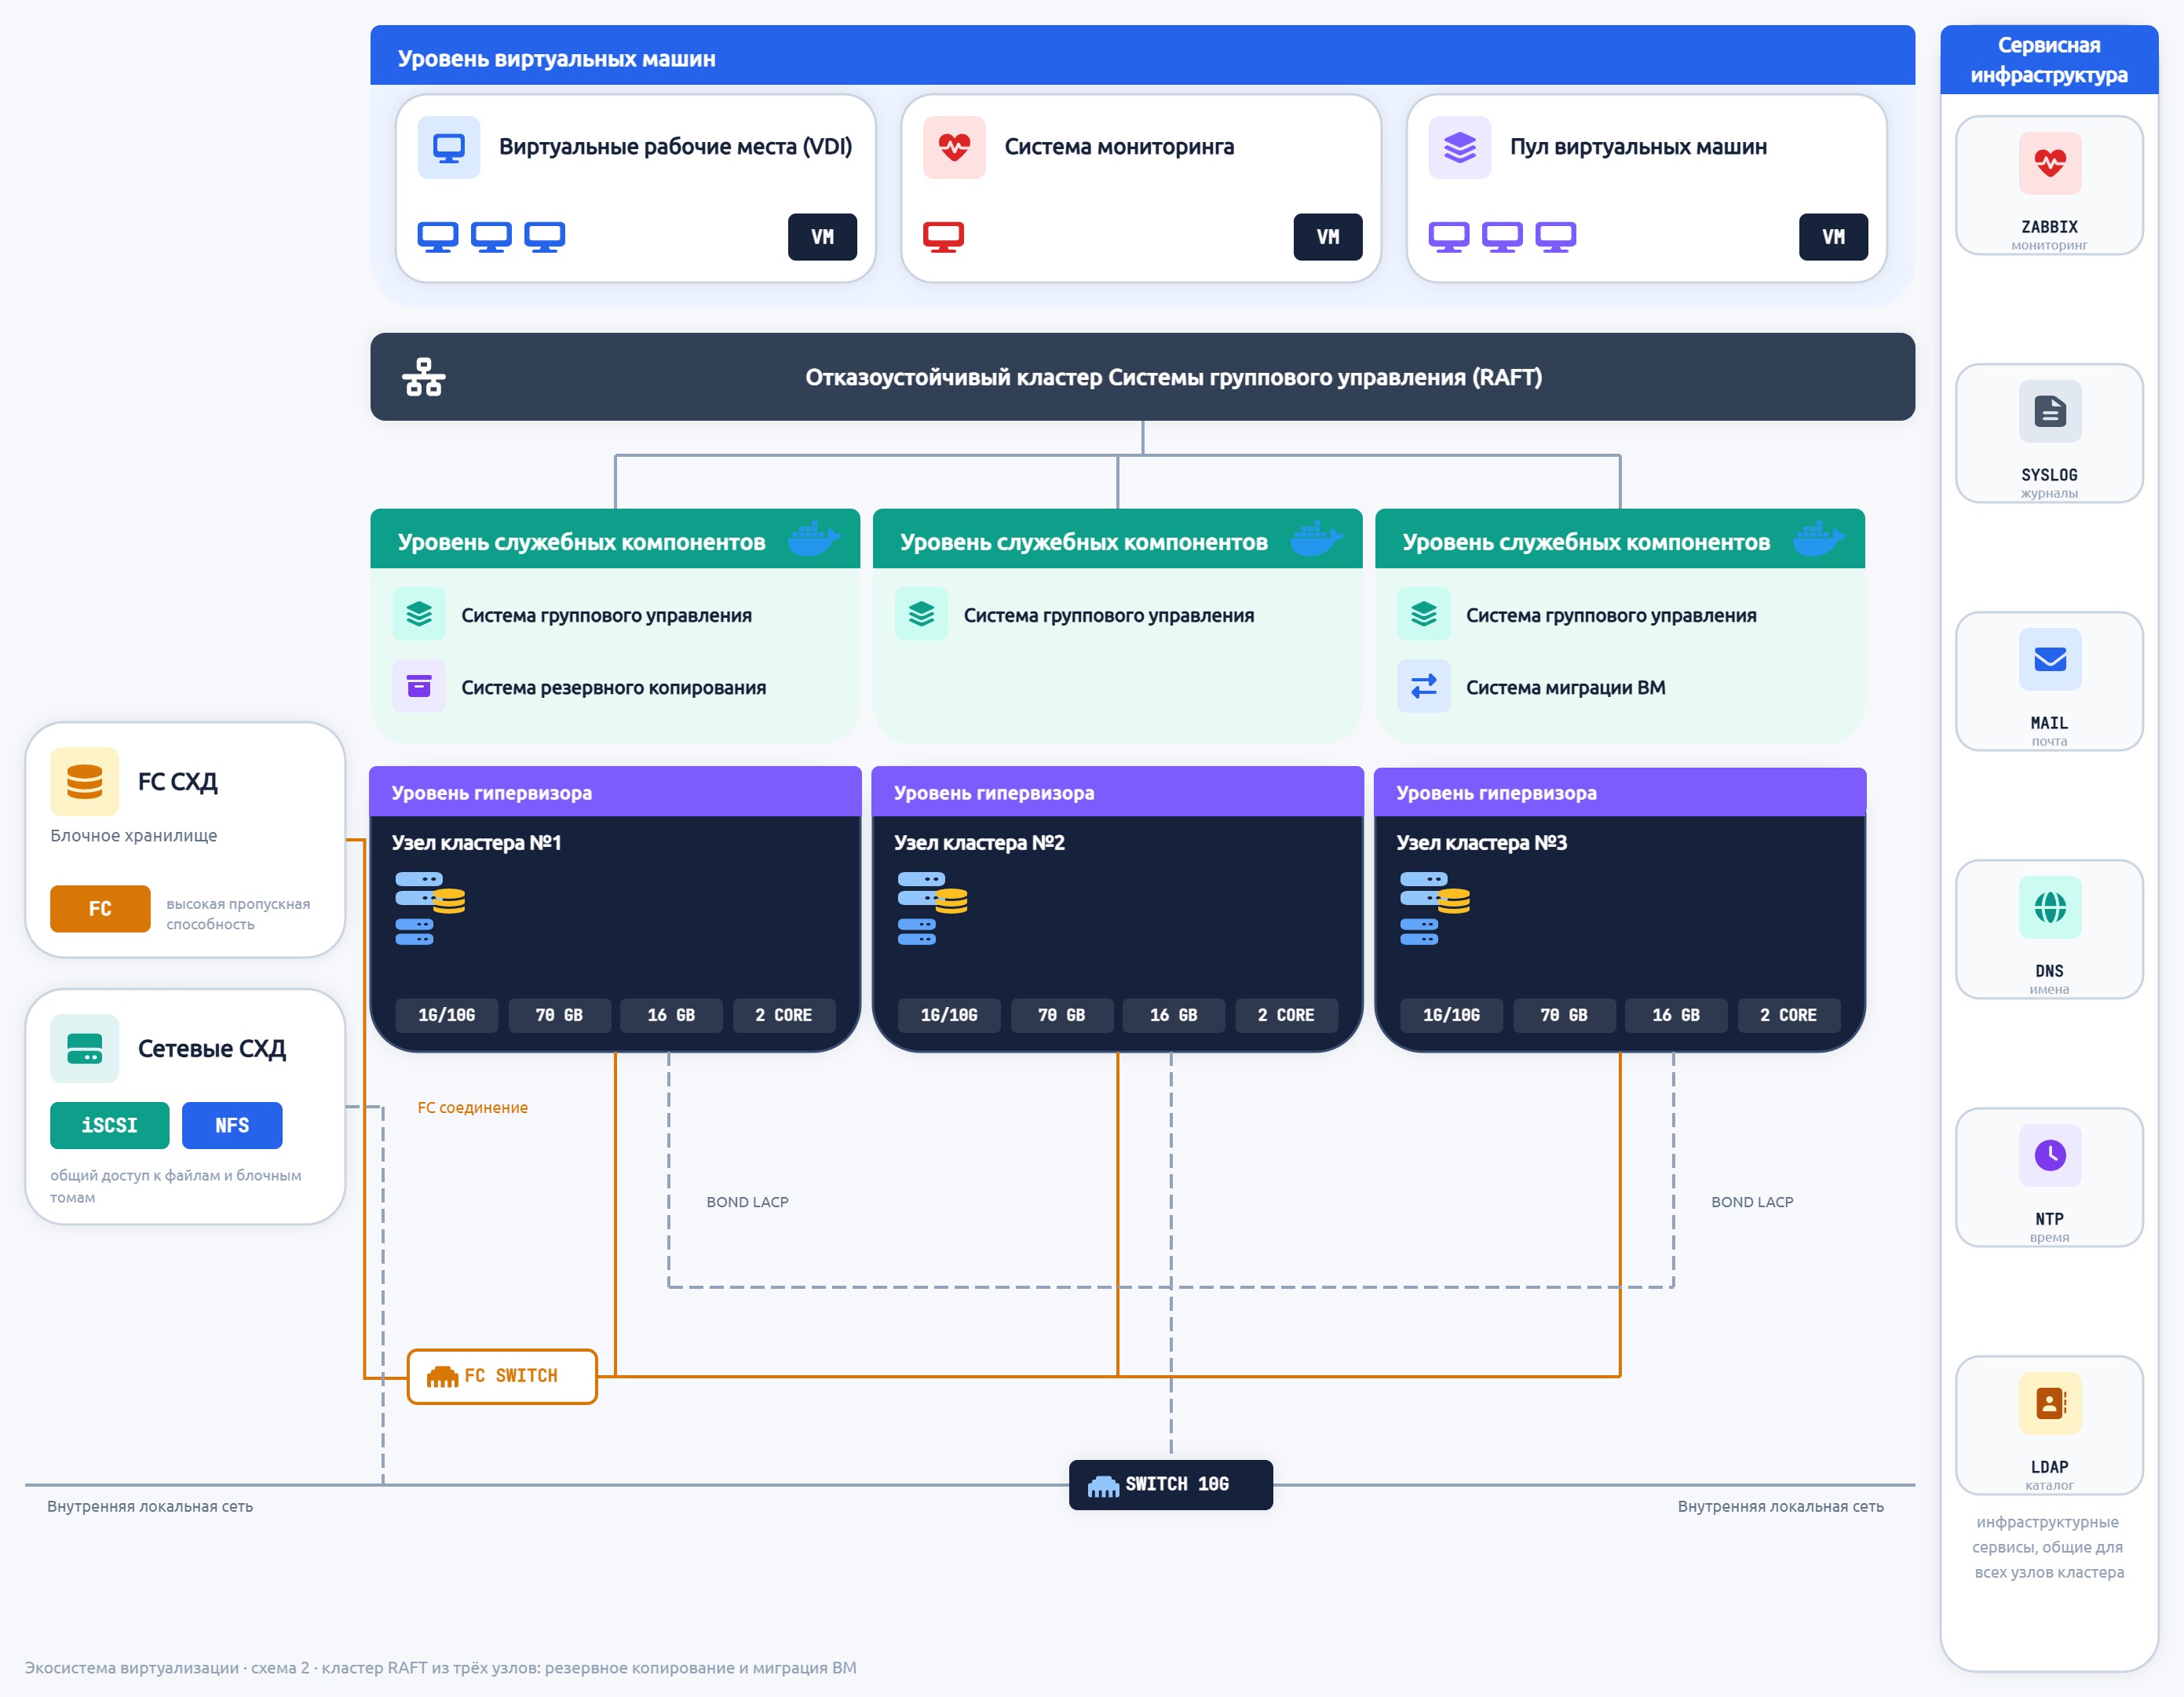
5.2. Вариант 2: Отказоустойчивый кластер (оптимальная конфигурация)
Описание
Конфигурация из трех или более физических серверов, объединенных в кластер высокой доступности с общей системой хранения данных (СХД) и отказоустойчивой системой группового управления на базе протокола RAFT.
5.2.2. Область применения
- продуктивные ИС с требованиями к доступности 99,9% и выше;
- ИС, обрабатывающие персональные данные (ПДн) 1–3 классов;
- объекты критической информационной инфраструктуры (КИИ) 2–3 категорий.
5.2.3. Минимальные требования к аппаратному обеспечению
| Параметр | Минимальное значение | Рекомендуемое значение |
|---|---|---|
| Количество серверов | 3 | 5 и более (нечетное) |
| Архитектура процессора | x86-64 | x86-64 |
| Количество физических ядер на сервер | 4 | 8 и более |
| Поддержка аппаратной виртуализации | Intel-VT или AMD-V | Intel-VT или AMD-V |
| Объем оперативной памяти на сервер | 32 ГБ | 128 ГБ и более |
| Объем системного хранилища | 100 ГБ SSD | 256 ГБ SSD |
| Поддержка RAID-контроллера | обязательно | обязательно (RAID 1/10) |
| Сетевые интерфейсы | 2 × 10 Гбит/с | 4 × 25 Гбит/с (избыточность) |
| Внешние СХД | FC, iSCSI, NFS | FC (предпочтительно) |
Для обеспечения корректной работы кластера высокой доступности и механизмов живой миграции ВМ обязательно использование серверов с идентичными техническими характеристиками:
- одинаковая модель процессора (или совместимая в рамках одного поколения);
- одинаковый объем оперативной памяти;
- идентичная конфигурация сетевых интерфейсов;
- совместимые версии микрокода процессора и BIOS/UEFI.
5.2.5. Требования к отказоустойчивости СГУ
Система группового управления должна быть развернута на трех узлах кластера для обеспечения кворума по протоколу RAFT. При отказе одного узла СГУ продолжает функционировать на оставшихся двух узлах.
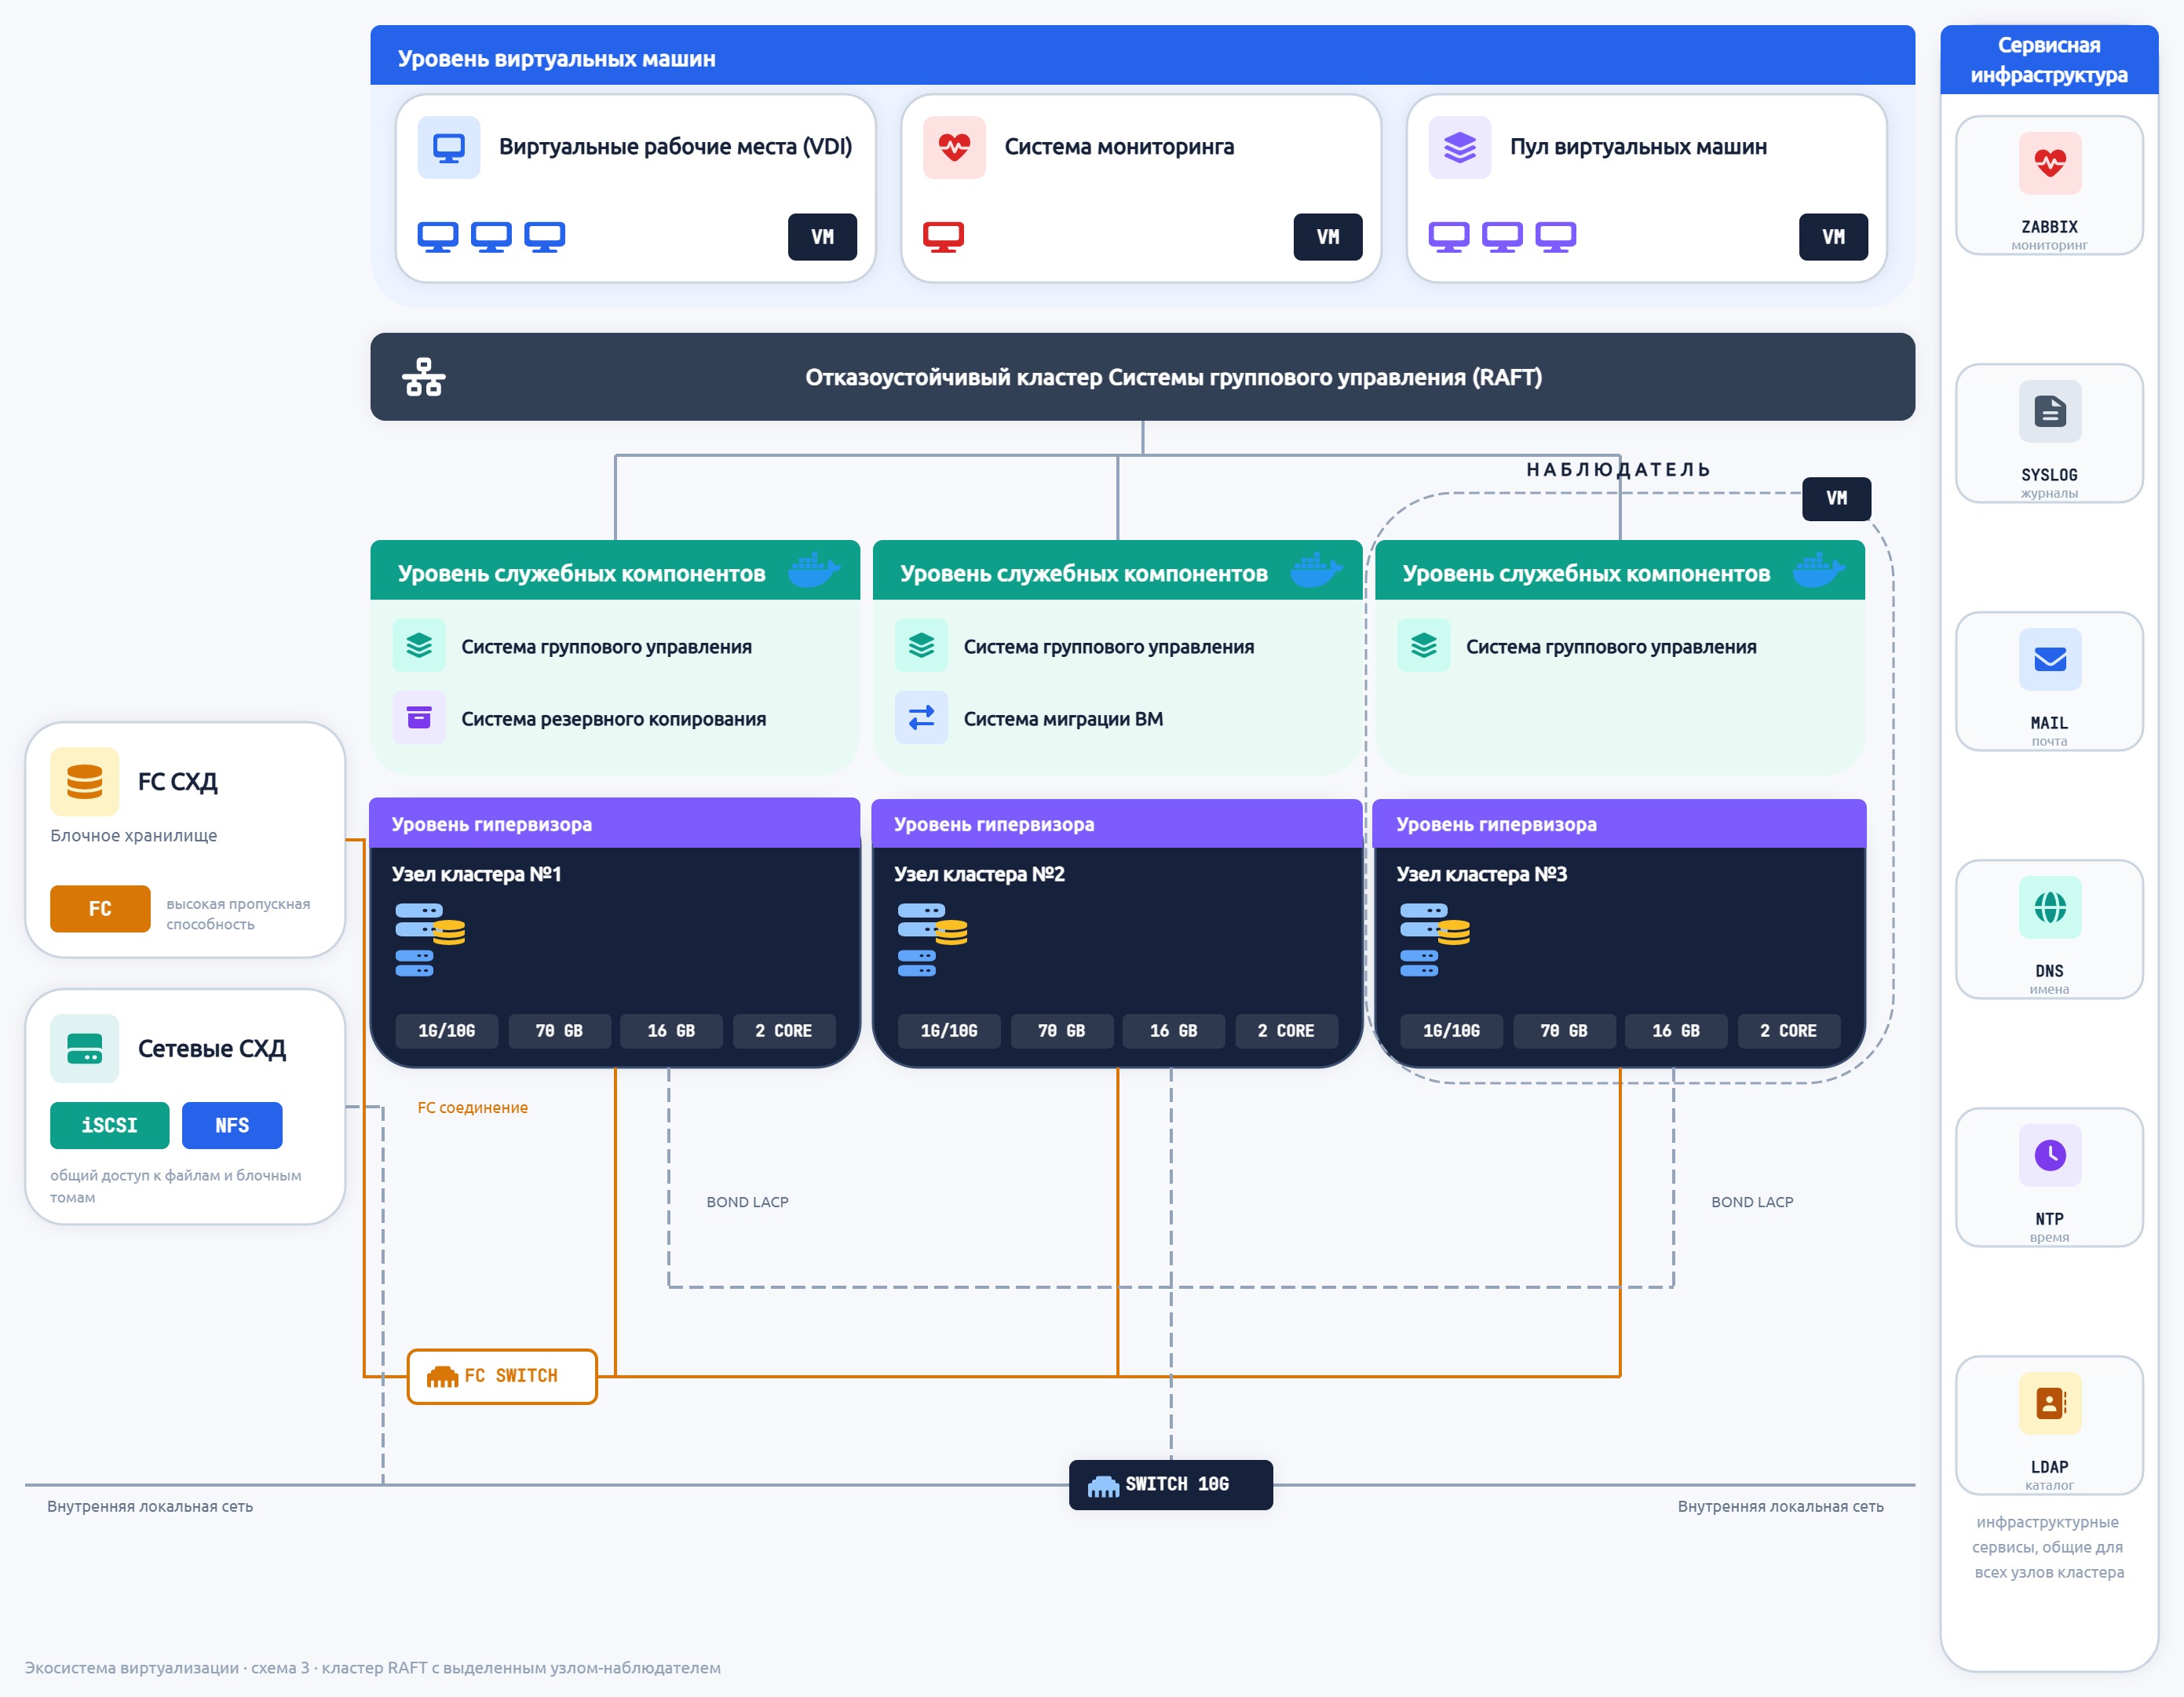
5.3. Вариант 3: Отказоустойчивый кластер «2 хоста + свидетель»
5.3.1. Описание
Конфигурация из двух физических серверов гипервизора и одного дополнительного узла-свидетеля (witness), обеспечивающего кворум для отказоустойчивой работы СГУ.
5.3.2. Область применения
- филиальные ИС с ограниченными ресурсами;
- ИС с требованиями к доступности 99,5–99,9%;
- среды с ограничениями по количеству физических серверов.
5.3.3. Минимальные требования к аппаратному обеспечению
Для гипервизоров (2 сервера):
| Параметр | Минимальное значение | Рекомендуемое значение |
|---|---|---|
| Архитектура процессора | x86-64 | x86-64 |
| Количество физических ядер | 2 | 4 и более |
| Поддержка аппаратной виртуализации | Intel-VT или AMD-V | Intel-VT или AMD-V |
| Объем оперативной памяти | 16 ГБ | 64 ГБ и более |
| Объем системного хранилища | 100 ГБ SSD/HDD | 256 ГБ SSD |
| Поддержка RAID-контроллера | опционально | обязательно (RAID 1/10) |
| Сетевые интерфейсы | 2 × 10 Гбит/с | 4 × 10 Гбит/с |
Для свидетеля (1 сервер или ВМ):
| Параметр | Минимальное значение |
|---|---|
| Архитектура процессора | x86-64 |
| Количество физических ядер | 2 |
| Объем оперативной памяти | 8 ГБ |
| Объем системного хранилища | 50 ГБ |
| Сетевые интерфейсы | 1 × 1 Гбит/с |
Свидетель должен соответствовать следующим требованиям:
- располагаться в отдельной сети или сегменте сети, изолированном от основных гипервизоров;
- не подключаться к внешним системам хранения данных;
- не принимать на себя виртуальные машины;
- размещаться в другом кластере виртуализации или на отдельном физическом сервере;
- иметь установленный гипервизор «Горизонт-ВС» и Систему группового управления Горизонт-ВС-СГУ.
- При одновременном отказе одного гипервизора и свидетеля кластер теряет кворум и прекращает работу.
- Свидетель не обеспечивает высокой доступности ВМ — только отказоустойчивость СГУ.
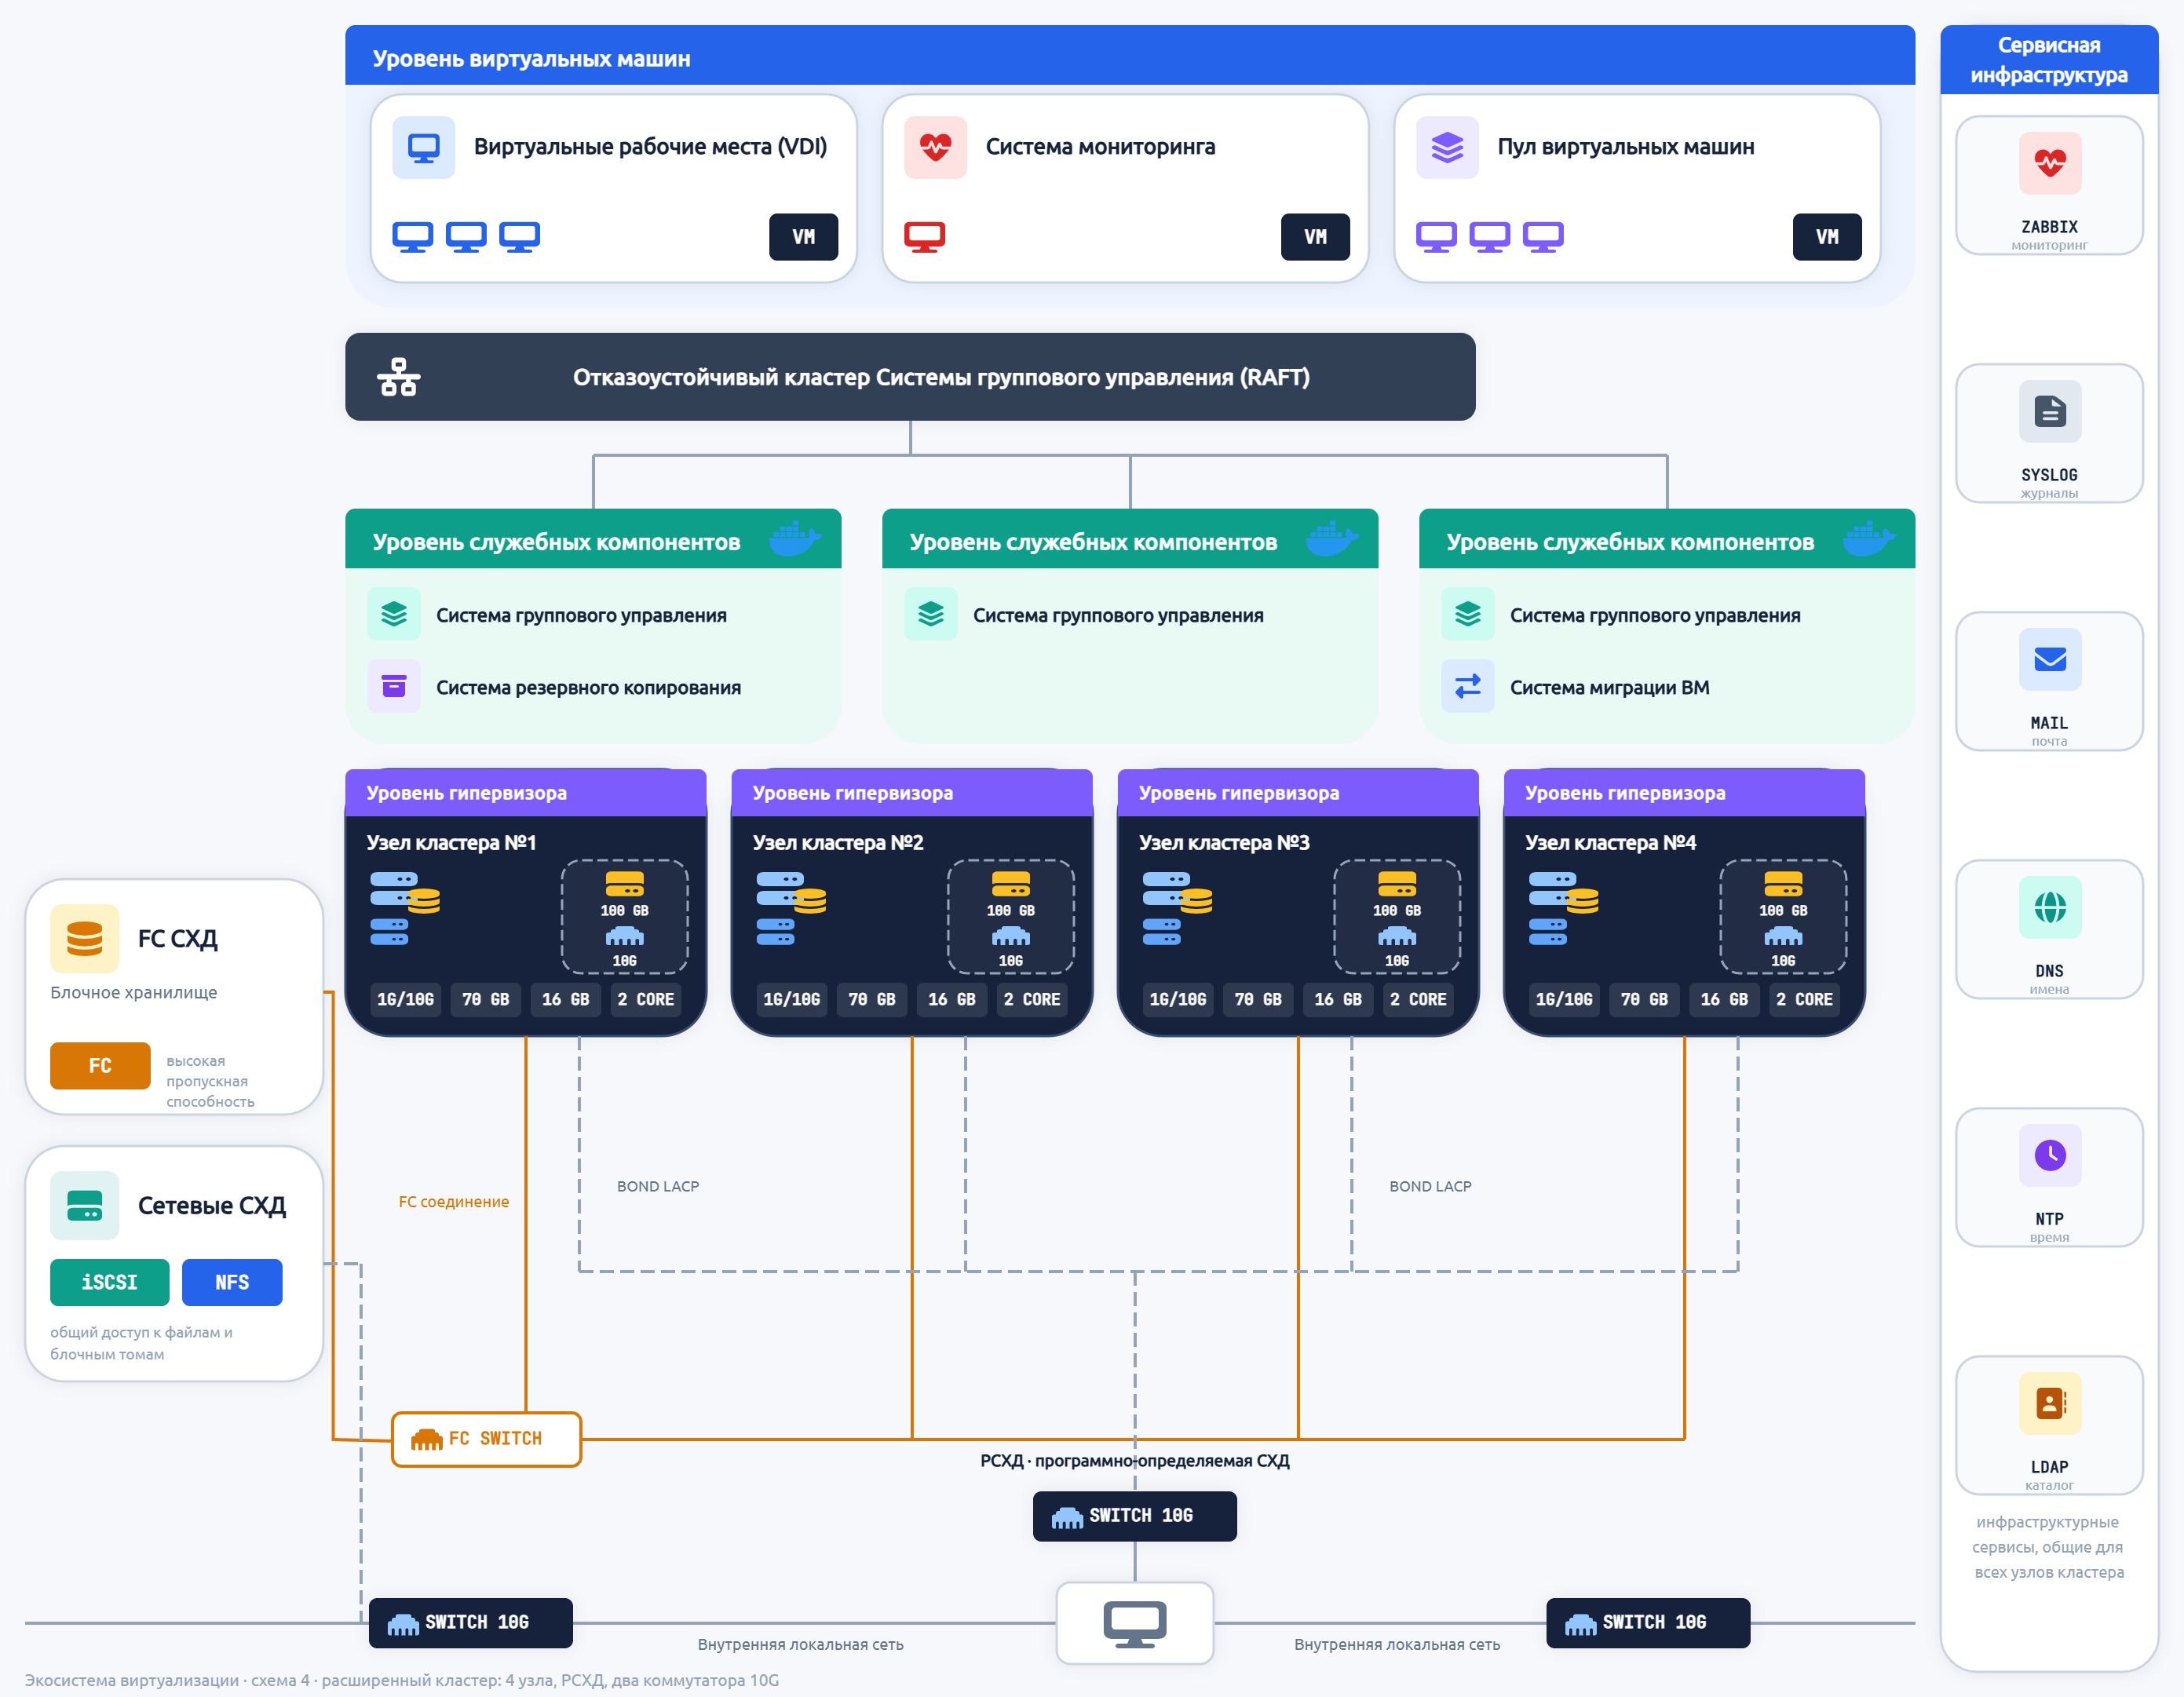
5.4. Вариант 4: Гиперконвергентная инфраструктура
5.4.1. Описание
Конфигурация из четырех или более физических серверов, объединенных в кластер с Программно-определяемой системой хранения данных (SDS), обеспечивающая высокую доступность ВМ и отказоустойчивость СГУ без использования внешних СХД.
5.4.2. Область применения
- крупномасштабные продуктивные ИС;
- ИС с требованиями к доступности 99,99% и выше;
- объекты КИИ 1 категории;
- ИС с высокими требованиями к масштабируемости.
5.4.3. Минимальные требования к аппаратному обеспечению
| Параметр | Минимальное значение | Рекомендуемое значение |
|---|---|---|
| Количество серверов | 4 | 6 и более |
| Архитектура процессора | x86-64 | x86-64 |
| Количество физических ядер | 8 | 16 и более |
| Поддержка аппаратной виртуализации | Intel-VT или AMD-V | Intel-VT или AMD-V |
| Объем оперативной памяти | 64 ГБ | 256 ГБ и более |
| Объем системного хранилища | 100 ГБ SSD | 256 ГБ NVMe SSD |
| Объем хранилища данных SDS | индивидуально | минимум 10 ТБ на сервер |
| Тип дисков для SDS | SSD | NVMe SSD |
| Сетевые интерфейсы | 3 × 10 Гбит/с | 4 × 25 Гбит/с |
5.4.4. Дополнительные требования к программному обеспечению
Для развертывания и управления SDS необходимо наличие:
| Компонент | Минимальная версия | Рекомендуемая версия |
|---|---|---|
| Python | 3.10.9 | 3.11.x |
| Ansible | 2.10 | 2.15.x |
| Модули Python | jmespath, six, netaddr | последние стабильные |
| Коллекции Ansible | ansible.utils, ansible.posix, community.general | последние стабильные |
5.4.5. Требования к синхронизации времени
Обязательно наличие корректно работающего NTP-сервера для синхронизации времени между всеми узлами кластера. Рассинхронизация времени более 500 мс между узлами может привести к нарушению целостности данных в SDS.
5.4.6. Требования к сети
Рекомендуется выделение отдельных физических сетей или VLAN для следующих типов трафика:
- сеть управления (management);
- сеть хранения данных (storage — Ceph public/cluster);
- сеть виртуальных машин (VM traffic);
- сеть миграции ВМ (migration).
1. Синхронизация времени: Обязательно наличие корректно работающего NTP-сервера. Рассинхронизация времени более 500 мс между узлами может привести к нарушению целостности данных в SDS.
2. Сетевая сегментация: Рекомендуется выделение отдельных физических сетей или VLAN для: сети управления, сети хранения данных (Ceph public/cluster), сети ВМ и сети миграции.
6. СВОДНАЯ ТАБЛИЦА ТРЕБОВАНИЙ К АППАРАТНОМУ ОБЕСПЕЧЕНИЮ
| Ресурс | Единичная инсталляция | Отказоустойчивый кластер | SDS |
|---|---|---|---|
| Количество серверов | 1 | 3 и более | 4 и более |
| Архитектура процессора | x86-64 | x86-64 | x86-64 |
| Количество ядер на сервер | 2 | 4 | 8 |
| Поддержка VT-x/AMD-V | обязательно | обязательно | обязательно |
| Оперативная память (мин.) | 16 ГБ | 32 ГБ | 64 ГБ |
| Оперативная память (рек.) | 32 ГБ | 128 ГБ | 256 ГБ |
| Системный диск | 100 ГБ HDD/SSD | 100 ГБ SSD | 100 ГБ SSD |
| RAID-контроллер | опционально | обязательно | обязательно |
| Сетевые интерфейсы (мин.) | 1 × 1 Гбит/с | 2 × 10 Гбит/с | 3 × 10 Гбит/с |
| Сетевые интерфейсы (рек.) | 2 × 10 Гбит/с | 4 × 25 Гбит/с | 4 × 25 Гбит/с |
| Внешние СХД | не требуется | FC, iSCSI, NFS | не требуется |
| Внутренние СХД | — | — | Горизонт-ВС-SDS (обязательно) |
8. ТРЕБОВАНИЯ К ОБЕСПЕЧЕНИЮ БЕЗОПАСНОСТИ
8.1. Требования к сетевой изоляции
При развертывании ПК «Горизонт-ВС» необходимо обеспечить:
- физическую или логическую (VLAN) изоляцию сети управления от сети хранения данных;
- использование защищенных протоколов (SSH, HTTPS) для доступа к интерфейсам управления;
- отключение неиспользуемых сетевых служб на гипервизорах;
- настройку межсетевых экранов для ограничения доступа к портам управления СГУ.
8.2. Требования к защите данных
- Использование шифрования данных при передаче между узлами кластера (TLS 1.2/1.3).
- Использование механизма Secure Boot для контроля целостности загружаемых компонентов.
- Регулярное резервное копирование базы данных СГУ и конфигурационных файлов.
- Хранение резервных копий в изолированном хранилище с ограниченным доступом.
8.3. Требования к аутентификации
- Обязательная смена паролей по умолчанию после установки.
- Использование сложных паролей (минимум 12 символов, включая заглавные/строчные буквы, цифры, специальные символы).
- Включение двухфакторной аутентификации для всех административных учетных записей.
- Интеграция с корпоративной системой управления идентификацией (LDAP/AD/FreeIPA).
8.4. Требования к аудиту и мониторингу
- Включение полного журналирования всех административных действий.
- Настройка передачи логов во внешнюю систему сбора и анализа (syslog, SIEM).
- Регулярный аудит журналов безопасности.
- Хранение журналов не менее 6 месяцев (или в соответствии с требованиями регулятора).
9. РЕКОМЕНДАЦИИ ПО ОПТИМИЗАЦИИ
9.1. Оптимизация производительности
- Использование Huge Pages для ВМ с высокими требованиями к производительности памяти.
- Настройка политики ввода-вывода дисков в соответствии с типом нагрузки (threads для файловых серверов, native для СУБД).
- Использование VirtIO-драйверов для сетевых и дисковых устройств ВМ.
- Балансировка нагрузки ВМ между узлами кластера с помощью SDRS.
9.2. Оптимизация использования ресурсов
- Использование Linked Clones для однотипных ВМ (VDI-сценарии).
- Использование Memory Ballooning для динамического перераспределения оперативной памяти.
- Использование непостоянных (non-persistent) дисков для временных данных.
- Регулярная очистка неиспользуемых образов и снимков ВМ.
9.3. Оптимизация отказоустойчивости
- Размещение СГУ на трех узлах для обеспечения кворума.
- Использование Multipath для подключения к внешним СХД.
- Настройка правил размещения ВМ (Affinity/Anti-Affinity) для критически важных приложений.
- Регулярное тестирование механизмов аварийного восстановления.
10. ЗАКЛЮЧЕНИЕ
Настоящее руководство устанавливает минимальные и рекомендуемые требования к планированию инфраструктуры ПК «Горизонт-ВС» для обеспечения соответствия требованиям ФСТЭК России в области защиты информации.Выбор конкретного варианта развертывания должен основываться на:
- классификации информационной системы (КИИ, ПДн, ГИС, ИСПДн);
- требованиях к доступности и отказоустойчивости;
- объеме обрабатываемых данных;
- требованиях регулятора к мерам защиты.
Соблюдение требований настоящего руководства является обязательным для ИС, подлежащих аттестации по требованиям безопасности информации.